Guard AI

AIMS ISO/IEC 42001 -standardin mukaan

ISO/IEC 42001 ilman taulukko- ja sähköpostikansioita

Guard AI yhdistää tekoälylukutaidon koulutuksen siihen, mitä yritys tarvitsee tekoälyn hallintaan: kuka vastaa mistäkin, mitä tekoälyriskejä yrityksellä on, mitä toimenpiteitä se toteuttaa ja miten se osoittaa tämän auditoijalle. Kaikki liittyy toisiinsa, eikä mitään ylläpidetä kahteen kertaan.

AIMS on ISO/IEC 42001 -standardin mukainen tekoälyn hallintajärjestelmä. SoA (soveltamisalaa koskeva lausunto) luettelee standardin liitteen A 38 hallintakeinoa ja kertoo, mitkä koskevat teitä ja miksi.

Guard AI auttaa valmistelemaan ja osoittamaan AIMS:n; kyse ei ole sertifioinnista.

ISO/IEC 42001 -standardin mukainen AIMS-tarkistuslista hallinnassa

Mitä AIMS antaa yrityksellenne

Asiakkaiden ja kumppanien luottamus

Osoitatte käyttävänne tekoälyä hallitusti: sääntöjen, vastuuhenkilöiden ja arvioitujen riskien kanssa. Hyödyllinen tarjouskilpailuissa ja toimittajakyselyissä.

Valmiina auditointiin

Rakenne on järjestetty standardin kohtien 4-10 ja liitteen A mukaan. Auditoija saa selkeän aineiston sähköpostikansion sijaan.

Yksi järjestelmä taulukoiden sijaan

Riskirekisteri, toimenpidesuunnitelma, dokumentit ja hyväksynnät ovat yhdessä paikassa ja viittaavat toisiinsa. SoA linkittää suoraan Guard AI:n periaatteisiin, luetteloon, koulutuksiin ja poikkeamiin.

Rakentuu koulutuksen päälle

Koulutustiedot, periaatteiden vahvistukset ja poikkeamailmoitukset, jotka teillä jo on Guard AI:ssa, toimivat suoraan AIMS:n näyttönä.

Näin kokonaisuus toimii

Jokainen vaihe hyödyntää edellisen tulosta. Lopuksi teillä on aineisto auditoijalle. Numerot ovat ISO/IEC 42001 -standardin kohtia.

  1. 15.3

    Roolit ja vastuut

    Nimeätte AIMS-vastaavan sekä vastuuhenkilöt riskeille, vaikutuksille, toimittajille ja muille osa-alueille. Työntekijät näkevät heidät yhteyshenkilöinä.

  2. 24.3, A.10

    Tekoälyluettelo ja toimittajat

    Kirjaatte tekoälytyökalut ja arvioitte niiden toimittajat. Riskit ja toimenpiteet viittaavat sitten näihin työkaluihin.

  3. 36.1.2, 6.1.3

    Riskirekisteri

    Riskit todennäköisyyksineen ja vaikutuksineen, oma hyväksyttävyyskriteeri ja johdon hyväksyntä jäännösriskille.

  4. 46.1.4, 8.4

    Vaikutustenarviointi

    Miten tekoälyjärjestelmä vaikuttaa ihmisiin ja yhteiskuntaan kymmenellä osa-alueella oikeuksista ympäristöön.

  5. 56.1.3

    Soveltamisalaa koskeva lausunto

    Liitteen A 38 hallintakeinoa. Otatte käyttöön teitä koskevat perustelun, omistajan ja Guard AI:n näyttölinkin kanssa.

  6. 66.1.1

    Toimenpidesuunnitelma

    Tehtävät määräpäivineen ja omistajineen, sähköpostimuistutukset ja tehokkuuden arviointi. Kalenterivienti.

  7. 77.5

    Dokumentit hyväksyntöineen

    Standardin edellyttämät 16 dokumentoitua tietoa. Ne, jotka Guard AI jo kirjaa (kuten tekoälyperiaatteet), merkitään valmiiksi automaattisesti; loput lisäätte linkkinä tai tekstinä, ja vastuuhenkilö hyväksyy ne.

  8. 89.1

    Aineisto auditoijalle

    SoA tulostettavana tai CSV:nä, dokumentit SHA-256-tiivisteineen ja auditointitodiste PDF-muodossa.

Jatkuvasti ja automaattisesti

Koulutus ja tietoisuus

Roolikohtaiset kurssit, tekoälyperiaatteiden vahvistukset ja todistukset osoittavat pätevyyden ja tietoisuuden.

Poikkeamat ja poikkeamakirjaukset

Tekoälypoikkeamien ilmoitukset, myös nimettömät, arviointeineen ja toimenpiteineen muodostavat kirjauksen poikkeamista.

Tarkistuslista

AIMS-valmiuden yleiskatsaus näyttää, mikä on valmista ja mitä vielä puuttuu.

Miltä se näyttää sovelluksessa

Näkymiä Guard AI:n hallinnasta kuvitteellisen yrityksen tiedoilla.

Tekoälyn hallintajärjestelmä (AIMS)

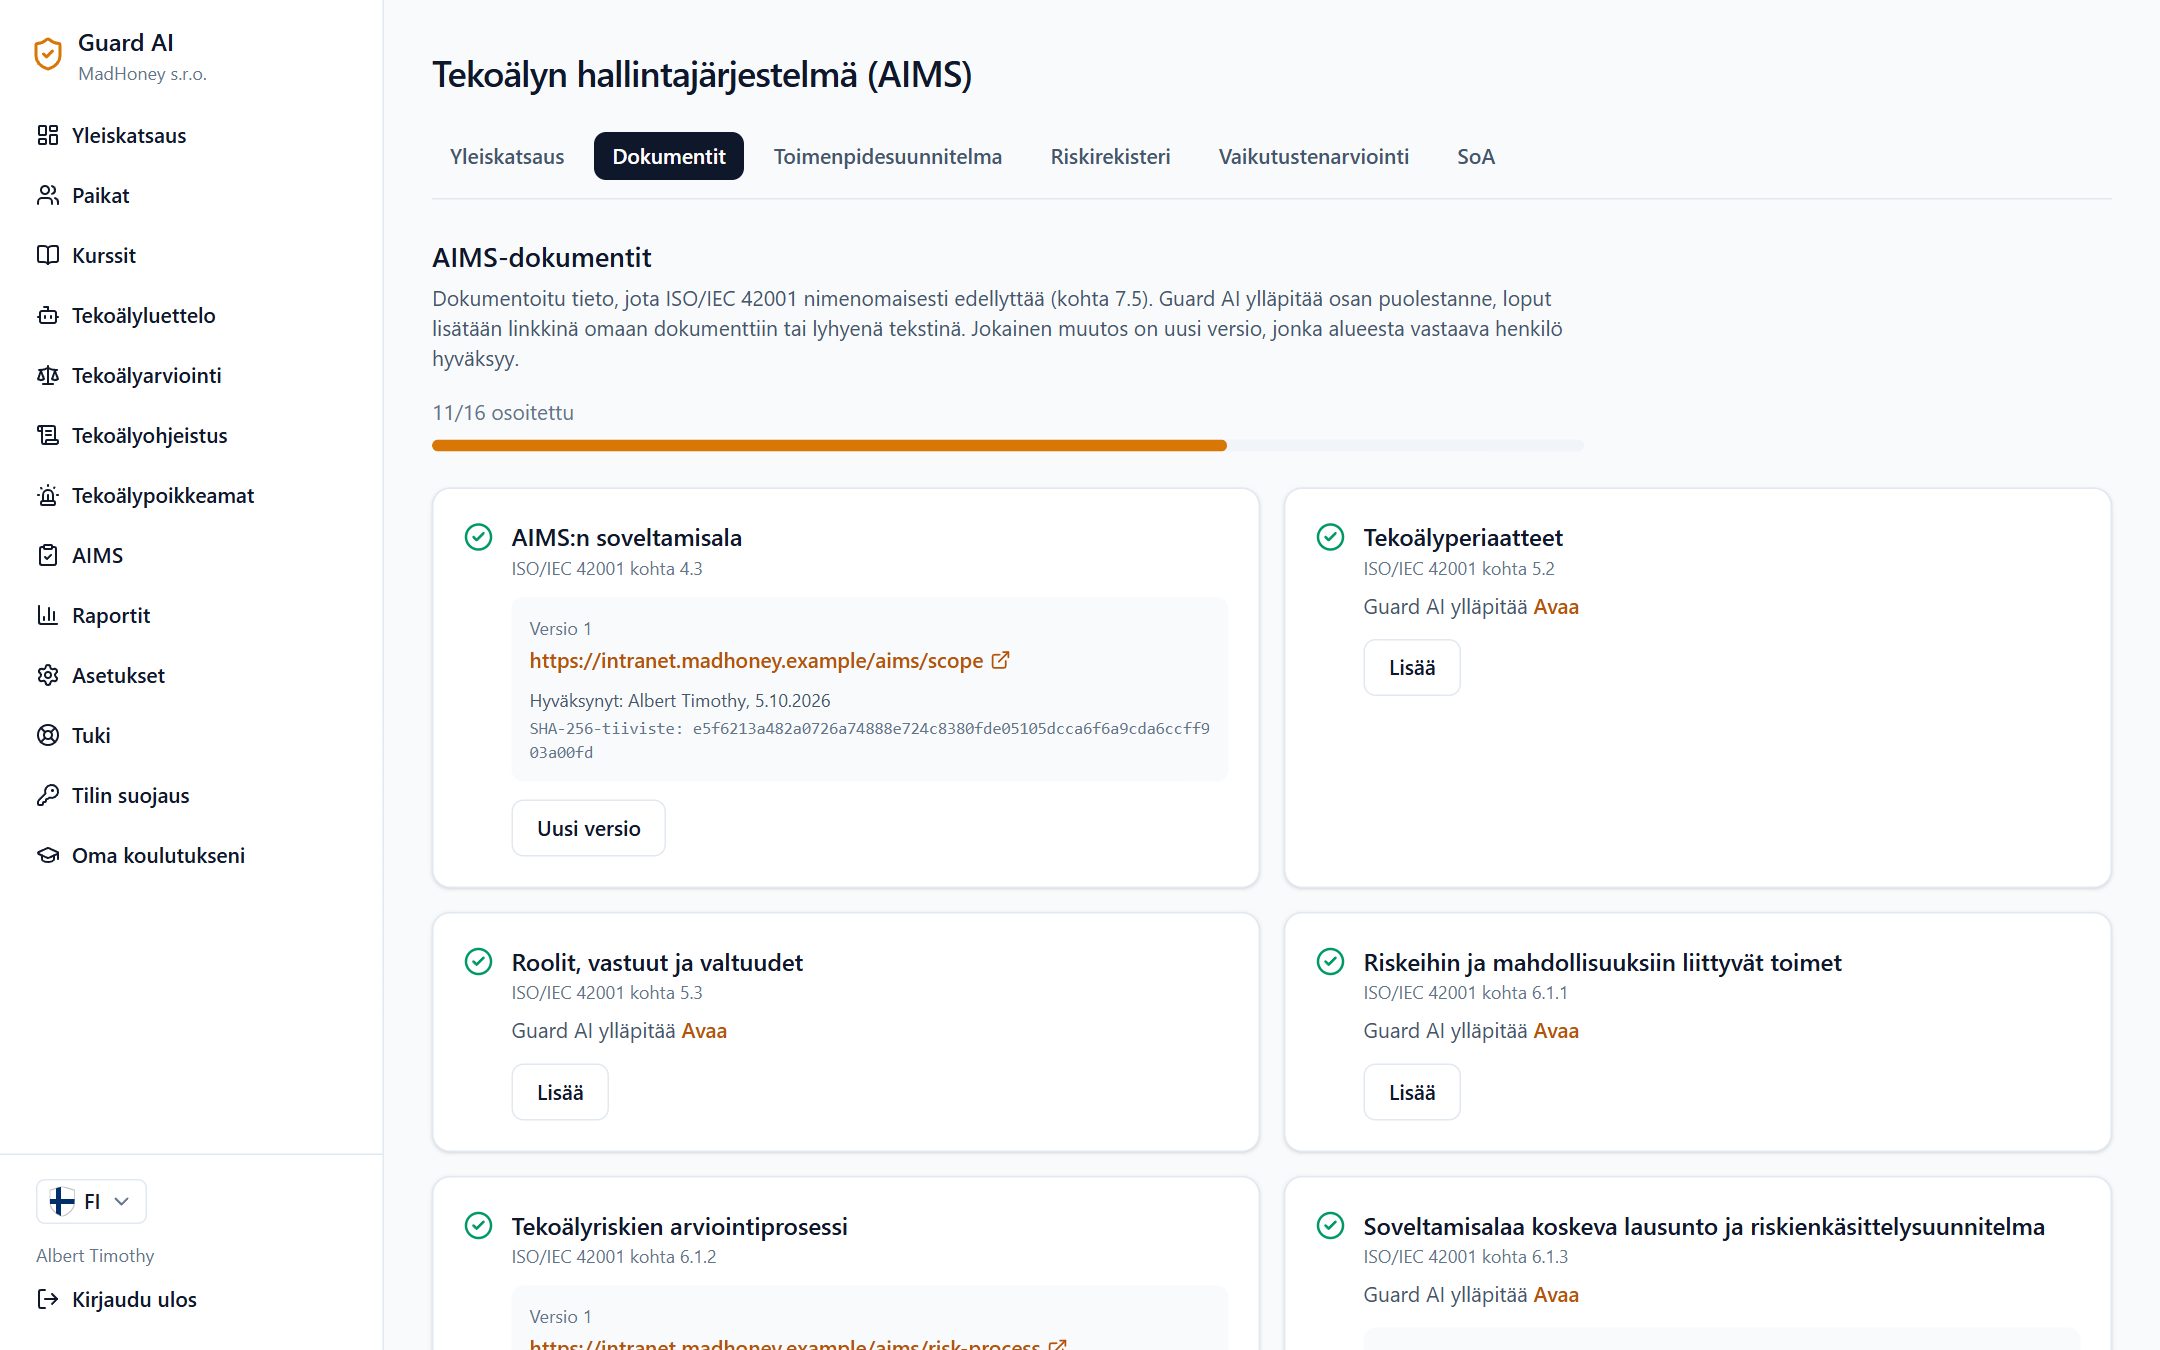
ISO/IEC 42001 -tarkistuslista lasketaan siitä, mitä Guard AI:ssa jo on: luettelosta, periaatteista, toimittaja-arvioista, koulutuksista ja poikkeamista. Näet heti, mitä vielä puuttuu.

  • Kaikissa paketeissa
  • Roolit ja vastuut kohdan 5.3 mukaan yhteyshenkilöineen työntekijöille
  • Auttaa valmistautumaan, ei ole sertifiointi
ISO/IEC 42001 -standardin mukainen AIMS-tarkistuslista hallinnassa

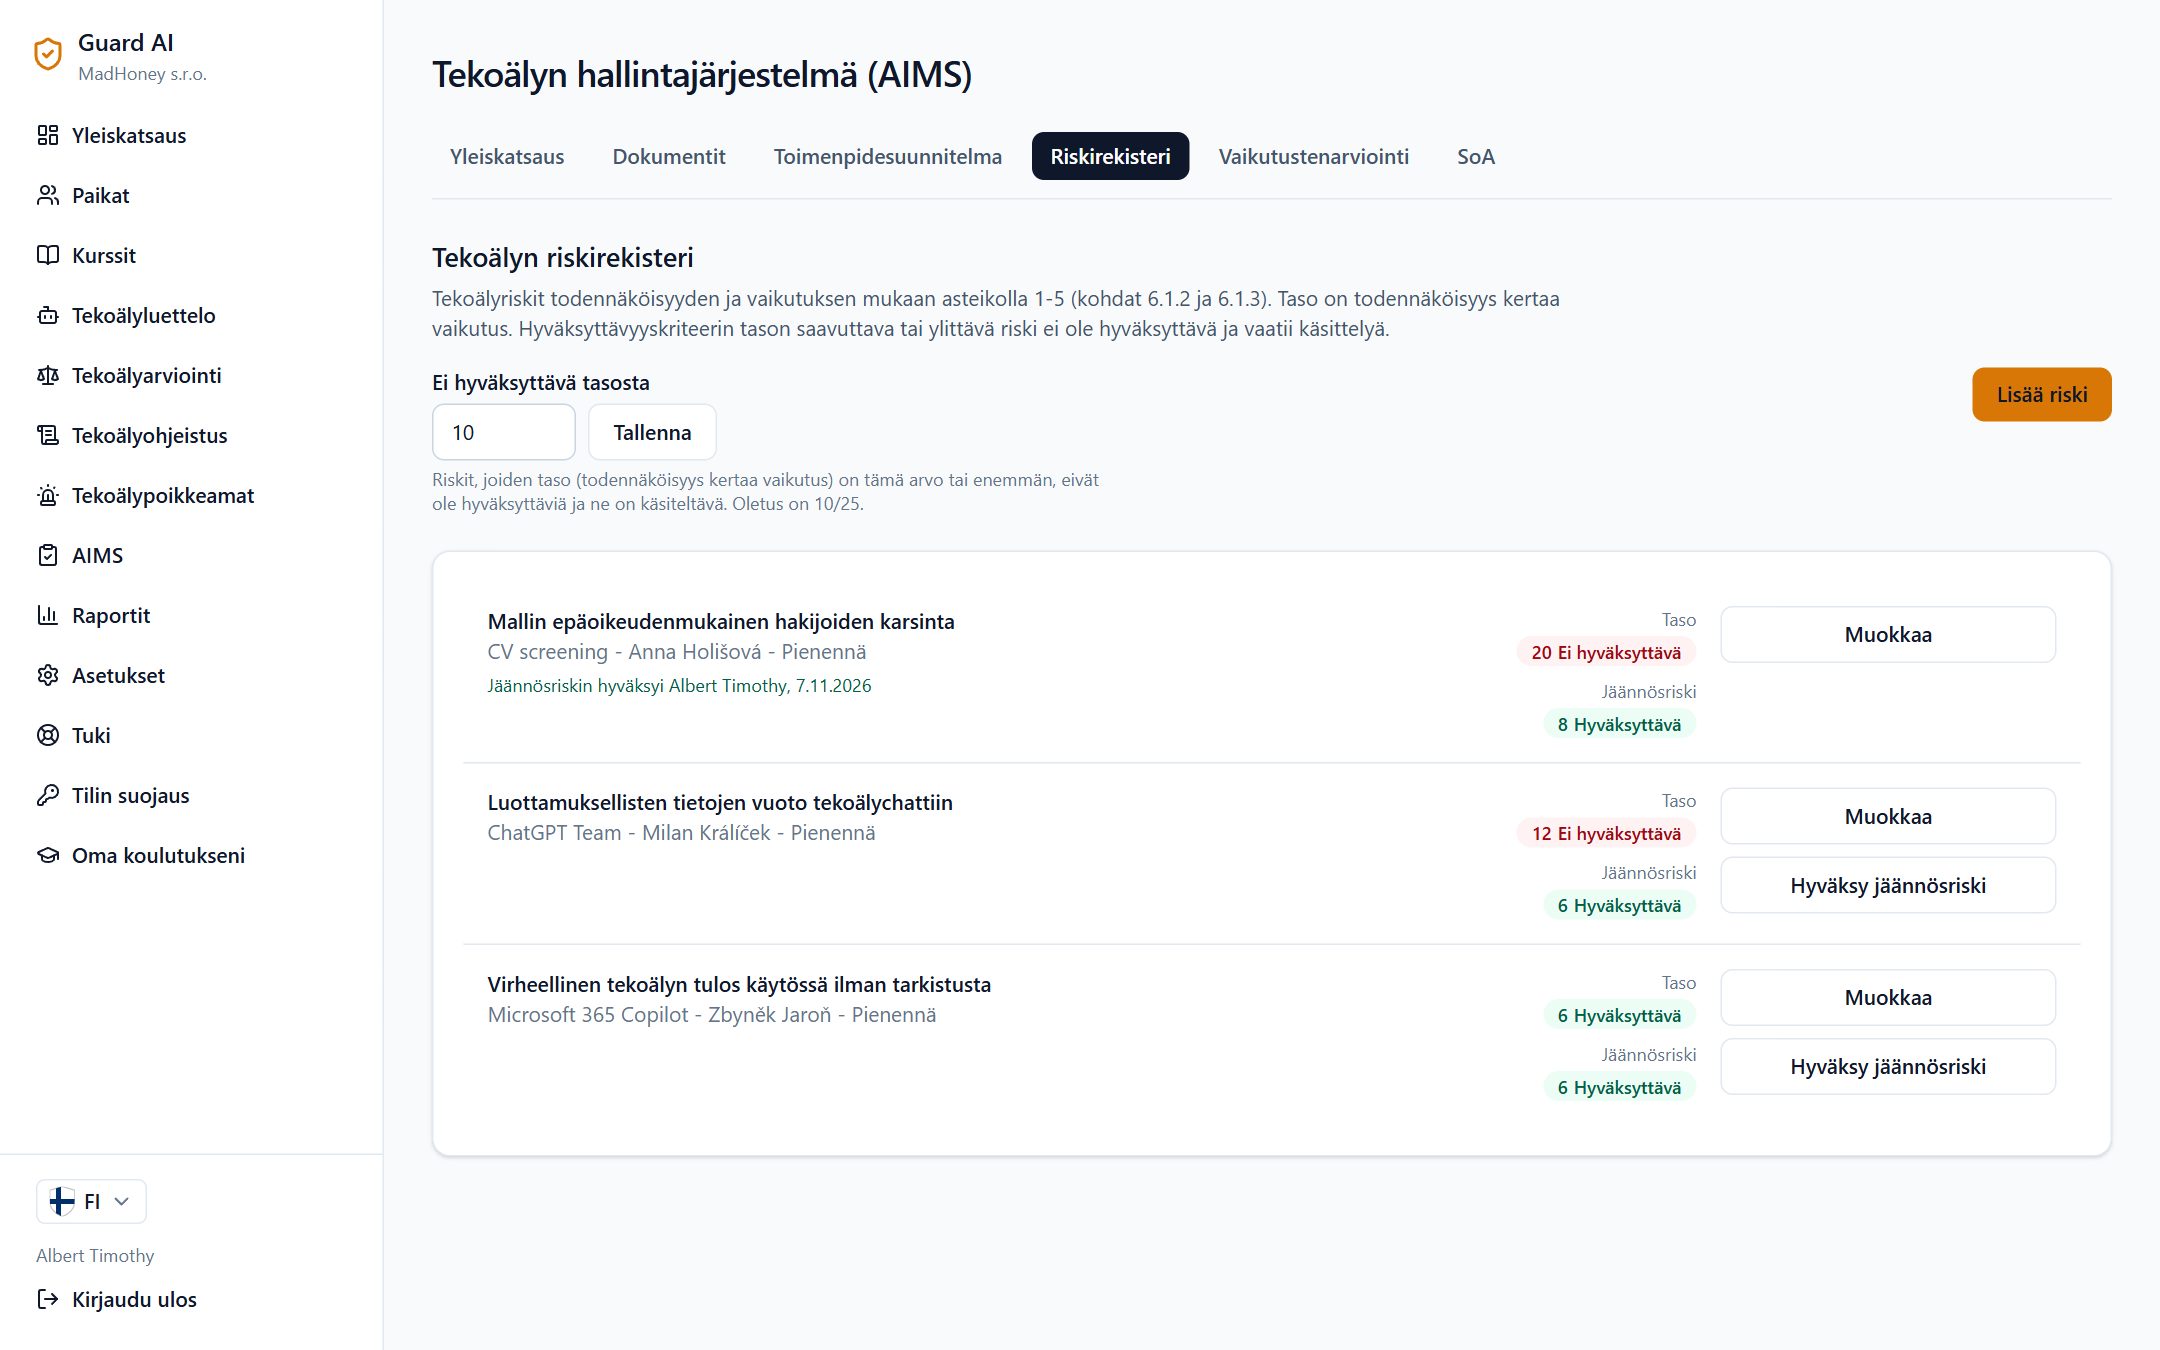
AIMS-dokumentit hyväksyntöineen

Kuusitoista standardin edellyttämää dokumentoitua tietoa. Guard AI täydentää sen, minkä se jo kirjaa, loput lisäätte linkkinä tai tekstinä. Jokaisen version hyväksyy vastuuhenkilö, ja aika sekä SHA-256-tiiviste tallennetaan.

  • Kaikissa paketeissa
  • Hyväksyä voivat myös AIMS-roolin työntekijät, eivät vain ylläpitäjät
  • Toimenpidesuunnitelma muistutuksineen ja kalenterivienteineen
AIMS-dokumentit versioineen ja hyväksyntöineen

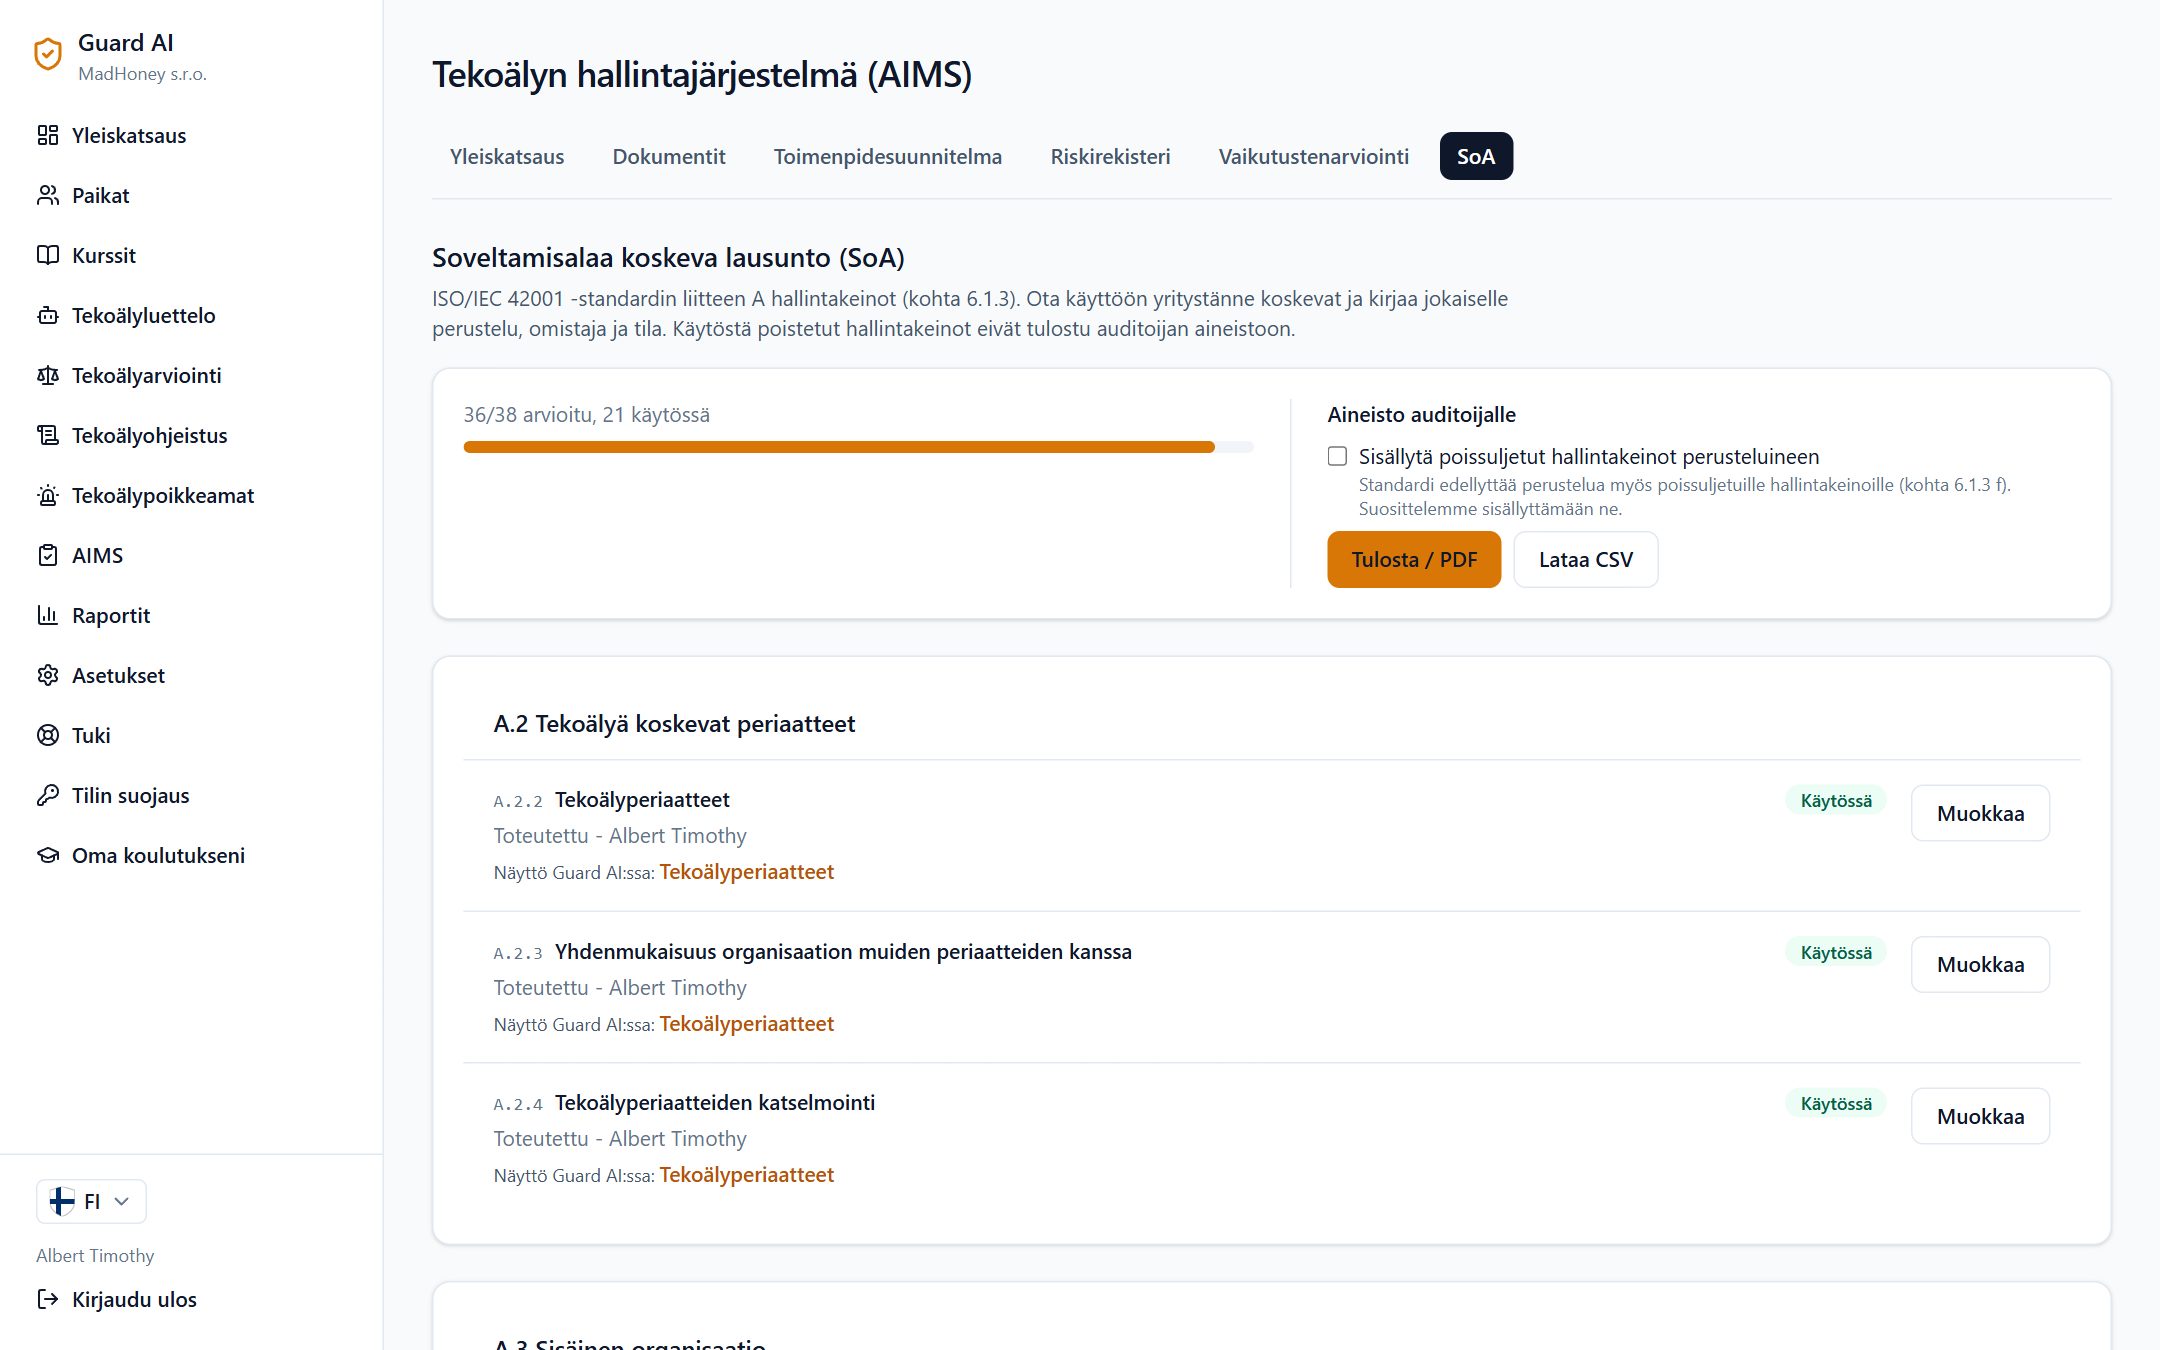
Riskirekisteri ja vaikutustenarviointi

Tekoälyriskit todennäköisyyksineen ja vaikutuksineen, oma hyväksyttävyyskriteeri ja jäännösriskin hyväksyntä. Lisäksi tekoälyjärjestelmien vaikutustenarviointi ihmisiin ja yhteiskuntaan.

  • Kaikissa paketeissa
  • Ei-hyväksyttävät riskit korostettuina ja ylimpänä
  • Liitä riski suunnitelman toimenpiteeseen
  • Soveltamisalaa koskeva lausunto (SoA) liitteen A 38 hallintakeinolle, tuloste ja CSV auditoijalle
Tekoälyn riskirekisteri tasoineen ja jäännösriskeineen

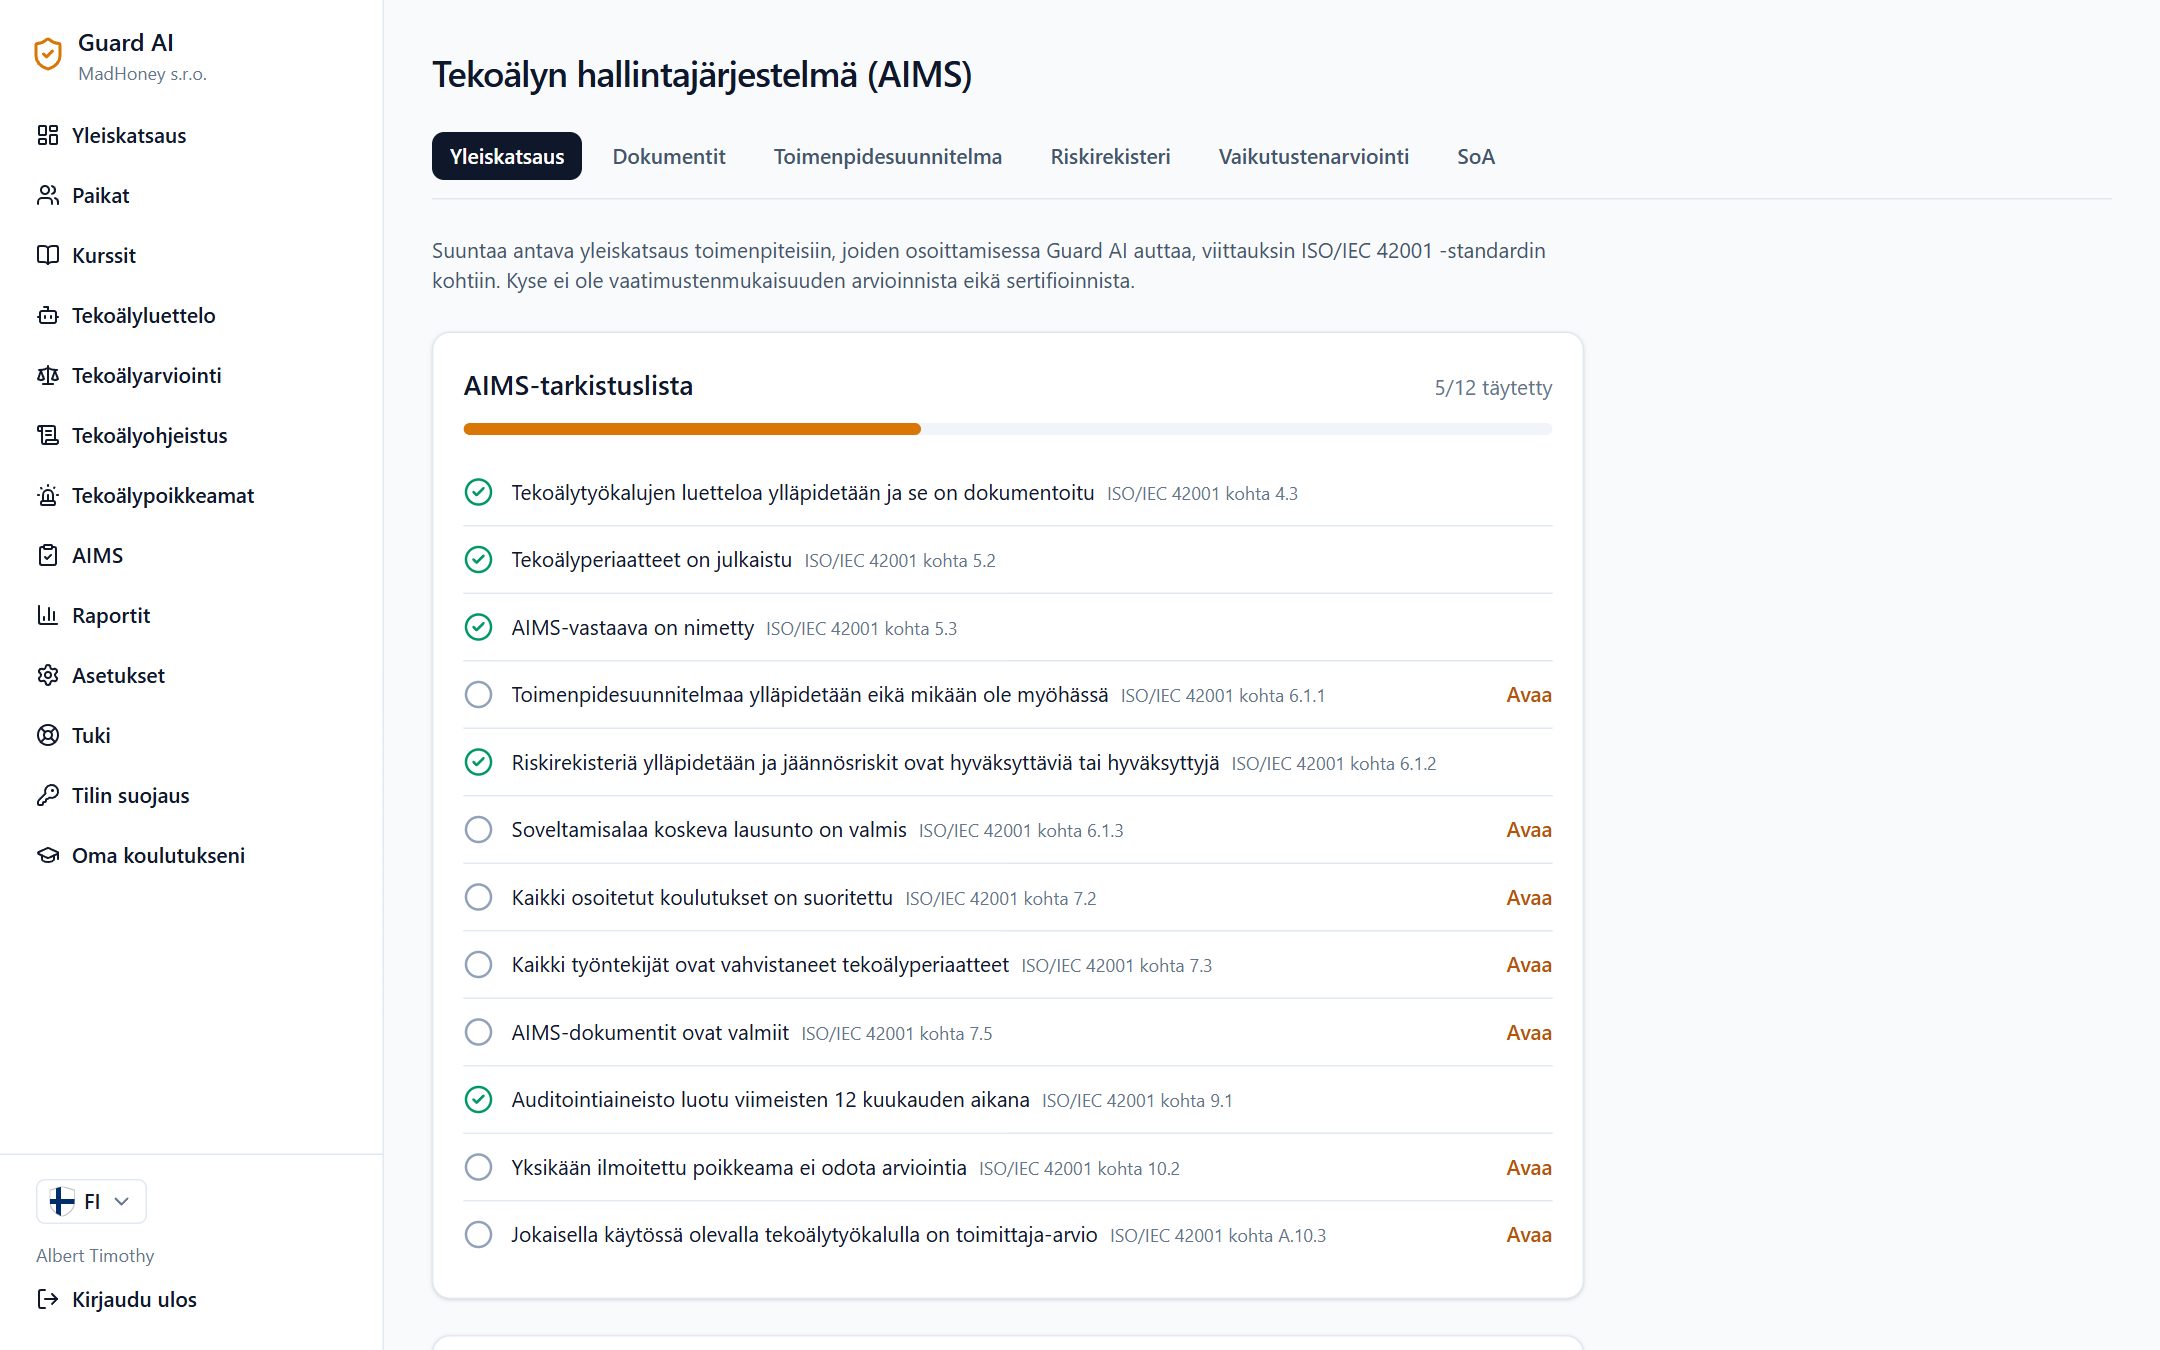
Soveltamisalaa koskeva lausunto (SoA)

Kaikki ISO/IEC 42001 -standardin liitteen A 38 hallintakeinoa. Otatte käyttöön teitä koskevat ja lisäätte perustelun, omistajan ja tilan. Kun Guard AI:lla on jo näyttöä, hallintakeino linkittää siihen.

  • Kaikissa paketeissa
  • Aineisto auditoijalle tulostettavaksi, PDF:nä tai CSV:nä
  • Poissuljetut hallintakeinot perusteluineen pyydettäessä
Soveltamisalaa koskeva lausunto liitteen A hallintakeinoineen

Mitä auditoija saa

  • Soveltamisalaa koskevan lausunnon käytössä olevine hallintakeinoineen ja pyydettäessä poissuljettuine perusteluineen
  • AIMS-dokumentit versioineen, hyväksyjän nimineen, päivämäärineen ja SHA-256-tiivisteineen
  • Riskirekisterin hyväksyttyine jäännösriskeineen sekä vaikutustenarvioinnit
  • Erikseen: auditointitodiste PDF-muodossa koulutuksineen, periaatteineen, luetteloineen ja poikkeamineen, tarkistettavissa osoitteessa guard-ai.eu/verify

Kaikissa paketeissa

  • AIMS-valmiuden tarkistuslista
  • Roolit ja vastuut yhteyshenkilöineen
  • Dokumentit hyväksyntöineen
  • Toimenpidesuunnitelma muistutuksineen
  • Poikkeamailmoitukset, myös nimettömät
  • Tekoälyn riskirekisteri hyväksyttävyyskriteerillä
  • Tekoälyjärjestelmien vaikutustenarviointi
  • Soveltamisalaa koskeva lausunto auditoijan aineistoineen
Katso hinnat

Usein kysyttyä AIMS:stä

Onko tämä ISO/IEC 42001 -sertifiointi?
Ei. Guard AI auttaa teitä valmistelemaan, ylläpitämään ja osoittamaan AIMS:n. Sertifikaatin myöntää sertifiointielin oman auditointinsa jälkeen.
Pitääkö meidän olla sertifioituja käyttääksemme AIMS:ää Guard AI:ssa?
Ei. Voitte ylläpitää AIMS:ää sisäisenä tekoälyn hallintajärjestelmänä myös ilman sertifiointia. Jos päätätte hakea sertifiointia, aineisto on jo valmiina.
Käytämme tekoälyä, mutta emme kehitä sitä. Sopiiko tämä meille?
Kyllä. Soveltamisalaa koskevassa lausunnossa suljette kehitykseen liittyvät hallintakeinot pois perustellen. Loput eli säännöt, ihmiset, toimittajat, riskit ja poikkeamat koskevat myös yrityksiä, jotka vain käyttävät tekoälyä.
Mihin dokumenttimme tallennetaan?
Lisäätte dokumentit linkkinä omaan tallennustilaanne, esimerkiksi SharePointiin tai Google Driveen, tai lyhyenä tekstinä. Emme tallenna tiedostoja.

Hoida vaatimukset kuntoon ennen kuin joku muu tarkistaa

Valitse tiimisi koko ja aloita jo tänään.

Siirry hintoihin