Guard AI

AIMS enligt ISO/IEC 42001

ISO/IEC 42001 utan mappar med kalkylark och e-post

Guard AI kopplar utbildningen i AI-kunnighet till det ett företag behöver för att styra AI: vem som ansvarar för vad, vilka AI-risker som finns, vilka åtgärder som vidtas och hur det visas för revisorn. Allt hänger ihop, inget förs två gånger.

Ett AIMS är ett ledningssystem för AI enligt ISO/IEC 42001. SoA (uttalande om tillämplighet) listar standardens 38 åtgärder i bilaga A och anger vilka som gäller er och varför.

Guard AI hjälper er att förbereda och belägga ett AIMS; det är ingen certifiering.

AIMS-checklista enligt ISO/IEC 42001 i administrationen

Vad ett AIMS ger ert företag

Förtroende hos kunder och partner

Ni visar att ni använder AI på ett styrt sätt: med regler, ansvariga och bedömda risker. Användbart i upphandlingar och leverantörsenkäter.

Redo för revision

Strukturen är ordnad efter avsnitt 4 till 10 och bilaga A i standarden. Revisorn får tydliga underlag i stället för en mapp med e-post.

Ett system i stället för kalkylark

Riskregister, åtgärdsplan, dokument och godkännanden finns på ett ställe och hänvisar till varandra. SoA länkar direkt till policy, förteckning, utbildning och incidenter i Guard AI.

Bygger på utbildningen

Utbildningsregister, bekräftelser av policyn och incidentrapporter som ni redan har i Guard AI fungerar direkt som belägg för AIMS.

Så hänger det ihop

Varje steg använder resultatet av det föregående. I slutet har ni underlaget att visa revisorn. Siffrorna är avsnitt i ISO/IEC 42001.

  1. 15.3

    Roller och ansvar

    Ni utser en AIMS-ansvarig och ansvariga för risker, påverkan, leverantörer och andra områden. Medarbetarna ser dem som kontaktpersoner.

  2. 24.3, A.10

    AI-förteckning och leverantörer

    Ni registrerar AI-verktyg och bedömer deras leverantörer. Risker och åtgärder hänvisar sedan till verktygen.

  3. 36.1.2, 6.1.3

    Riskregister

    Risker med sannolikhet och konsekvens, ert eget acceptanskriterium och ledningens godkännande av restrisken.

  4. 46.1.4, 8.4

    Konsekvensbedömning

    Hur ett AI-system påverkar människor och samhälle, inom tio områden från rättigheter till miljö.

  5. 56.1.3

    Uttalande om tillämplighet

    De 38 åtgärderna i bilaga A. Ni aktiverar de som gäller, med motivering, ägare och länk till belägg i Guard AI.

  6. 66.1.1

    Åtgärdsplan

    Uppgifter med förfallodagar och ägare, påminnelser via e-post och bedömning av effektivitet. Kalenderexport.

  7. 77.5

    Dokument med godkännande

    De 16 dokumenterade uppgifter som standarden kräver. Det som Guard AI redan registrerar (som AI-policyn) markeras som klart automatiskt; resten lägger ni till som länk eller text och den ansvariga godkänner.

  8. 89.1

    Underlag för revisorn

    SoA att skriva ut eller som CSV, dokument med SHA-256-fingeravtryck och revisionsunderlaget som PDF.

Löpande och automatiskt

Utbildning och medvetenhet

Rollbaserade kurser, bekräftelser av AI-policyn och certifikat belägger kompetens och medvetenhet.

Incidenter och avvikelser

Rapporter om AI-incidenter, även anonyma, med bedömning och åtgärd utgör registret över avvikelser.

Checklista

Översikten över AIMS-beredskap visar vad som är klart och vad som saknas.

Så ser det ut i appen

Vyer från Guard AI-administrationen, visade med ett fiktivt företag.

Ledningssystem för AI (AIMS)

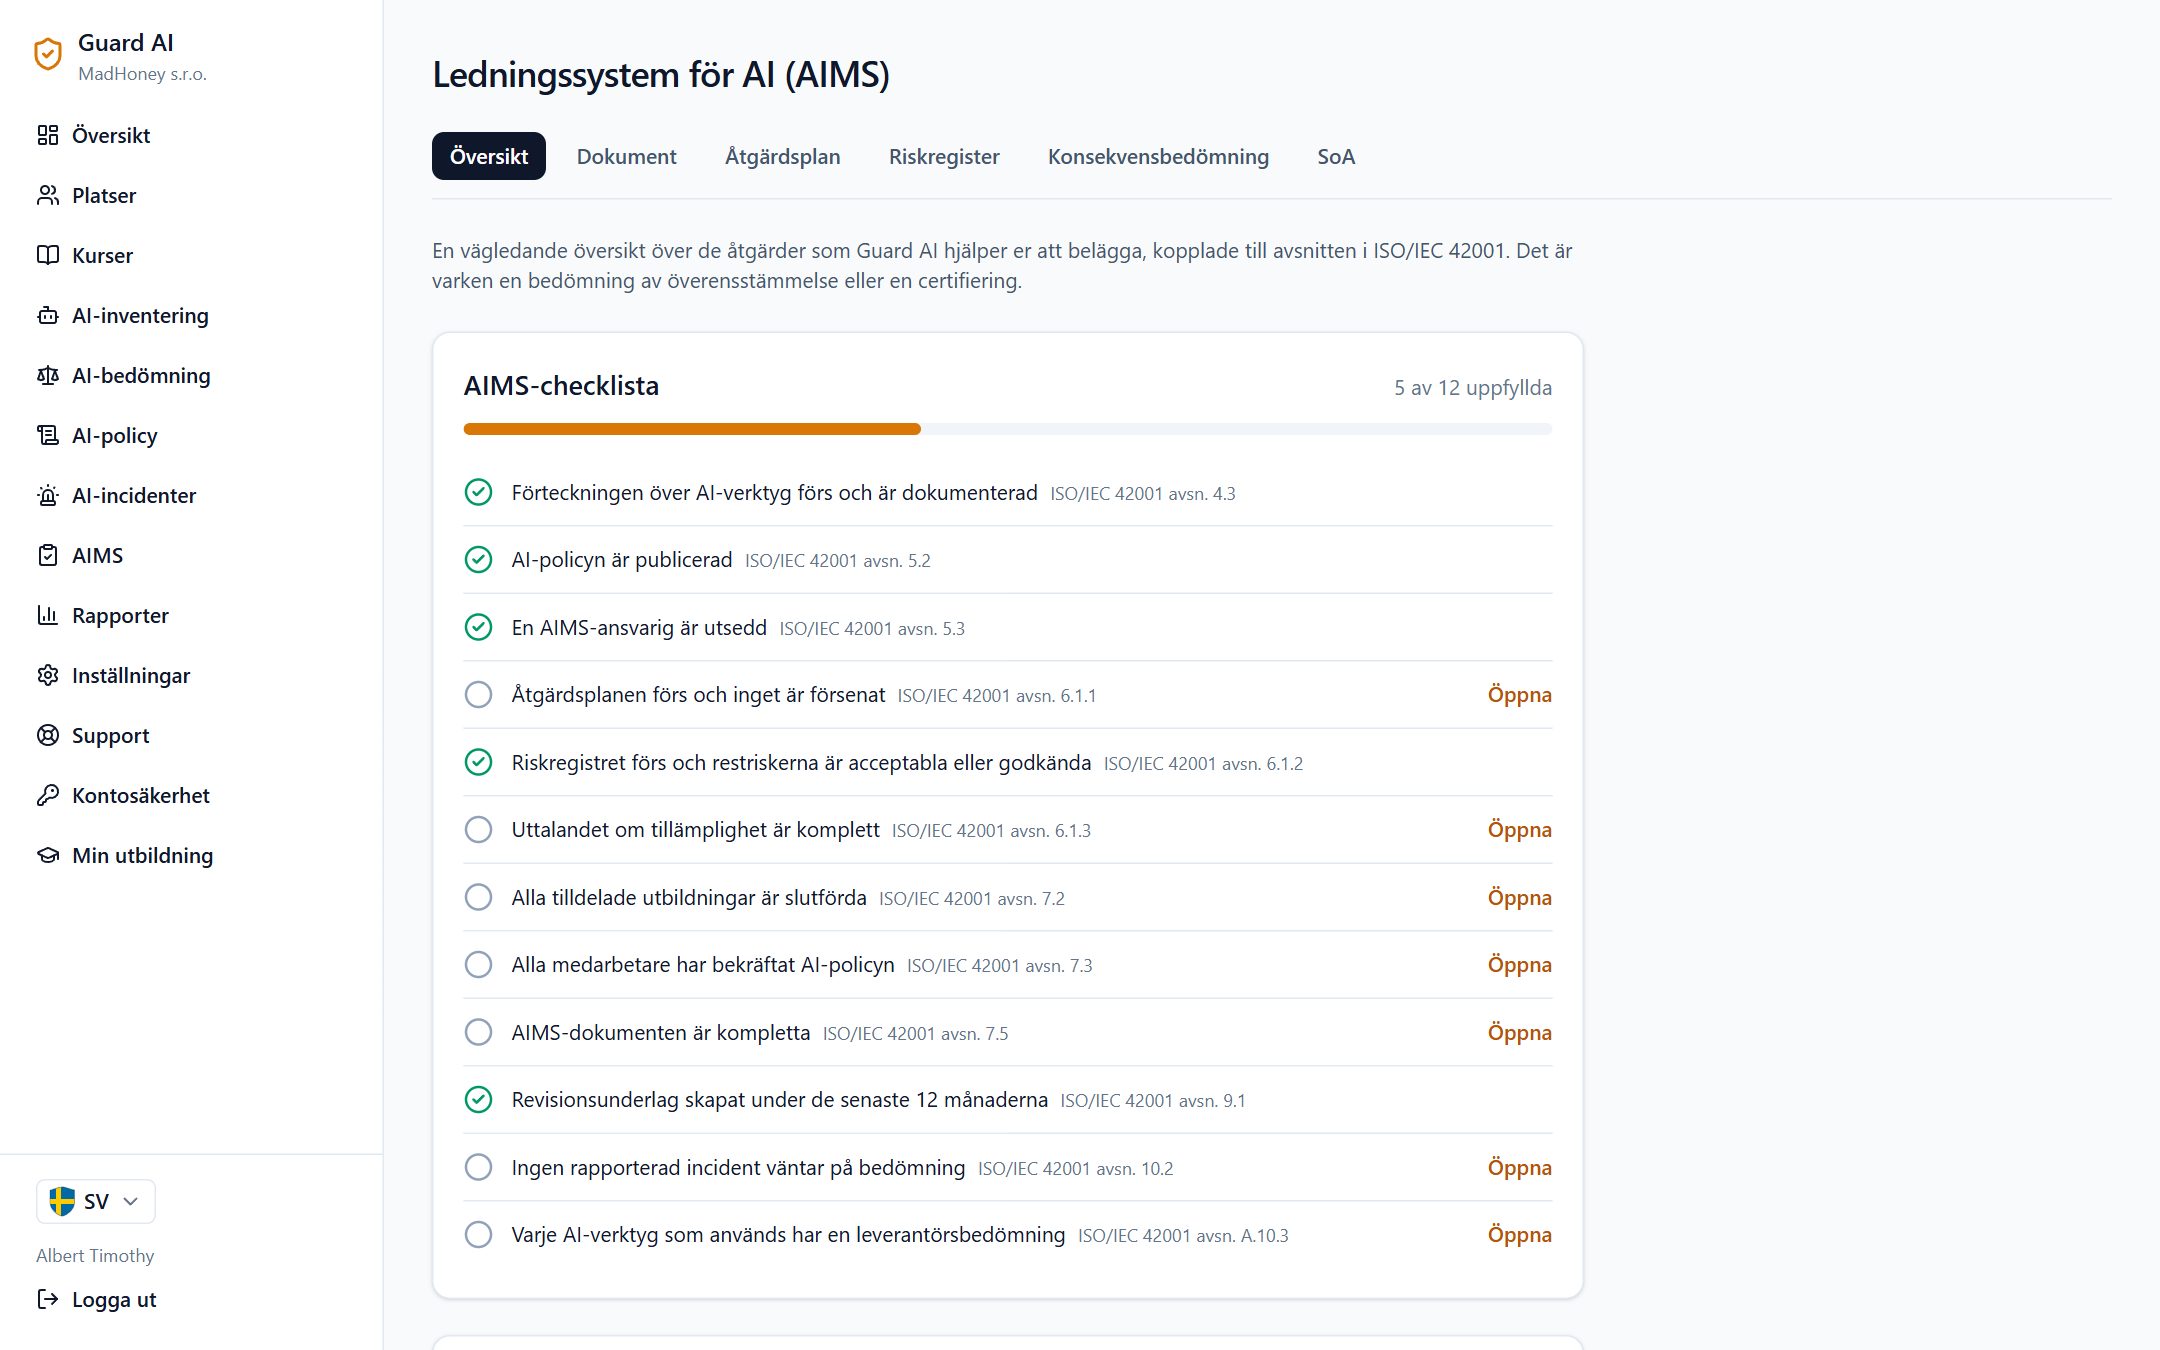
En checklista enligt ISO/IEC 42001 som räknas fram ur det ni redan har i Guard AI: förteckning, policy, leverantörsbedömningar, utbildning och incidenter. Ni ser direkt vad som saknas.

  • I alla planer
  • Roller och ansvar enligt avsnitt 5.3 med kontaktpersoner för medarbetare
  • Hjälper er att förbereda er, ingen certifiering
AIMS-checklista enligt ISO/IEC 42001 i administrationen

AIMS-dokument med godkännande

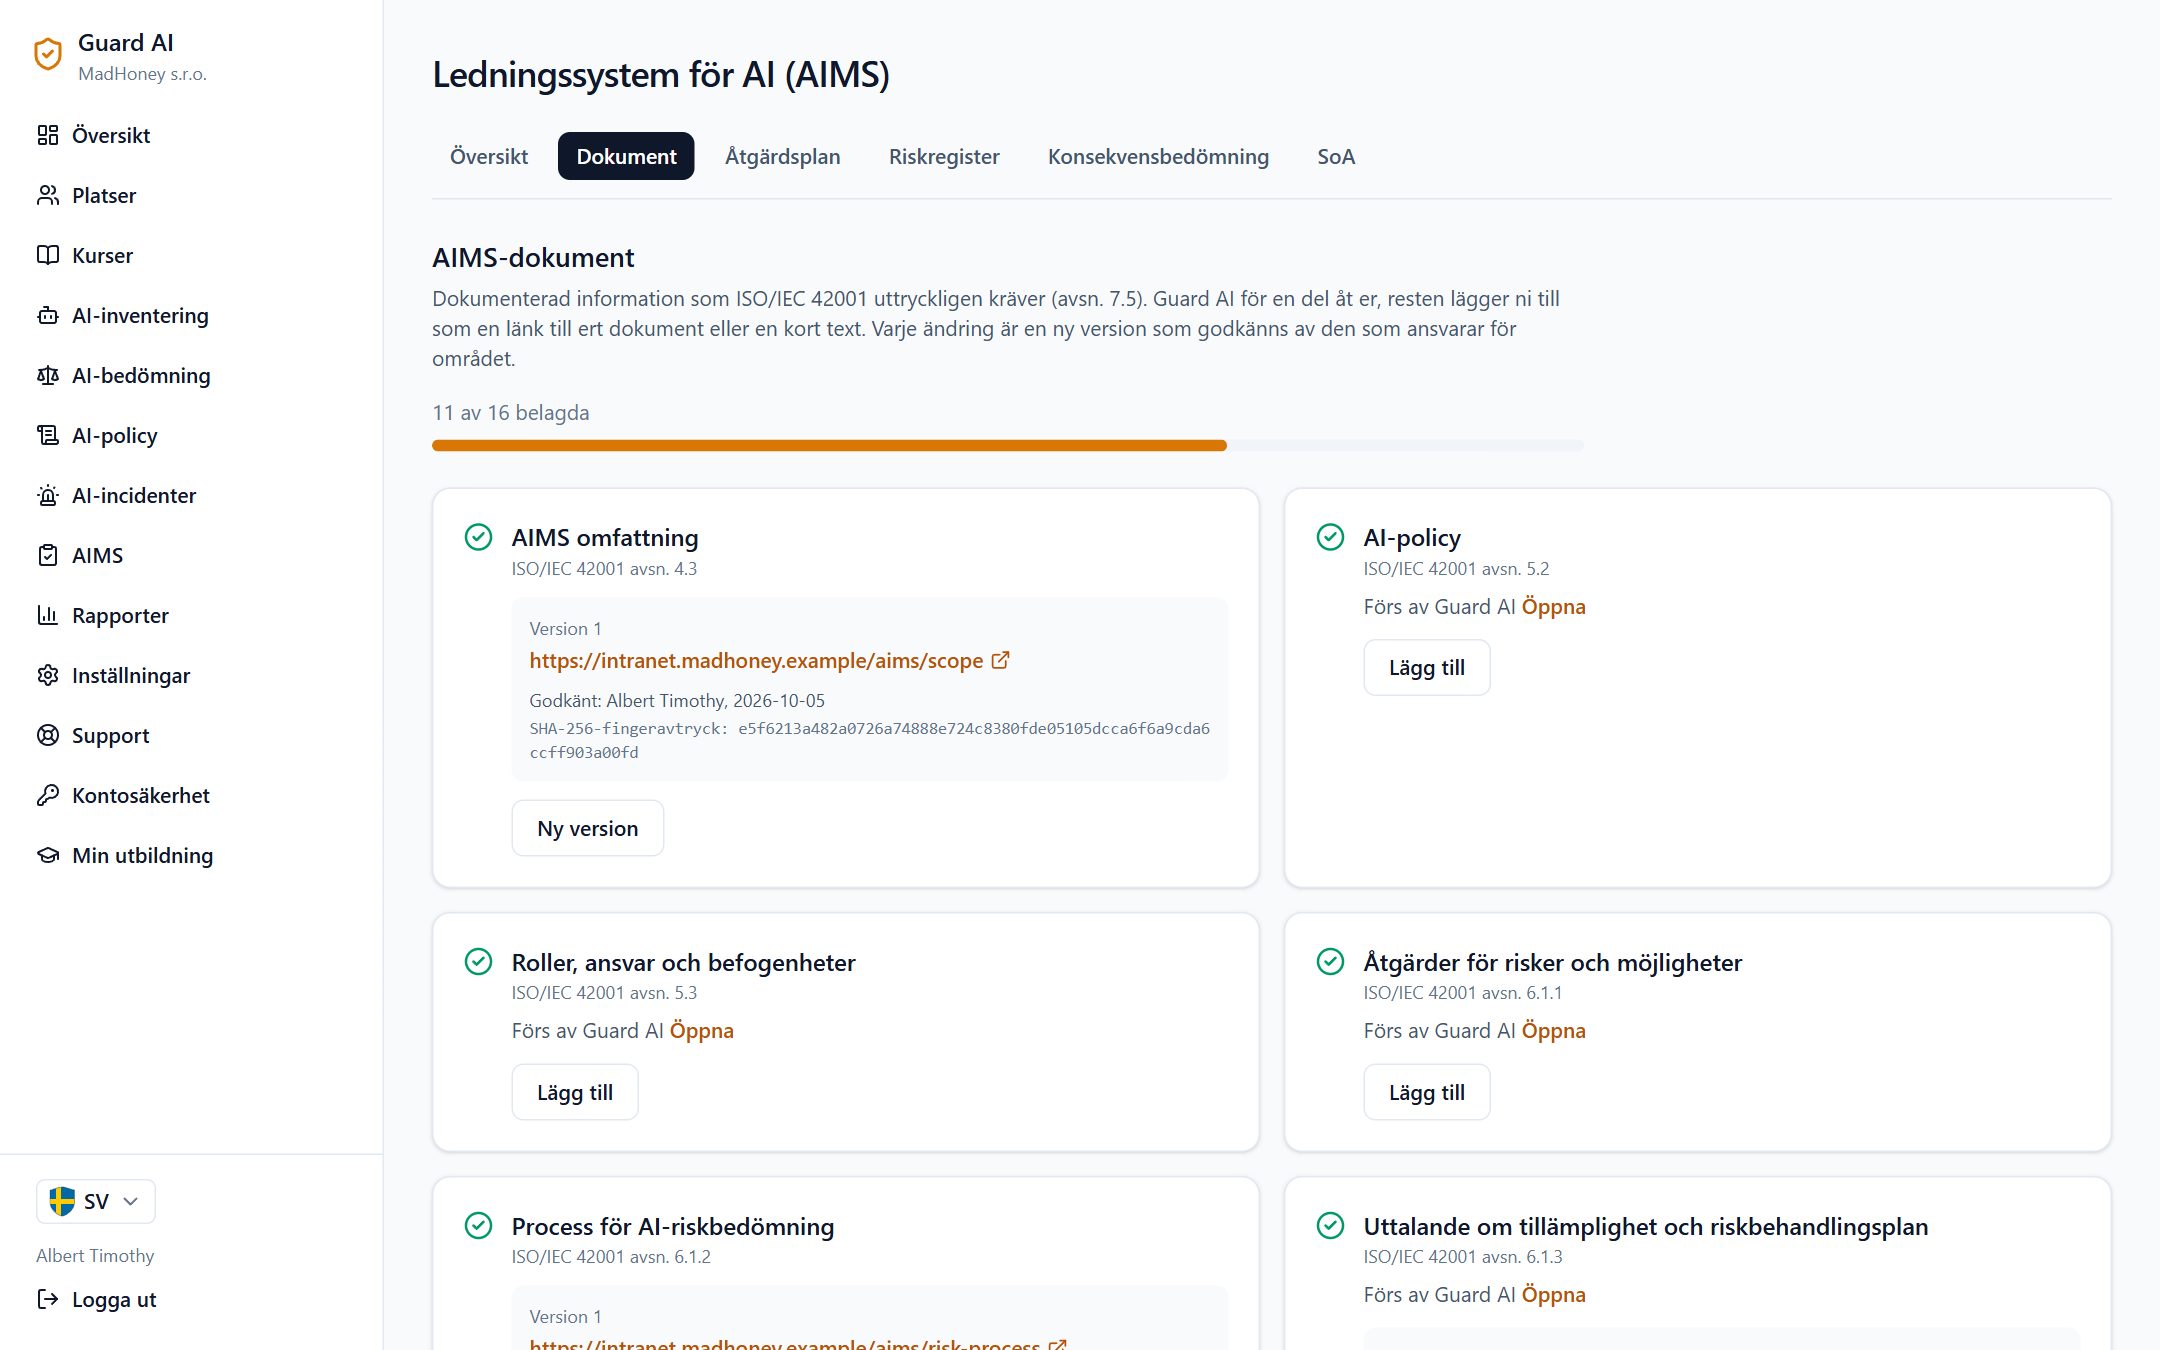
Sexton dokumenterade uppgifter som standarden kräver. Guard AI fyller i det som redan registreras, resten lägger ni till som länk eller text. Varje version godkänns av den ansvariga, med tid och SHA-256-fingeravtryck.

  • I alla planer
  • Även medarbetare med AIMS-roll godkänner, inte bara administratörer
  • Åtgärdsplan med påminnelser och kalenderexport
AIMS-dokument med versioner och godkännande

Riskregister och konsekvensbedömning

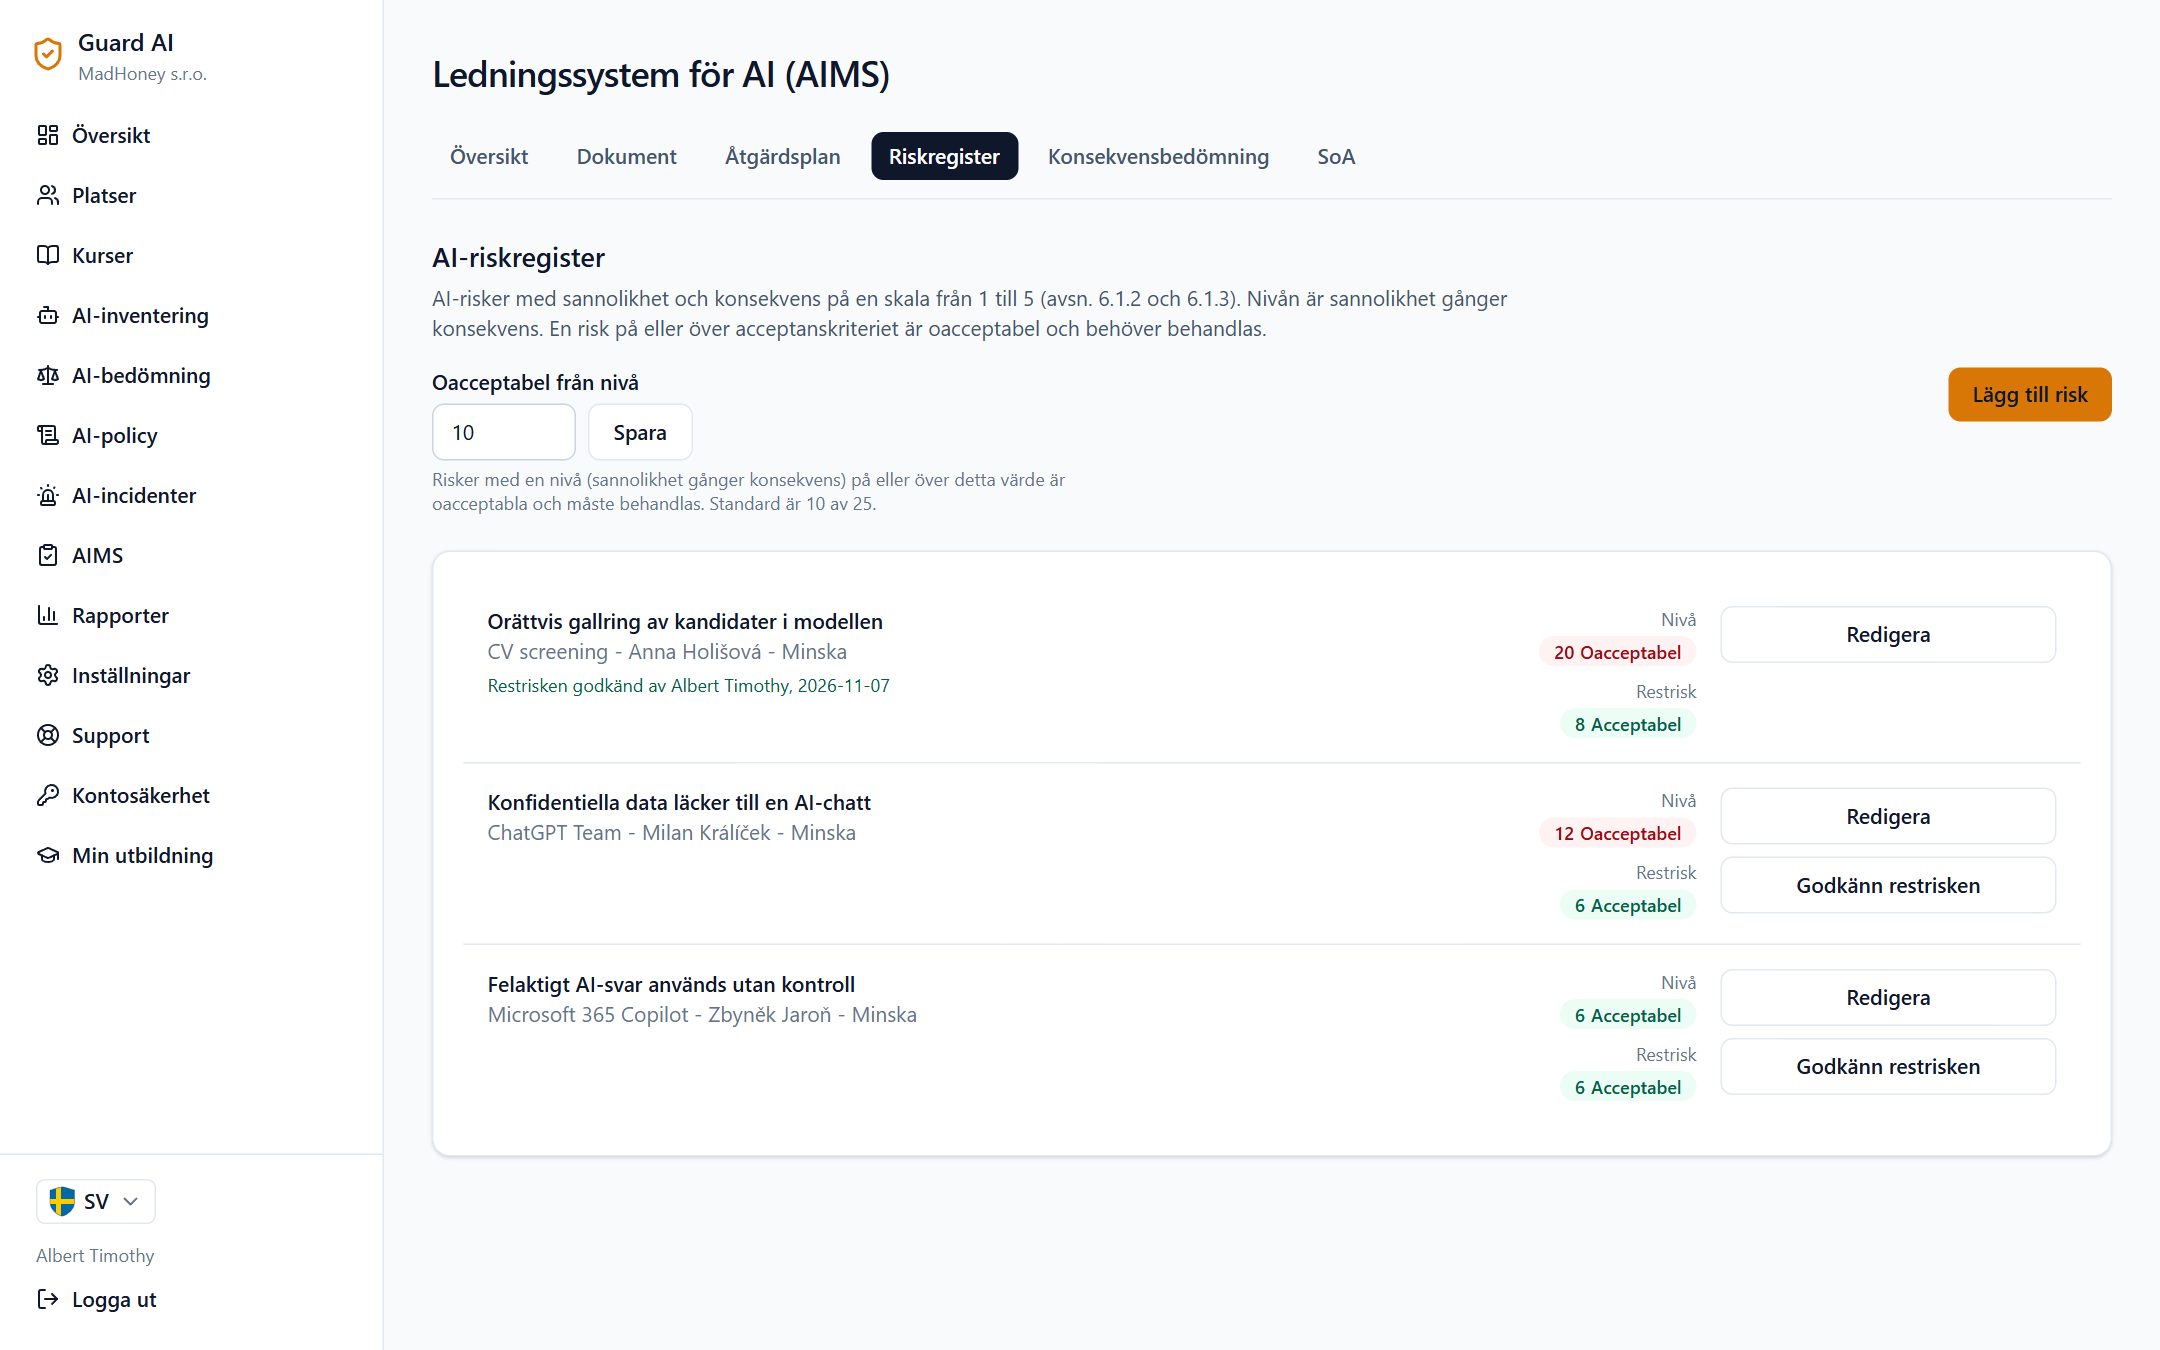
AI-risker med sannolikhet och konsekvens, ert eget acceptanskriterium och godkännande av restrisken. Dessutom konsekvensbedömningar av AI-system för människor och samhälle.

  • I alla planer
  • Oacceptabla risker är markerade och överst
  • Koppla en risk till en åtgärd i planen
  • Uttalande om tillämplighet (SoA) för de 38 åtgärderna i bilaga A, utskrift och CSV för revisorn
AI-riskregister med nivå och restrisk

Uttalande om tillämplighet (SoA)

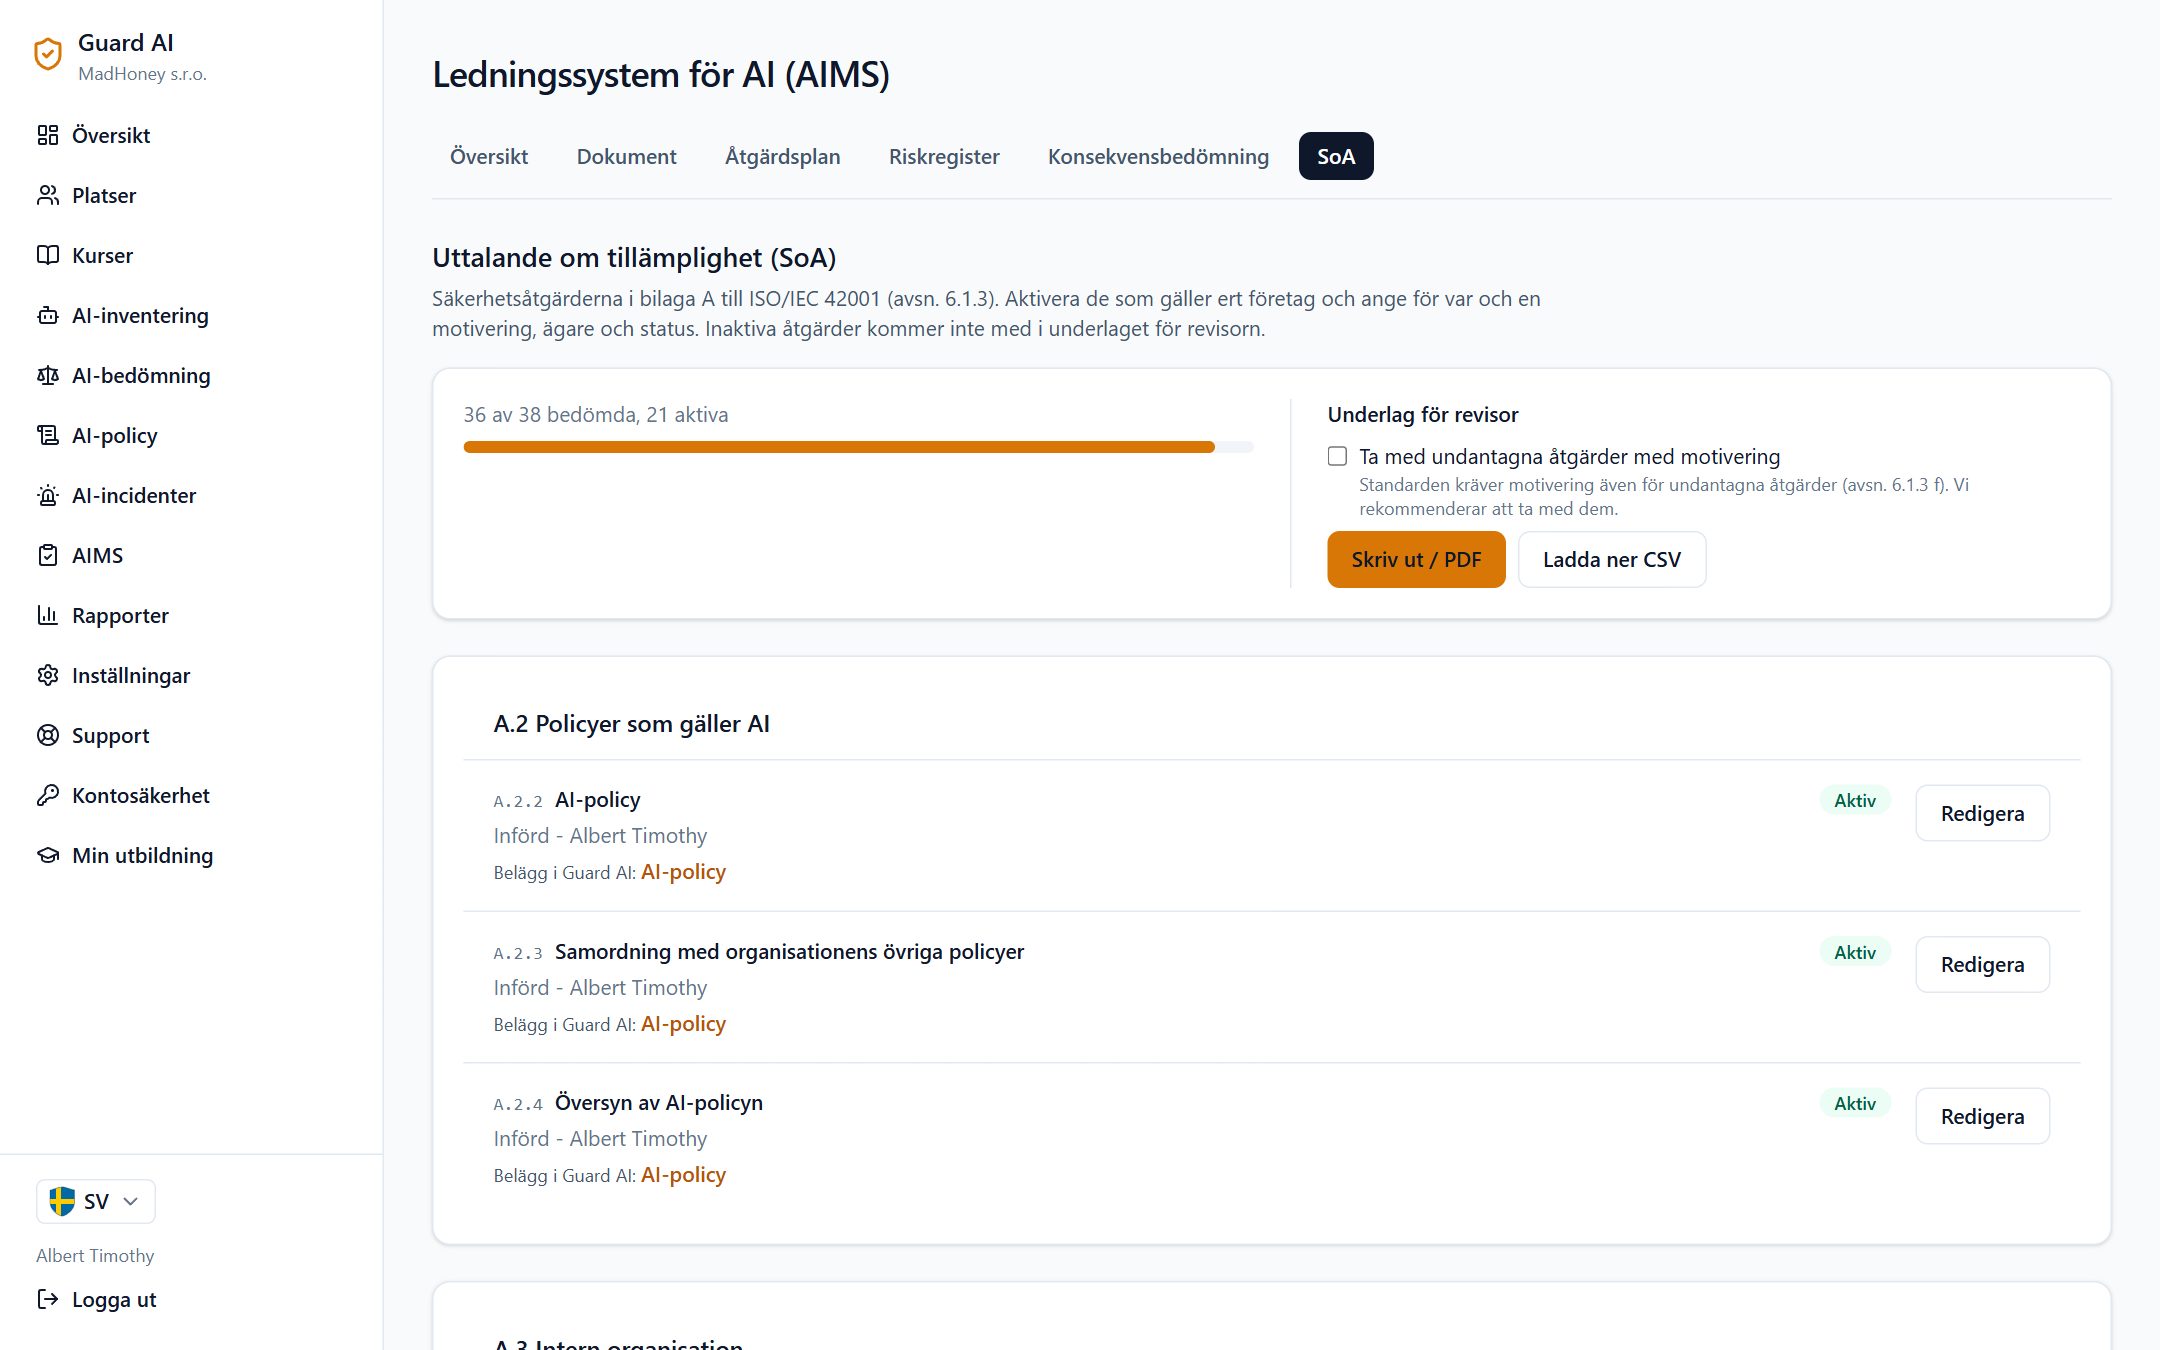
Alla 38 åtgärder i bilaga A till ISO/IEC 42001. Ni aktiverar de som gäller och fyller i motivering, ägare och status. Där Guard AI redan har belägg länkar åtgärden dit.

  • I alla planer
  • Underlag för revisor att skriva ut, som PDF eller CSV
  • Undantagna åtgärder med motivering vid behov
Uttalande om tillämplighet med åtgärderna i bilaga A

Vad revisorn får

  • Uttalandet om tillämplighet med de aktiva åtgärderna och vid behov de undantagna med motivering
  • AIMS-dokument med version, godkännarens namn, datum och SHA-256-fingeravtryck
  • Riskregistret med godkända restrisker och konsekvensbedömningarna
  • Separat: revisionsunderlaget som PDF med utbildning, policy, förteckning och incidenter, kontrollerbart på guard-ai.eu/verify

I alla planer

  • Checklista för AIMS-beredskap
  • Roller och ansvar med kontaktpersoner
  • Dokument med godkännande
  • Åtgärdsplan med påminnelser
  • Incidentrapportering, även anonym
  • AI-riskregister med acceptanskriterium
  • Konsekvensbedömning av AI-system
  • Uttalande om tillämplighet med underlag för revisor
Se priser

Vanliga frågor om AIMS

Är det en ISO/IEC 42001-certifiering?
Nej. Guard AI hjälper er att förbereda, föra och belägga ett AIMS. Certifikatet utfärdas av ett certifieringsorgan efter dess egen revision.
Måste vi vara certifierade för att använda AIMS i Guard AI?
Nej. Ni kan föra ett AIMS som internt ledningssystem för AI även utan certifiering. Om ni bestämmer er för certifiering finns underlaget redan.
Vi använder AI men utvecklar den inte. Passar det oss?
Ja. I uttalandet om tillämplighet undantar ni utvecklingsinriktade åtgärder med motivering. Resten, alltså regler, människor, leverantörer, risker och incidenter, gäller även företag som bara använder AI.
Var lagras våra dokument?
Ni lägger till dokument som en länk till er egen lagring, till exempel SharePoint eller Google Drive, eller som en kort text. Vi lagrar inga filer.
Var regelefterlevande innan någon annan kontrollerar

Välj teamets storlek och kom igång i dag.

Gå till priser