Guard AI

AIMS nach ISO/IEC 42001

ISO/IEC 42001 ohne Ordner voller Tabellen und E-Mails

Guard AI verbindet die Schulung zur KI-Kompetenz mit dem, was ein Unternehmen für die Steuerung von KI braucht: wer wofür verantwortlich ist, welche KI-Risiken bestehen, welche Maßnahmen ergriffen werden und wie das dem Auditor belegt wird. Alles baut aufeinander auf, nichts wird doppelt geführt.

Ein AIMS ist ein KI-Managementsystem nach ISO/IEC 42001. Die SoA (Erklärung zur Anwendbarkeit) listet die 38 Maßnahmen aus Anhang A der Norm und hält fest, welche für Sie gelten und warum.

Guard AI hilft, ein AIMS vorzubereiten und zu belegen; es ist keine Zertifizierung.

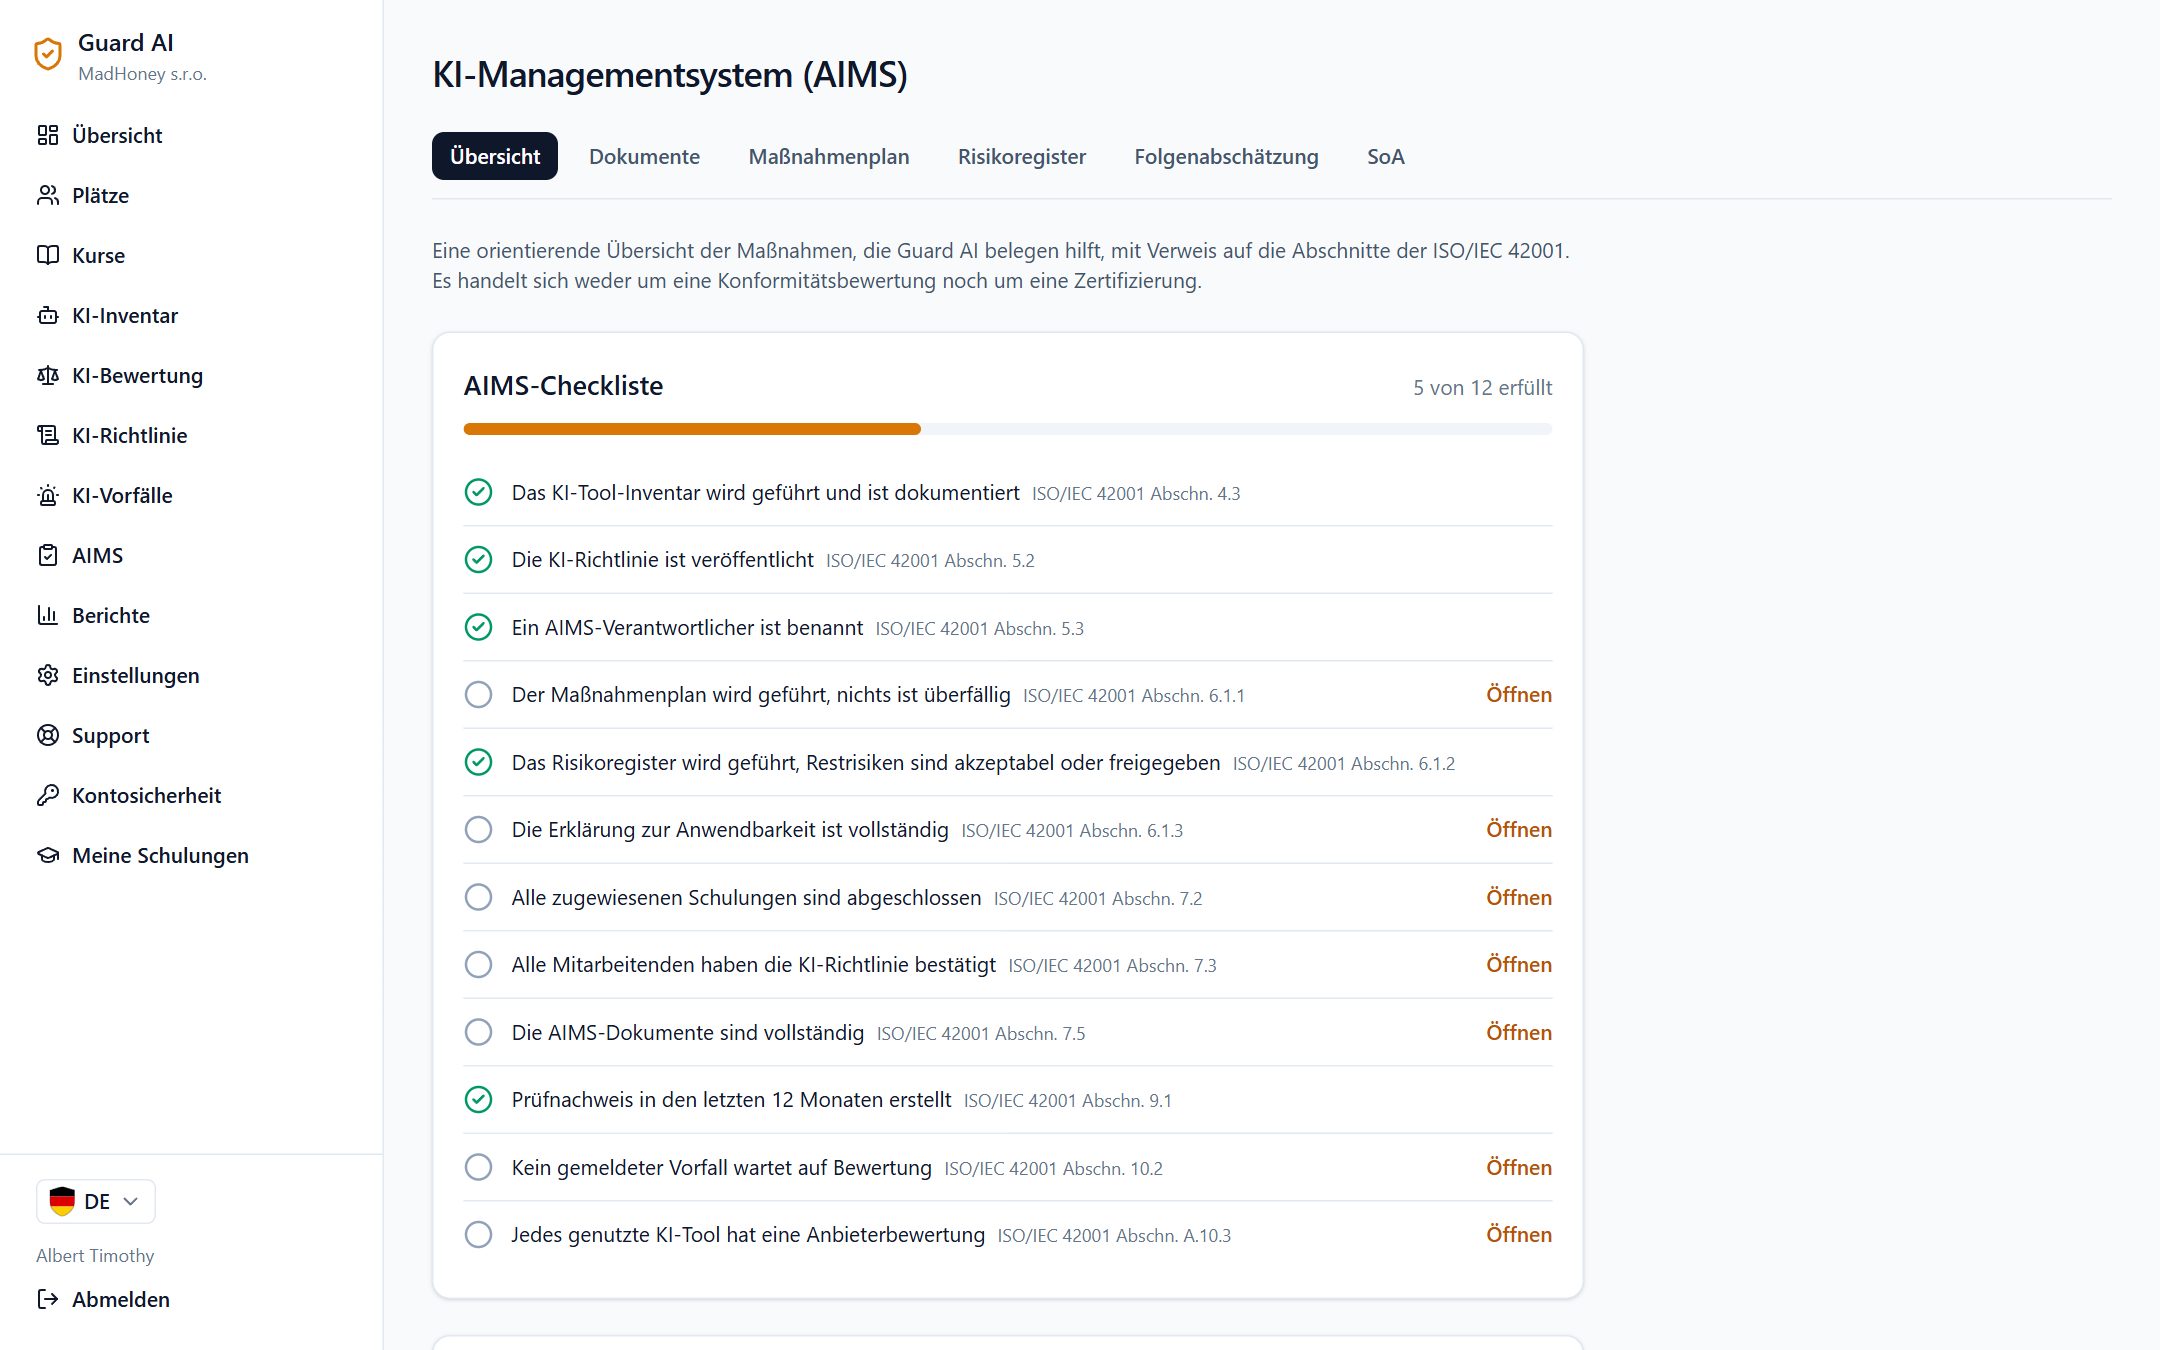
AIMS-Checkliste nach ISO/IEC 42001 in der Administration

Was ein AIMS Ihrem Unternehmen bringt

Vertrauen von Kunden und Partnern

Sie belegen, dass Sie KI gesteuert einsetzen: mit Regeln, Verantwortlichen und bewerteten Risiken. Hilfreich in Ausschreibungen und Lieferantenfragebögen.

Bereit für ein Audit

Die Struktur ist nach den Abschnitten 4 bis 10 und Anhang A der Norm gegliedert. Der Auditor erhält übersichtliche Unterlagen statt eines Ordners voller E-Mails.

Ein System statt Tabellen

Risikoregister, Maßnahmenplan, Dokumente und Freigaben liegen an einem Ort und verweisen aufeinander. Die SoA verlinkt direkt auf Richtlinie, Inventar, Schulungen und Vorfälle in Guard AI.

Baut auf der Schulung auf

Schulungsnachweise, Bestätigungen der Richtlinie und Vorfallmeldungen, die Sie bereits in Guard AI führen, dienen direkt als Nachweise für das AIMS.

Wie alles zusammenpasst

Jeder Schritt nutzt das Ergebnis des vorherigen. Am Ende haben Sie die Unterlagen für den Auditor. Die Nummern sind Abschnitte der ISO/IEC 42001.

  1. 15.3

    Rollen und Verantwortlichkeiten

    Sie benennen eine AIMS-Verantwortliche und Zuständige für Risiken, Auswirkungen, Lieferanten und weitere Bereiche. Mitarbeitende sehen sie als Ansprechpersonen.

  2. 24.3, A.10

    KI-Inventar und Anbieter

    Sie erfassen KI-Tools und bewerten deren Anbieter. Risiken und Maßnahmen verweisen dann auf diese Tools.

  3. 36.1.2, 6.1.3

    Risikoregister

    Risiken mit Wahrscheinlichkeit und Auswirkung, eigenes Akzeptanzkriterium und Freigabe des Restrisikos durch die Leitung.

  4. 46.1.4, 8.4

    Folgenabschätzung

    Wie ein KI-System Menschen und Gesellschaft beeinflusst, in zehn Bereichen von Rechten bis Umwelt.

  5. 56.1.3

    Erklärung zur Anwendbarkeit

    Die 38 Maßnahmen aus Anhang A. Sie aktivieren die zutreffenden, mit Begründung, Verantwortlichen und Verweis auf Nachweise in Guard AI.

  6. 66.1.1

    Maßnahmenplan

    Aufgaben mit Terminen und Verantwortlichen, Erinnerungen per E-Mail und Bewertung der Wirksamkeit. Kalenderexport.

  7. 77.5

    Dokumente mit Freigabe

    Die 16 dokumentierten Informationen der Norm. Was Guard AI bereits erfasst (etwa die KI-Richtlinie), wird automatisch als erledigt markiert; den Rest ergänzen Sie als Link oder Text, und die verantwortliche Person gibt ihn frei.

  8. 89.1

    Unterlagen für den Auditor

    Die SoA zum Drucken oder als CSV, Dokumente mit SHA-256-Fingerabdruck und der Prüfnachweis als PDF.

Laufend und automatisch

Schulung und Bewusstsein

Rollenbezogene Kurse, Bestätigungen der KI-Richtlinie und Zertifikate belegen Kompetenz und Bewusstsein.

Vorfälle und Nichtkonformitäten

Meldungen von KI-Vorfällen, auch anonyme, mit Bewertung und Maßnahme bilden den Nachweis über Nichtkonformitäten.

Checkliste

Die Übersicht zur AIMS-Bereitschaft zeigt, was erledigt ist und wo noch etwas fehlt.

So sieht es in der App aus

Ansichten aus der Guard AI-Administration, gezeigt an einem fiktiven Unternehmen.

KI-Managementsystem (AIMS)

Eine Checkliste nach ISO/IEC 42001, berechnet aus dem, was Sie in Guard AI bereits führen: Inventar, Richtlinie, Anbieterbewertungen, Schulungen und Vorfälle. Sie sehen sofort, was noch fehlt.

  • In allen Tarifen
  • Rollen und Verantwortlichkeiten nach Abschnitt 5.3 mit Ansprechpersonen für Mitarbeitende
  • Hilft bei der Vorbereitung, ist keine Zertifizierung
AIMS-Checkliste nach ISO/IEC 42001 in der Administration

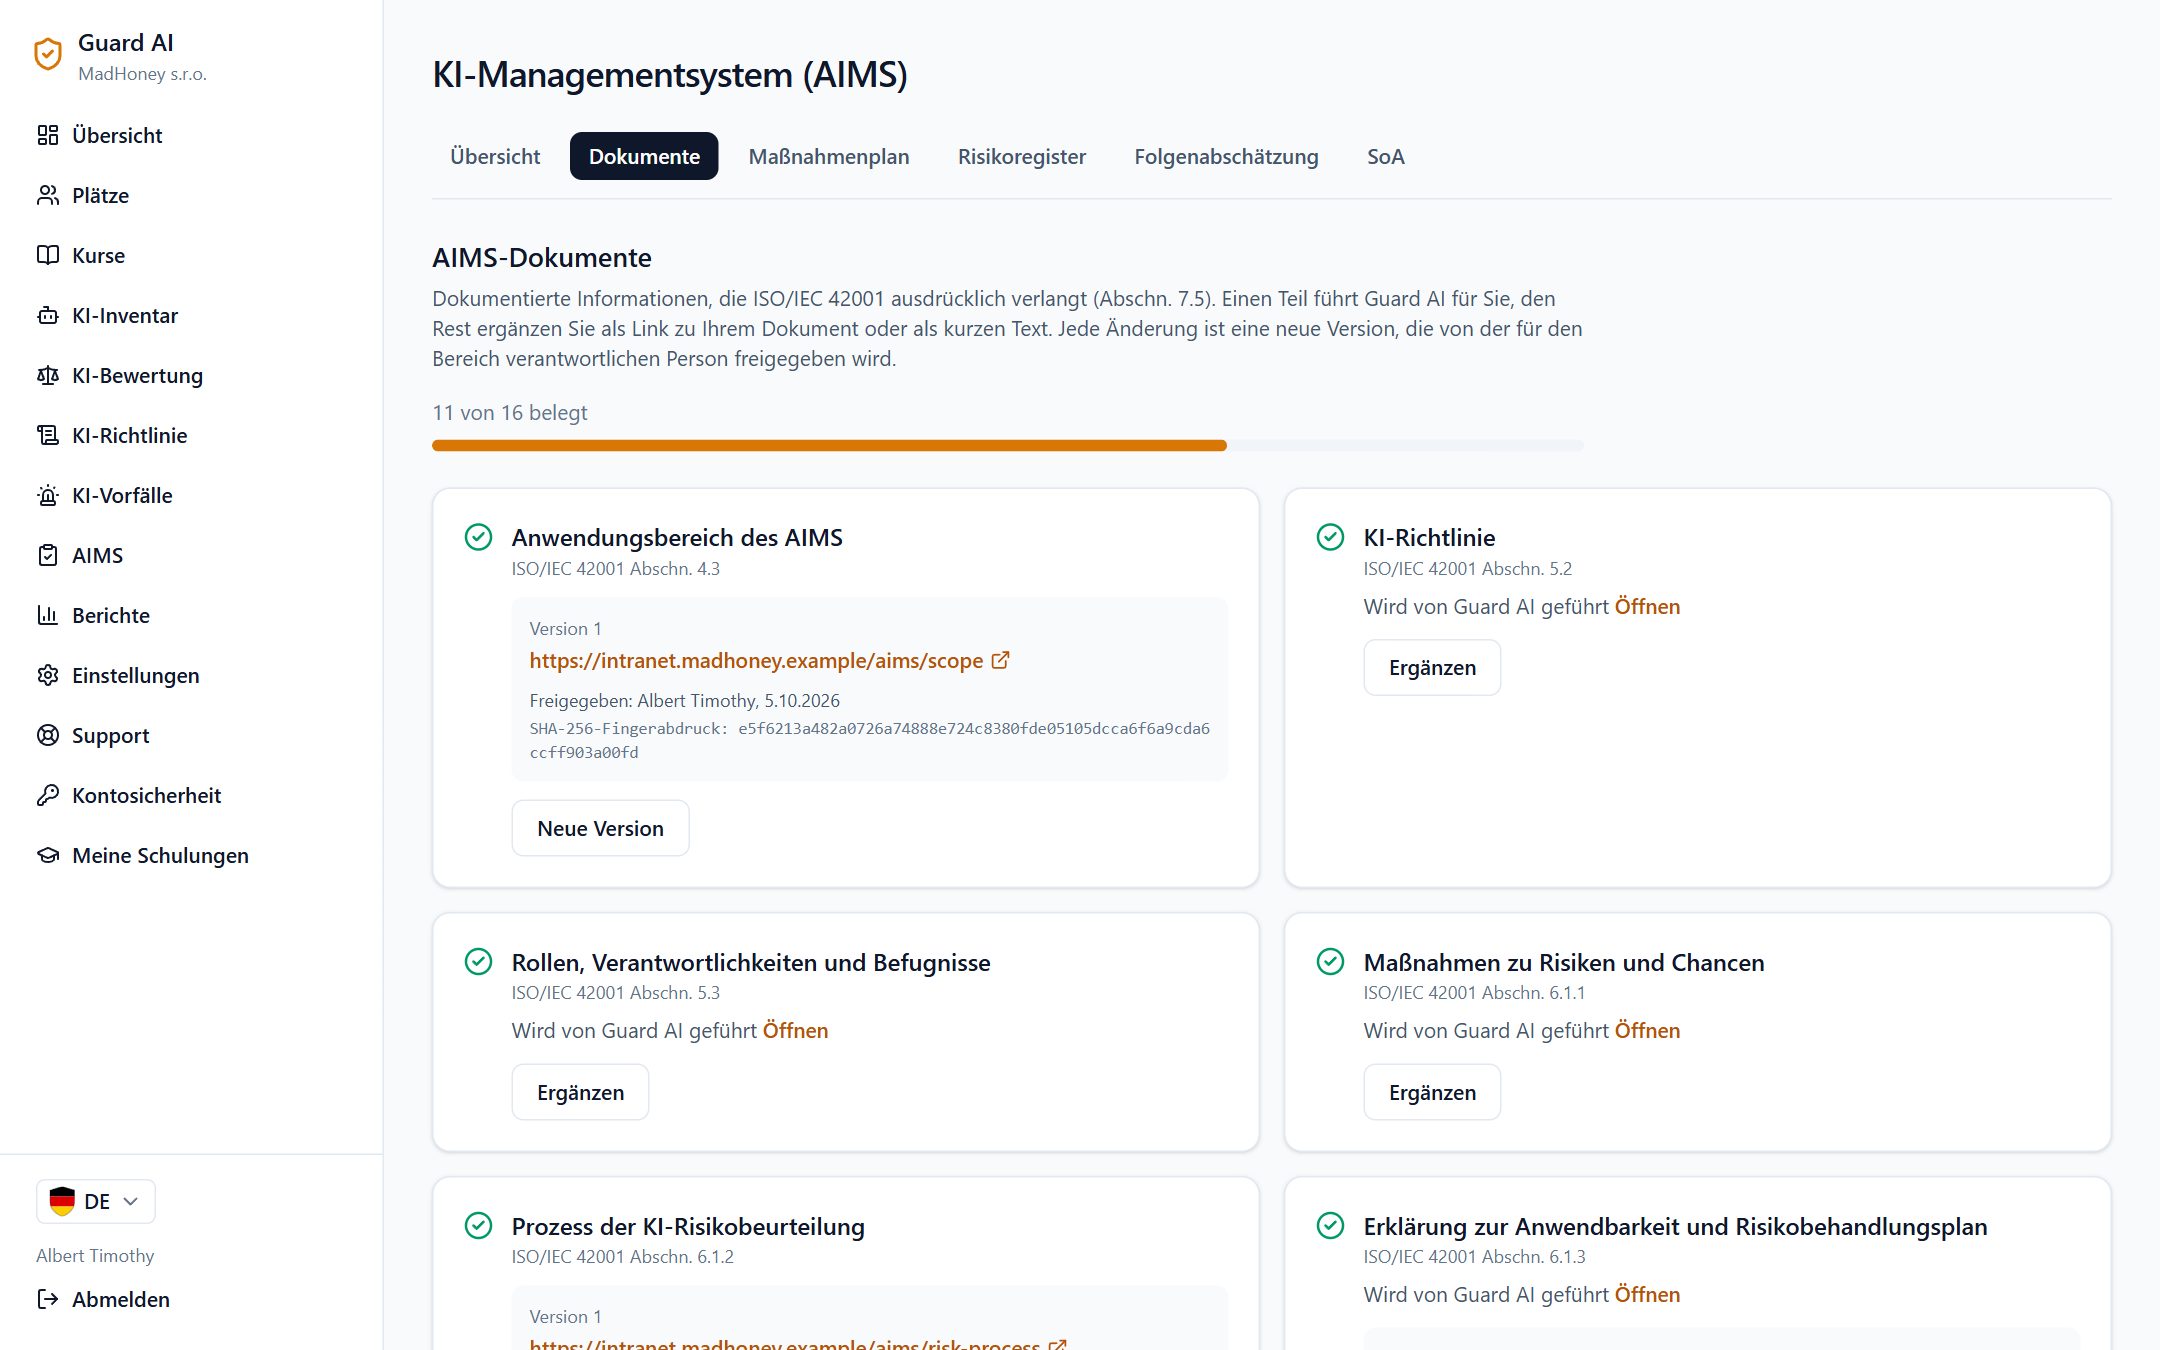
AIMS-Dokumente mit Freigabe

Sechzehn dokumentierte Informationen, die die Norm verlangt. Was Guard AI bereits erfasst, ergänzt es selbst, den Rest fügen Sie als Link oder Text hinzu. Jede Version gibt die verantwortliche Person frei, Zeit und SHA-256-Fingerabdruck werden gespeichert.

  • In allen Tarifen
  • Auch Mitarbeitende mit AIMS-Rolle geben frei, nicht nur Admins
  • Maßnahmenplan mit Erinnerungen und Kalenderexport
AIMS-Dokumente mit Versionen und Freigabe

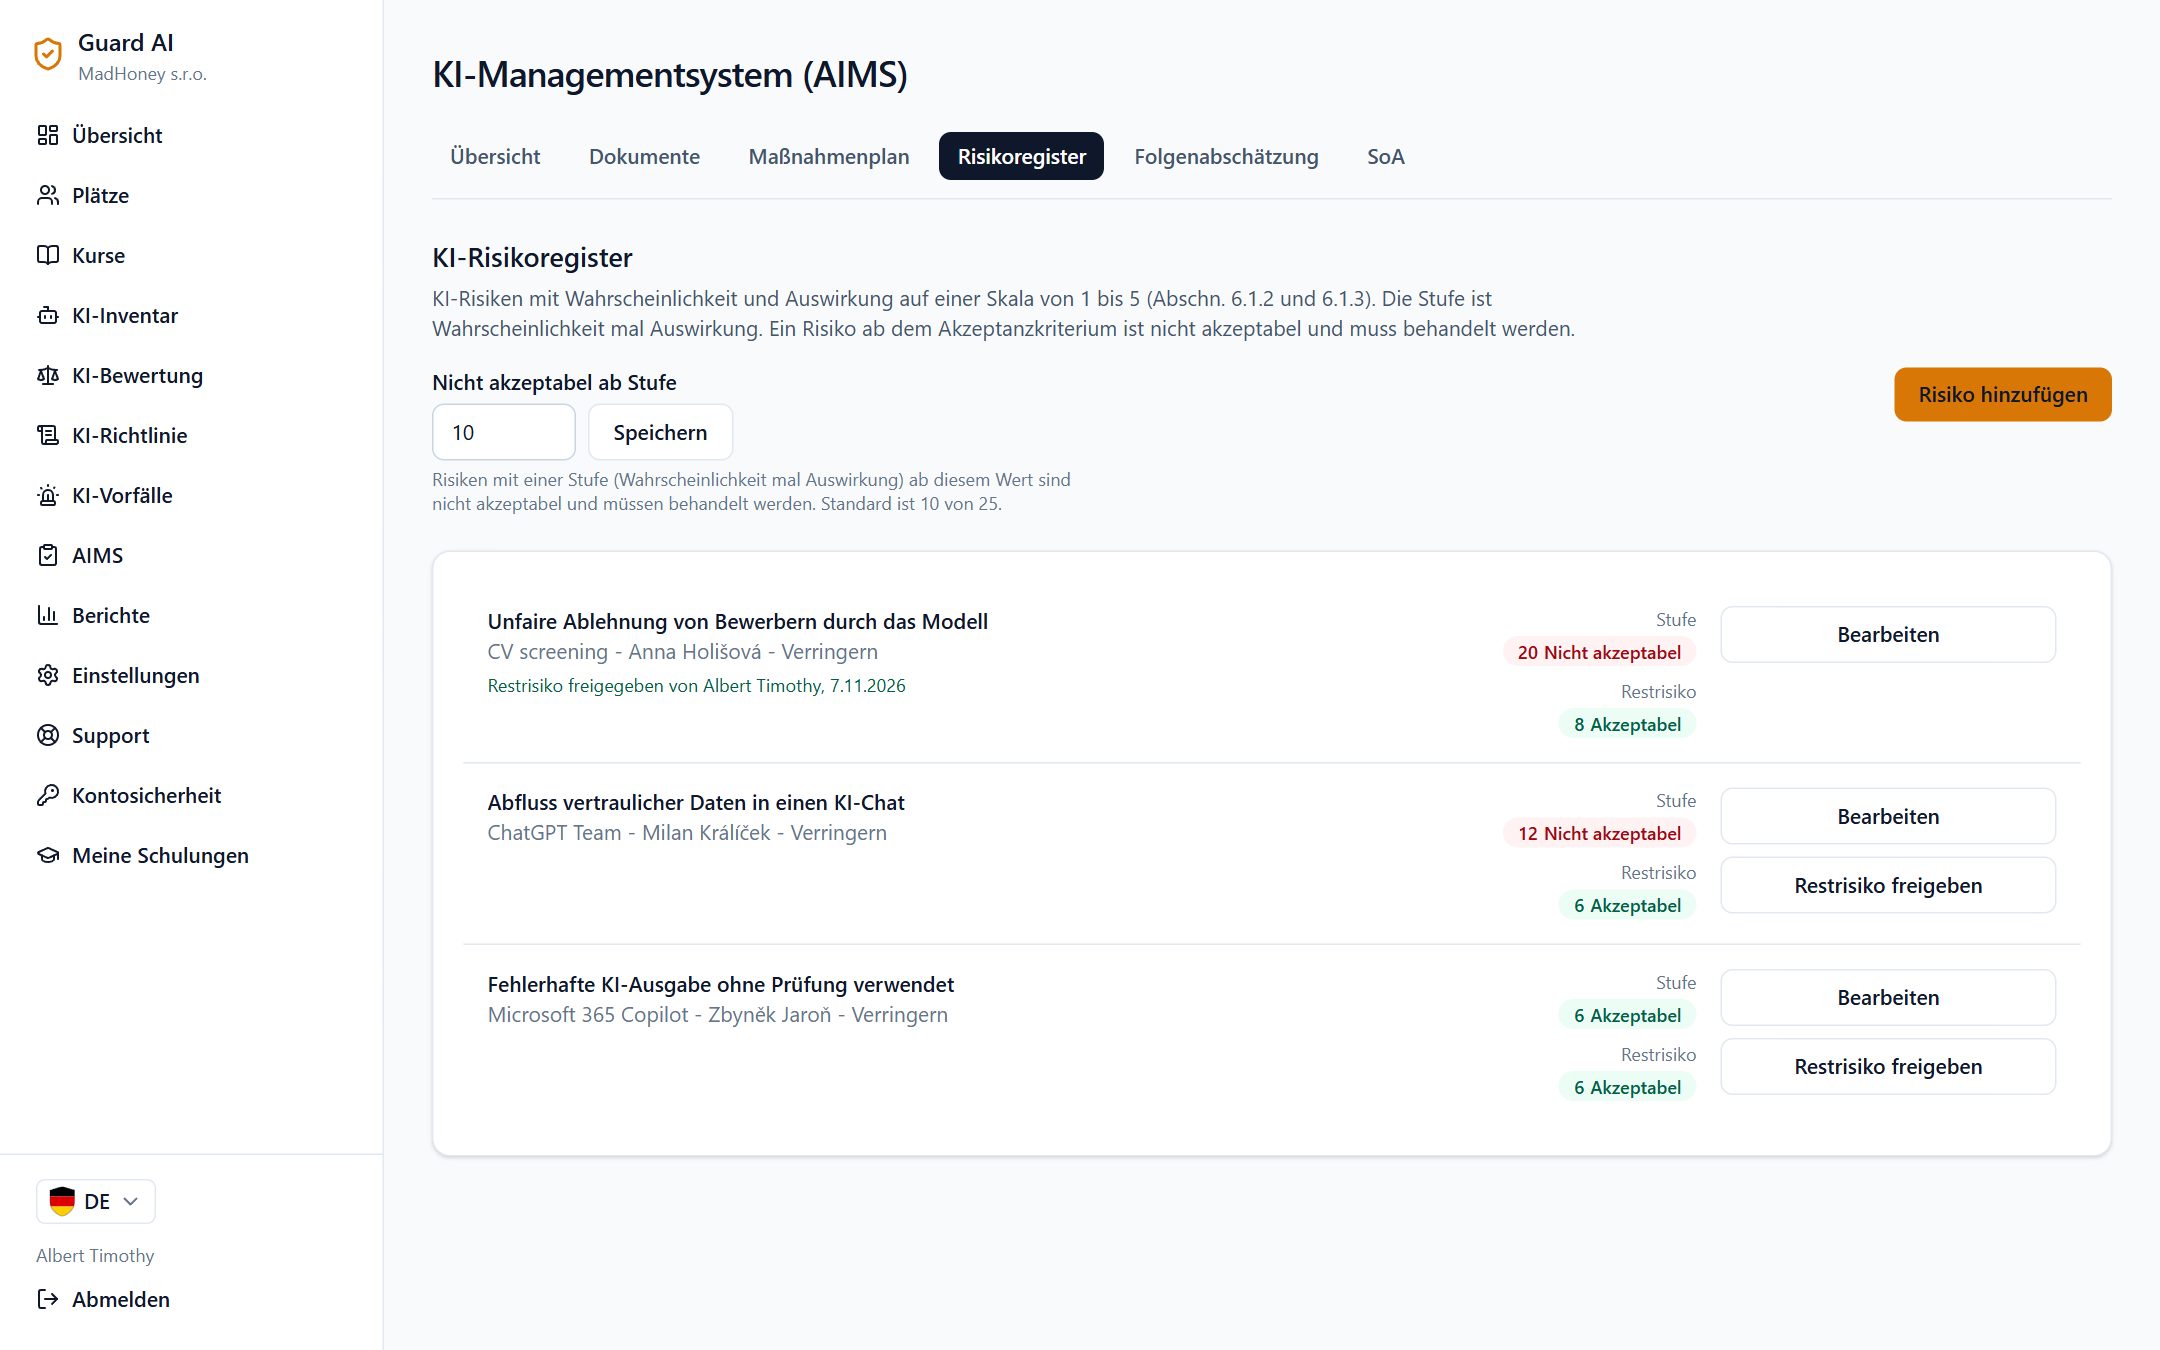
Risikoregister und Folgenabschätzung

KI-Risiken mit Wahrscheinlichkeit und Auswirkung, eigenem Akzeptanzkriterium und Freigabe des Restrisikos. Dazu Folgenabschätzungen von KI-Systemen für Menschen und Gesellschaft.

  • In allen Tarifen
  • Nicht akzeptable Risiken sind markiert und oben
  • Risiko mit einer Maßnahme im Plan verknüpfen
  • Erklärung zur Anwendbarkeit (SoA) für die 38 Maßnahmen aus Anhang A, Druck und CSV für Auditoren
KI-Risikoregister mit Stufe und Restrisiko

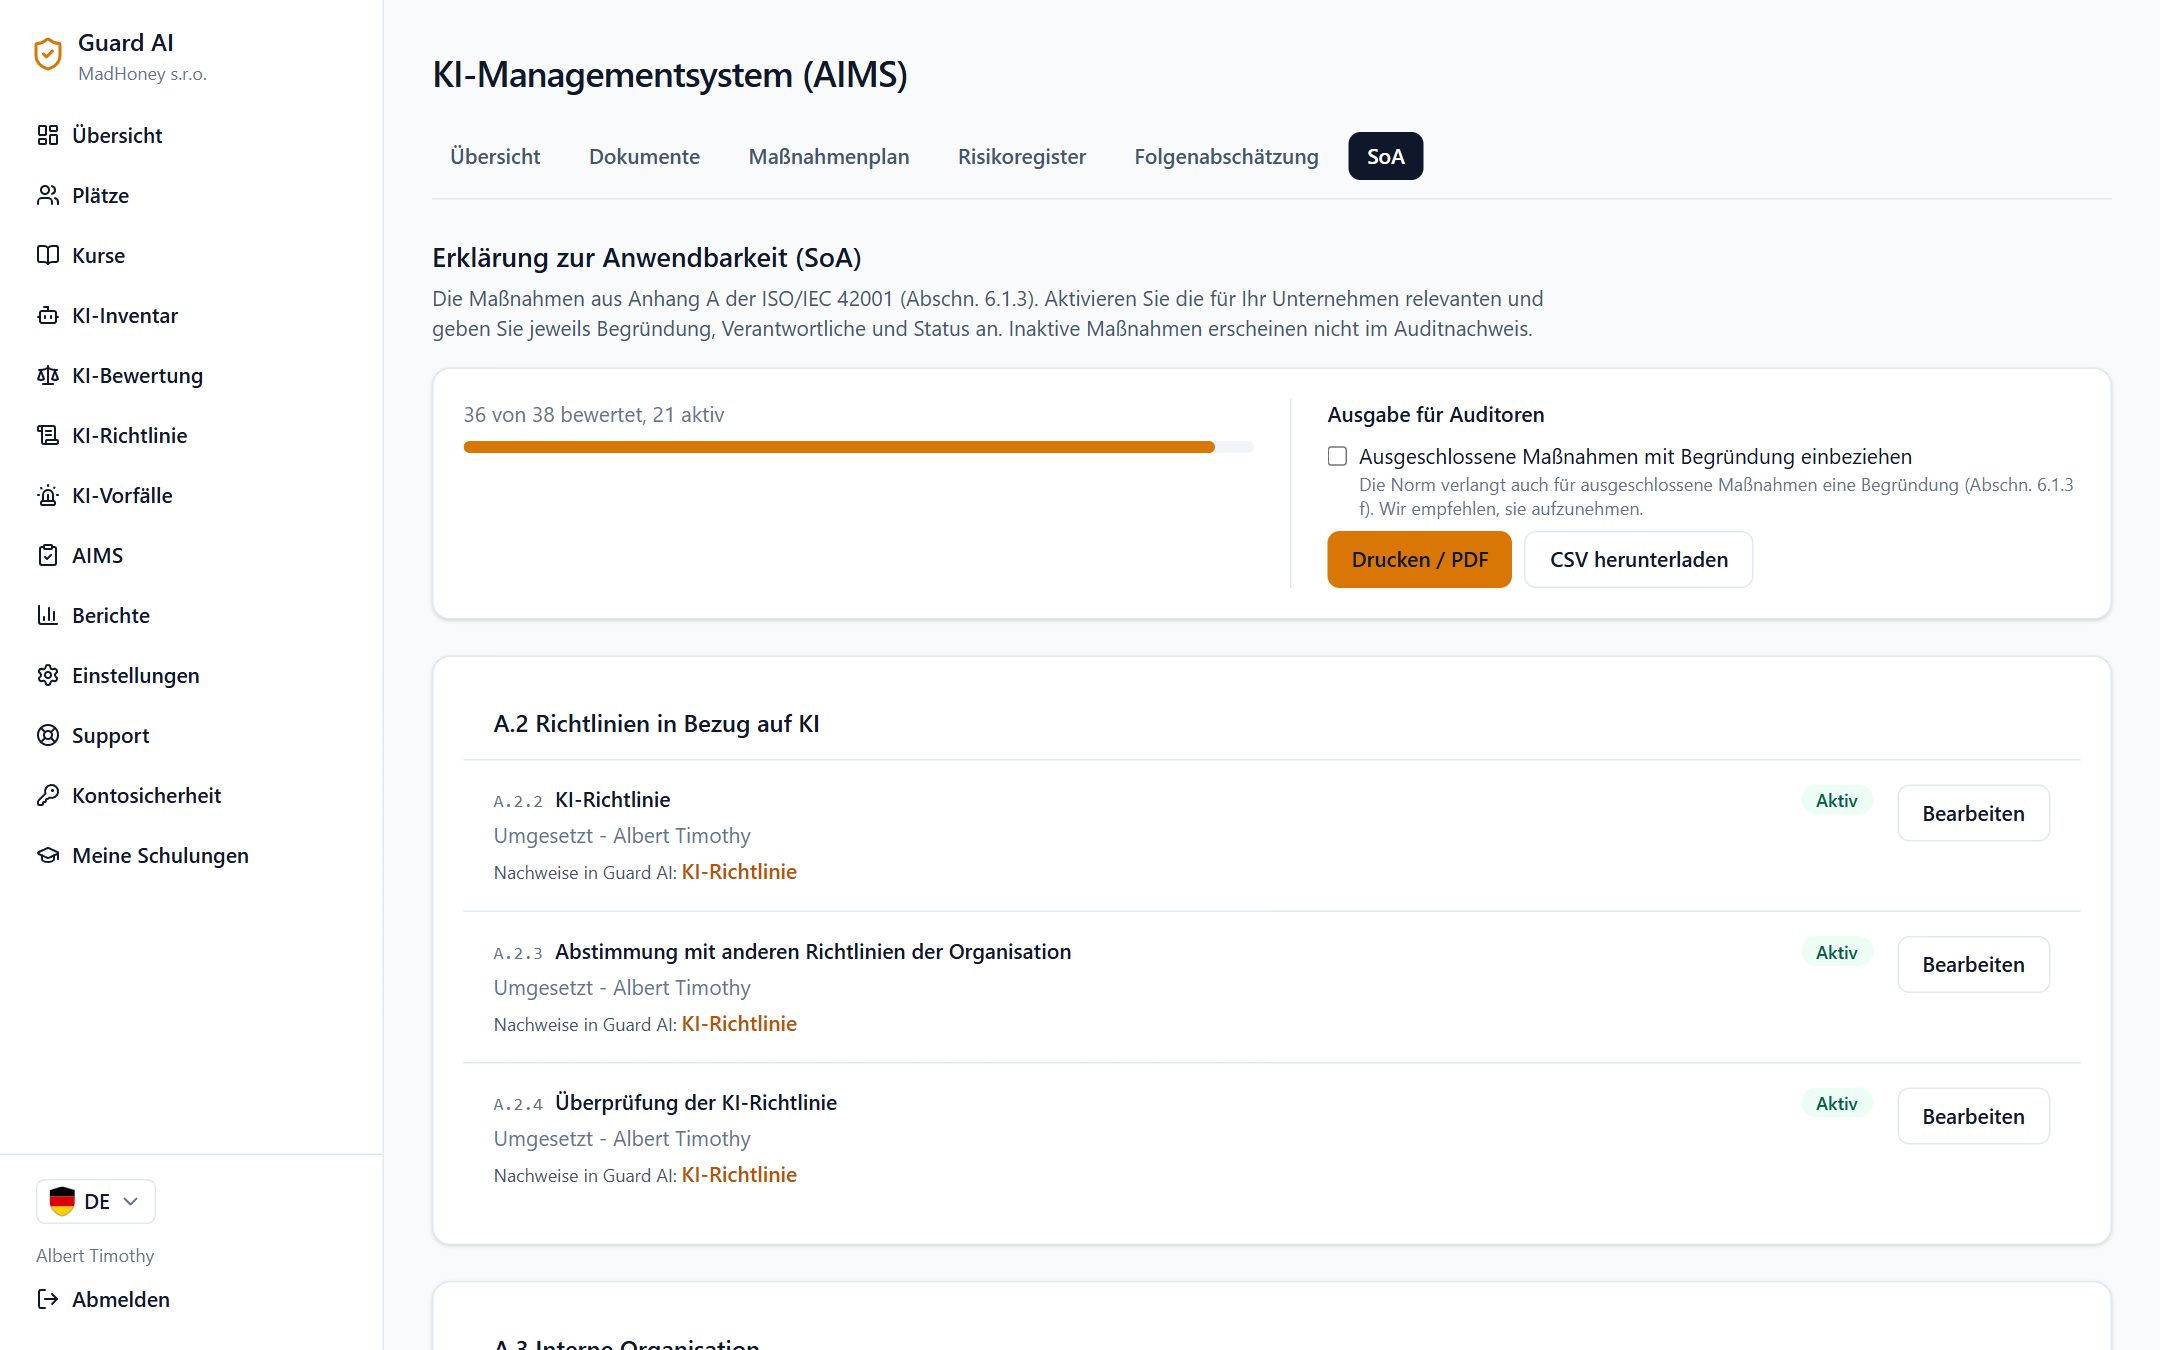
Erklärung zur Anwendbarkeit (SoA)

Alle 38 Maßnahmen aus Anhang A der ISO/IEC 42001. Sie aktivieren die zutreffenden und ergänzen Begründung, Verantwortliche und Status. Wo Guard AI bereits Nachweise hat, verlinkt die Maßnahme darauf.

  • In allen Tarifen
  • Ausgabe für Auditoren zum Drucken, als PDF oder CSV
  • Ausgeschlossene Maßnahmen mit Begründung auf Wunsch
Erklärung zur Anwendbarkeit mit den Maßnahmen aus Anhang A

Was der Auditor erhält

  • Die Erklärung zur Anwendbarkeit mit den aktiven Maßnahmen, auf Wunsch auch mit den ausgeschlossenen und ihrer Begründung
  • AIMS-Dokumente mit Version, Name der freigebenden Person, Datum und SHA-256-Fingerabdruck
  • Das Risikoregister mit freigegebenen Restrisiken und die Folgenabschätzungen
  • Separat: der Prüfnachweis als PDF mit Schulung, Richtlinie, Inventar und Vorfällen, überprüfbar auf guard-ai.eu/verify

In allen Tarifen

  • Checkliste zur AIMS-Bereitschaft
  • Rollen und Verantwortlichkeiten mit Ansprechpersonen
  • Dokumente mit Freigabe
  • Maßnahmenplan mit Erinnerungen
  • Meldung von Vorfällen, auch anonym
  • KI-Risikoregister mit Akzeptanzkriterium
  • Folgenabschätzung von KI-Systemen
  • Erklärung zur Anwendbarkeit mit Ausgabe für Auditoren
Preise ansehen

Häufige Fragen zum AIMS

Ist das eine Zertifizierung nach ISO/IEC 42001?
Nein. Guard AI hilft Ihnen, ein AIMS vorzubereiten, zu führen und zu belegen. Das Zertifikat erteilt eine Zertifizierungsstelle nach ihrem eigenen Audit.
Müssen wir zertifiziert sein, um das AIMS in Guard AI zu nutzen?
Nein. Sie können ein AIMS als internes KI-Managementsystem auch ohne Zertifizierung führen. Wenn Sie sich für eine Zertifizierung entscheiden, sind die Unterlagen schon da.
Wir nutzen KI nur, wir entwickeln sie nicht. Lohnt sich das?
Ja. In der Erklärung zur Anwendbarkeit schließen Sie die entwicklungsbezogenen Maßnahmen mit Begründung aus. Der Rest, also Regeln, Menschen, Lieferanten, Risiken und Vorfälle, betrifft auch Unternehmen, die KI nur nutzen.
Wo werden unsere Dokumente gespeichert?
Sie fügen Dokumente als Link auf Ihren eigenen Speicher hinzu, etwa SharePoint oder Google Drive, oder als kurzen Text. Dateien speichern wir nicht.
Handeln Sie, bevor jemand anderes prüft

Wählen Sie Ihre Teamgröße und starten Sie noch heute.

Zu den Preisen