Guard AI

AIMS az ISO/IEC 42001 alapján

ISO/IEC 42001 táblázat- és e-mail-mappák nélkül

A Guard AI összeköti az MI-jártassági képzést azzal, amire egy cégnek az MI irányításához szüksége van: ki miért felel, milyen MI-kockázatokat visel, milyen intézkedéseket vezet be, és ezt hogyan igazolja az auditornak. Minden egymásra épül, semmit sem kell kétszer vezetni.

Az AIMS az ISO/IEC 42001 szerinti MI-irányítási rendszer. A SoA (alkalmazhatósági nyilatkozat) a szabvány A mellékletének 38 intézkedését sorolja fel, és rögzíti, melyek vonatkoznak önökre és miért.

A Guard AI segít az AIMS előkészítésében és igazolásában, de ez nem tanúsítás.

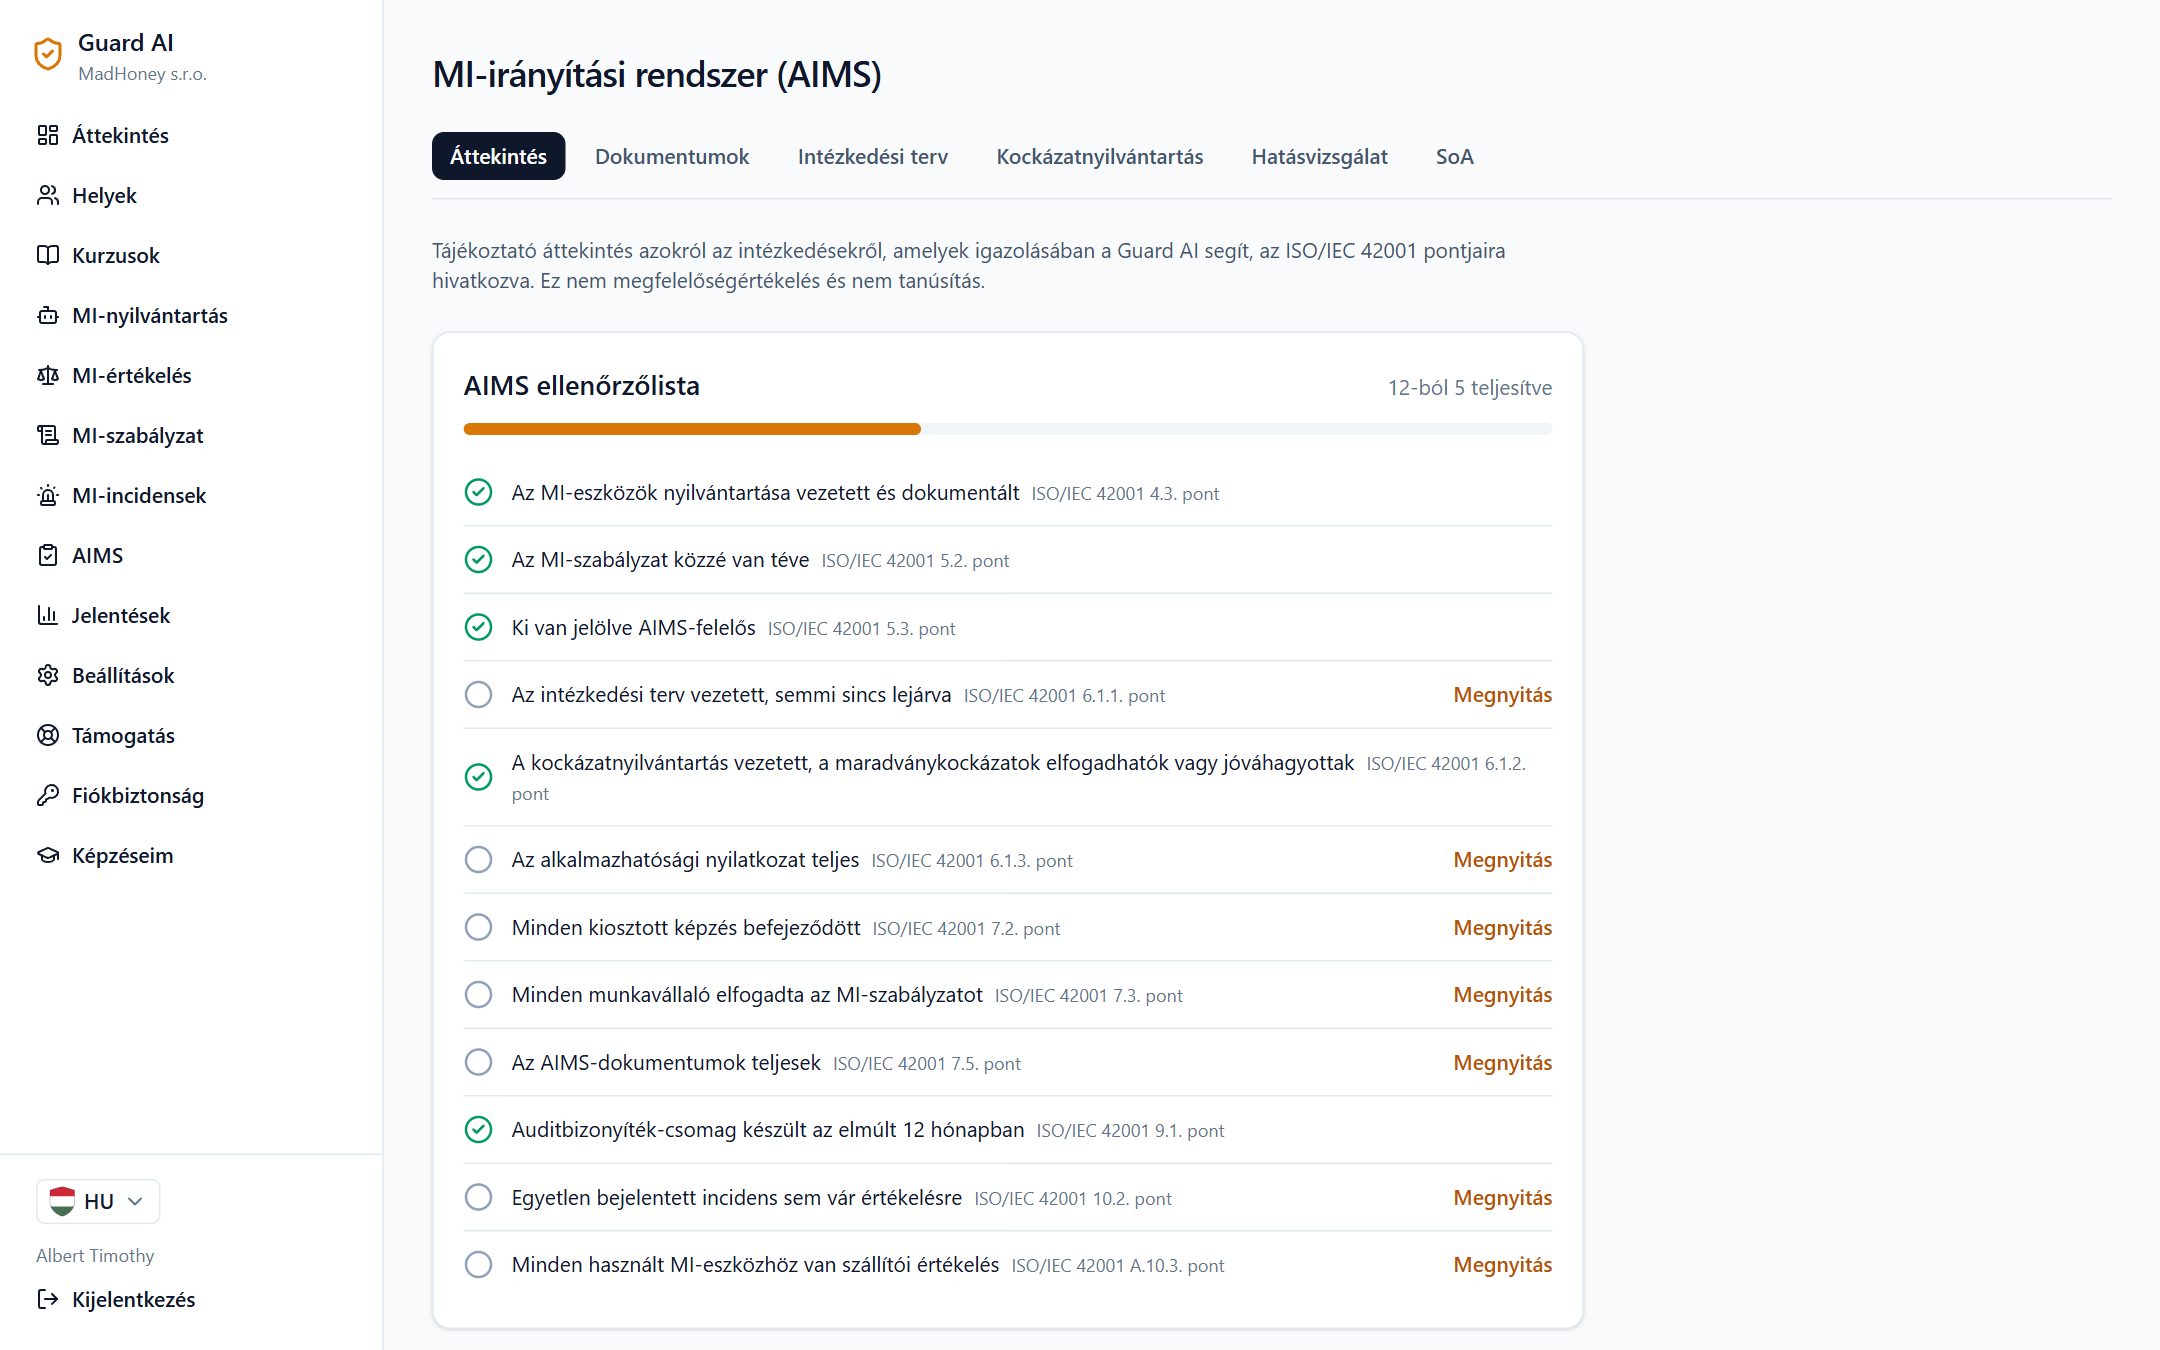
ISO/IEC 42001 szerinti AIMS ellenőrzőlista az adminisztrációban

Mit ad az AIMS a cégének

Az ügyfelek és partnerek bizalma

Igazolja, hogy az MI-t szabályozottan használja: szabályokkal, felelősökkel és értékelt kockázatokkal. Hasznos pályázatokban és szállítói kérdőívekben.

Felkészülés az auditra

A felépítés a szabvány 4-10. pontja és A melléklete szerint rendeződik. Az auditor átlátható anyagot kap e-mailek mappája helyett.

Egy rendszer táblázatok helyett

A kockázatnyilvántartás, az intézkedési terv, a dokumentumok és a jóváhagyások egy helyen vannak, és hivatkoznak egymásra. A SoA közvetlenül a Guard AI-beli szabályzatra, nyilvántartásra, képzésekre és incidensekre mutat.

A képzésre épül

A Guard AI-ban már vezetett képzési nyilvántartások, szabályzat-elfogadások és incidensbejelentések közvetlenül az AIMS bizonyítékai.

Hogyan kapcsolódik össze

Minden lépés az előző eredményére épít. A végén megvan az anyag az auditornak. A számok az ISO/IEC 42001 pontjai.

  1. 15.3

    Szerepkörök és felelősségek

    Kijelöli az AIMS-felelőst és a kockázatokért, hatásokért, szállítókért és más területekért felelősöket. A munkavállalók kapcsolattartóként látják őket.

  2. 24.3, A.10

    MI-nyilvántartás és szállítók

    Nyilvántartja az MI-eszközöket és értékeli a szállítóikat. A kockázatok és az intézkedések ezekre az eszközökre hivatkoznak.

  3. 36.1.2, 6.1.3

    Kockázatnyilvántartás

    Kockázatok valószínűséggel és hatással, saját elfogadhatósági kritérium és a maradványkockázat vezetői jóváhagyása.

  4. 46.1.4, 8.4

    Hatásvizsgálat

    Hogyan hat egy MI-rendszer az emberekre és a társadalomra, tíz területen a jogoktól a környezetig.

  5. 56.1.3

    Alkalmazhatósági nyilatkozat

    Az A melléklet 38 intézkedése. Aktiválja az önt érintőket indoklással, felelőssel és a Guard AI-beli bizonyítékra mutató hivatkozással.

  6. 66.1.1

    Intézkedési terv

    Feladatok határidővel és felelőssel, e-mailes emlékeztetők és a hatékonyság értékelése. Naptárexport.

  7. 77.5

    Jóváhagyott dokumentumok

    A szabvány által előírt 16 dokumentált információ. Amit a Guard AI már rögzít (például az MI-szabályzat), az automatikusan késznek jelölődik; a többit hivatkozással vagy szöveggel adja meg, és a felelős hagyja jóvá.

  8. 89.1

    Anyag az auditornak

    A SoA nyomtatásra vagy CSV-ben, SHA-256 ujjlenyomatos dokumentumok és az auditbizonyíték-csomag PDF-ben.

Folyamatosan és automatikusan

Képzés és tudatosság

A szerepkör szerinti kurzusok, az MI-szabályzat elfogadásai és a tanúsítványok igazolják a kompetenciát és a tudatosságot.

Incidensek és nemmegfelelőségek

Az MI-incidensek bejelentései, a névtelenek is, értékeléssel és intézkedéssel alkotják a nemmegfelelőségek nyilvántartását.

Ellenőrzőlista

Az AIMS-felkészültségi áttekintés megmutatja, mi kész és mi hiányzik még.

Így néz ki az alkalmazásban

Képernyők a Guard AI adminisztrációjából egy kitalált cég adataival.

MI-irányítási rendszer (AIMS)

Az ISO/IEC 42001 szerinti ellenőrzőlista abból áll össze, amit a Guard AI-ban már vezet: nyilvántartás, szabályzat, szállítói értékelések, képzések és incidensek. Azonnal látja, mi hiányzik még.

  • Minden csomagban
  • Szerepkörök és felelősségek az 5.3. pont szerint, kapcsolattartókkal a munkavállalóknak
  • Segít a felkészülésben, nem tanúsítás
ISO/IEC 42001 szerinti AIMS ellenőrzőlista az adminisztrációban

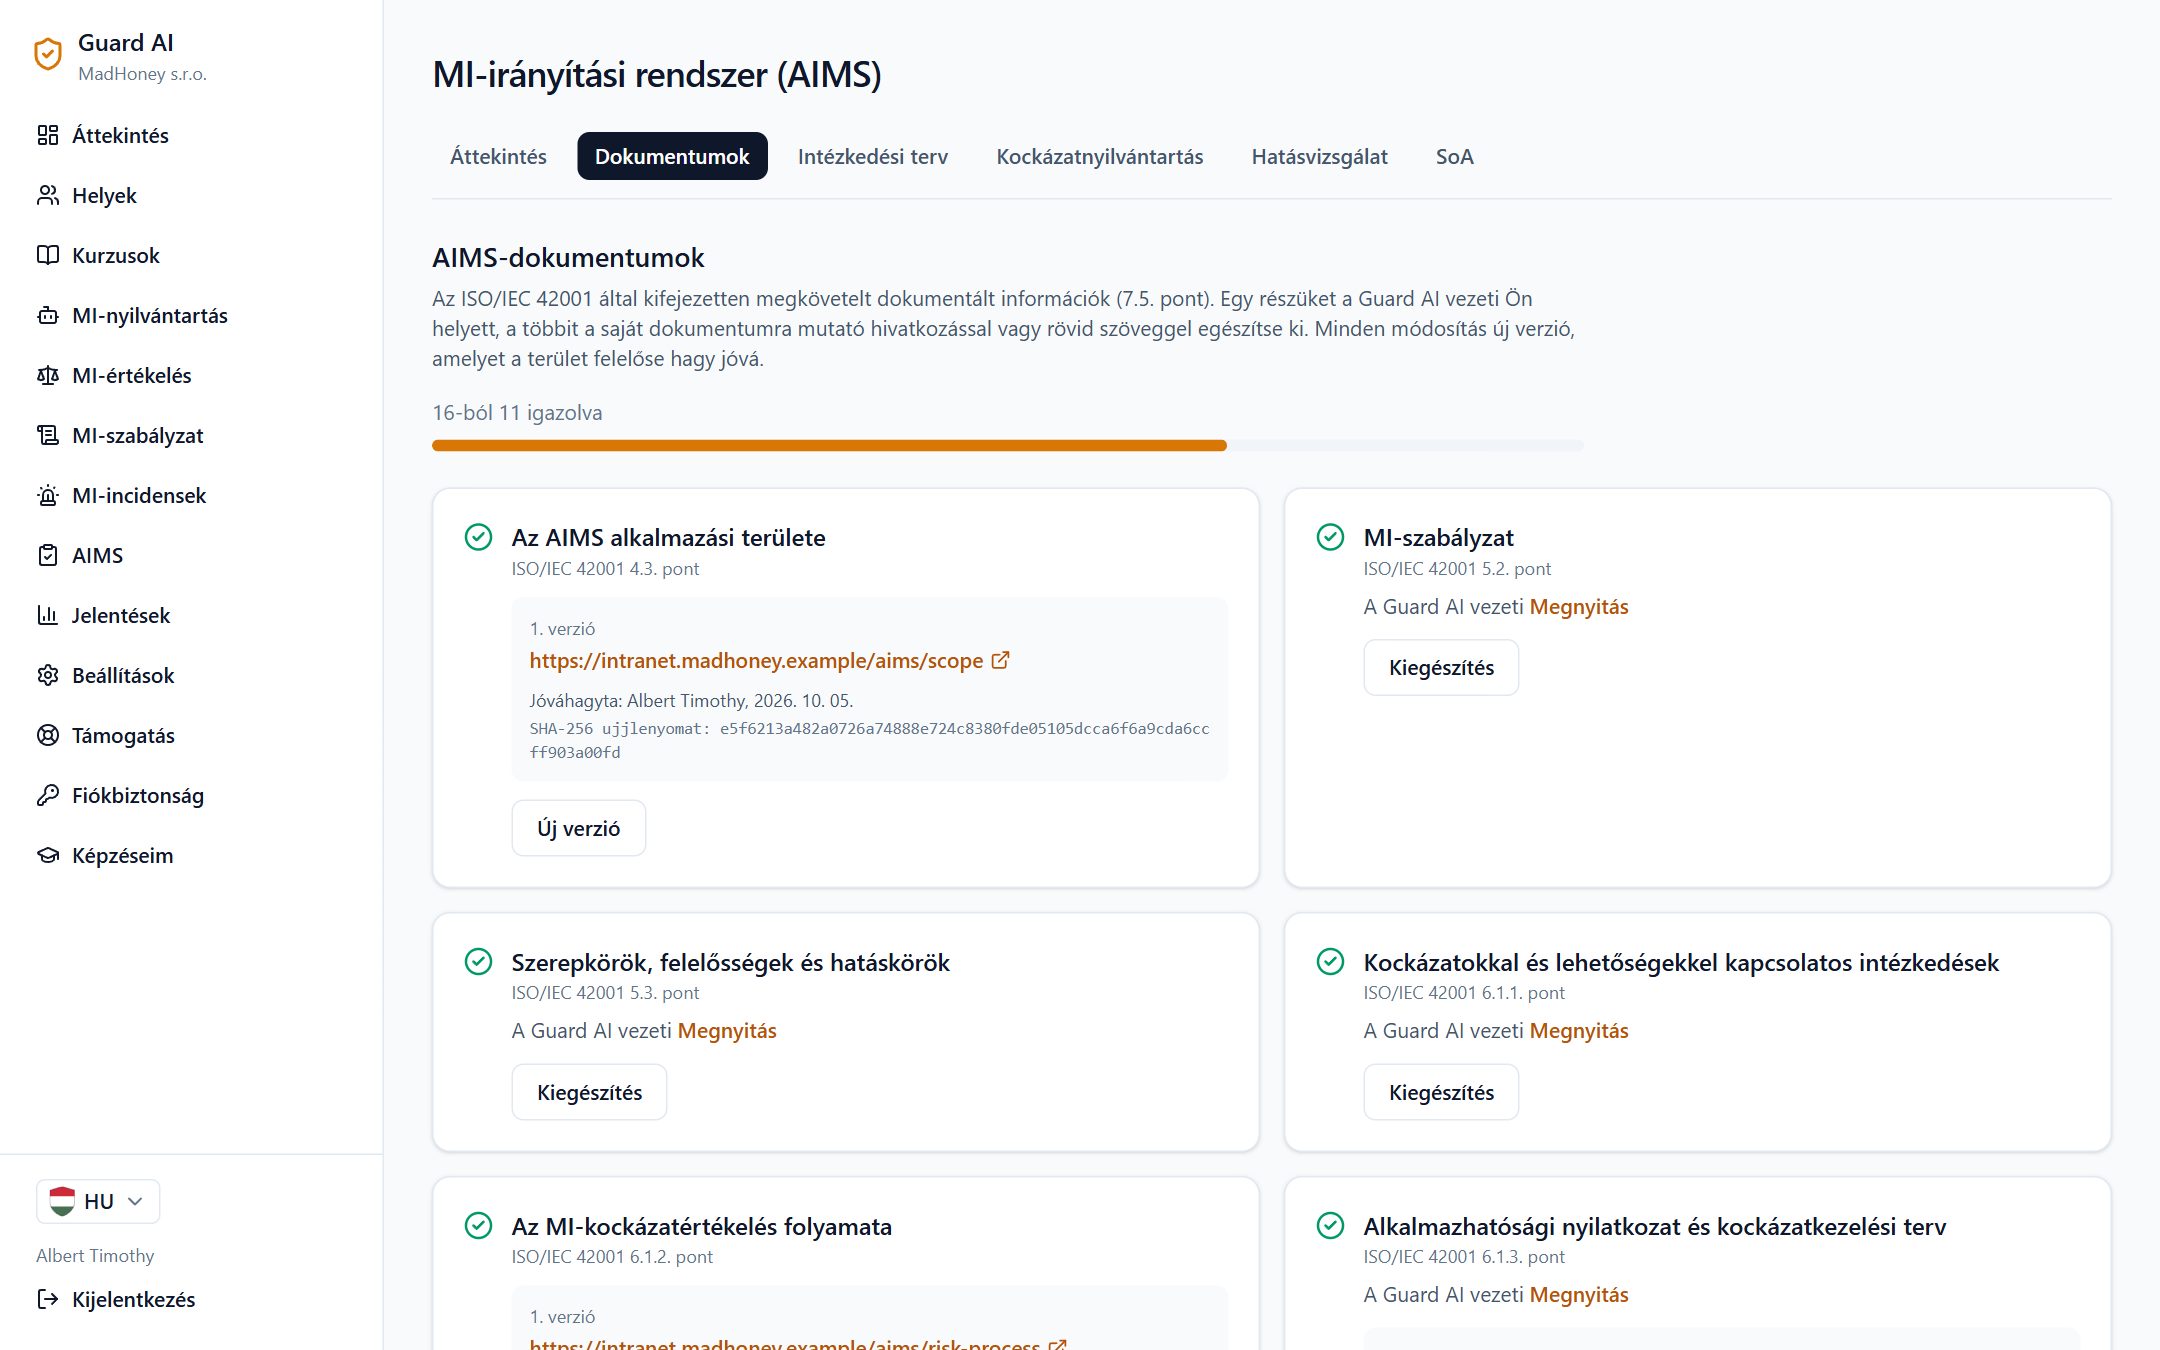
AIMS-dokumentumok jóváhagyással

Tizenhat dokumentált információ, amelyet a szabvány megkövetel. Amit a Guard AI már nyilvántart, azt maga kitölti, a többit hivatkozással vagy szöveggel adja meg. Minden verziót a felelős hagy jóvá, az időpont és az SHA-256 ujjlenyomat mentésre kerül.

  • Minden csomagban
  • AIMS-szerepkörrel rendelkező munkavállalók is jóváhagyhatnak, nem csak adminisztrátorok
  • Intézkedési terv emlékeztetőkkel és naptárexporttal
AIMS-dokumentumok verziókkal és jóváhagyással

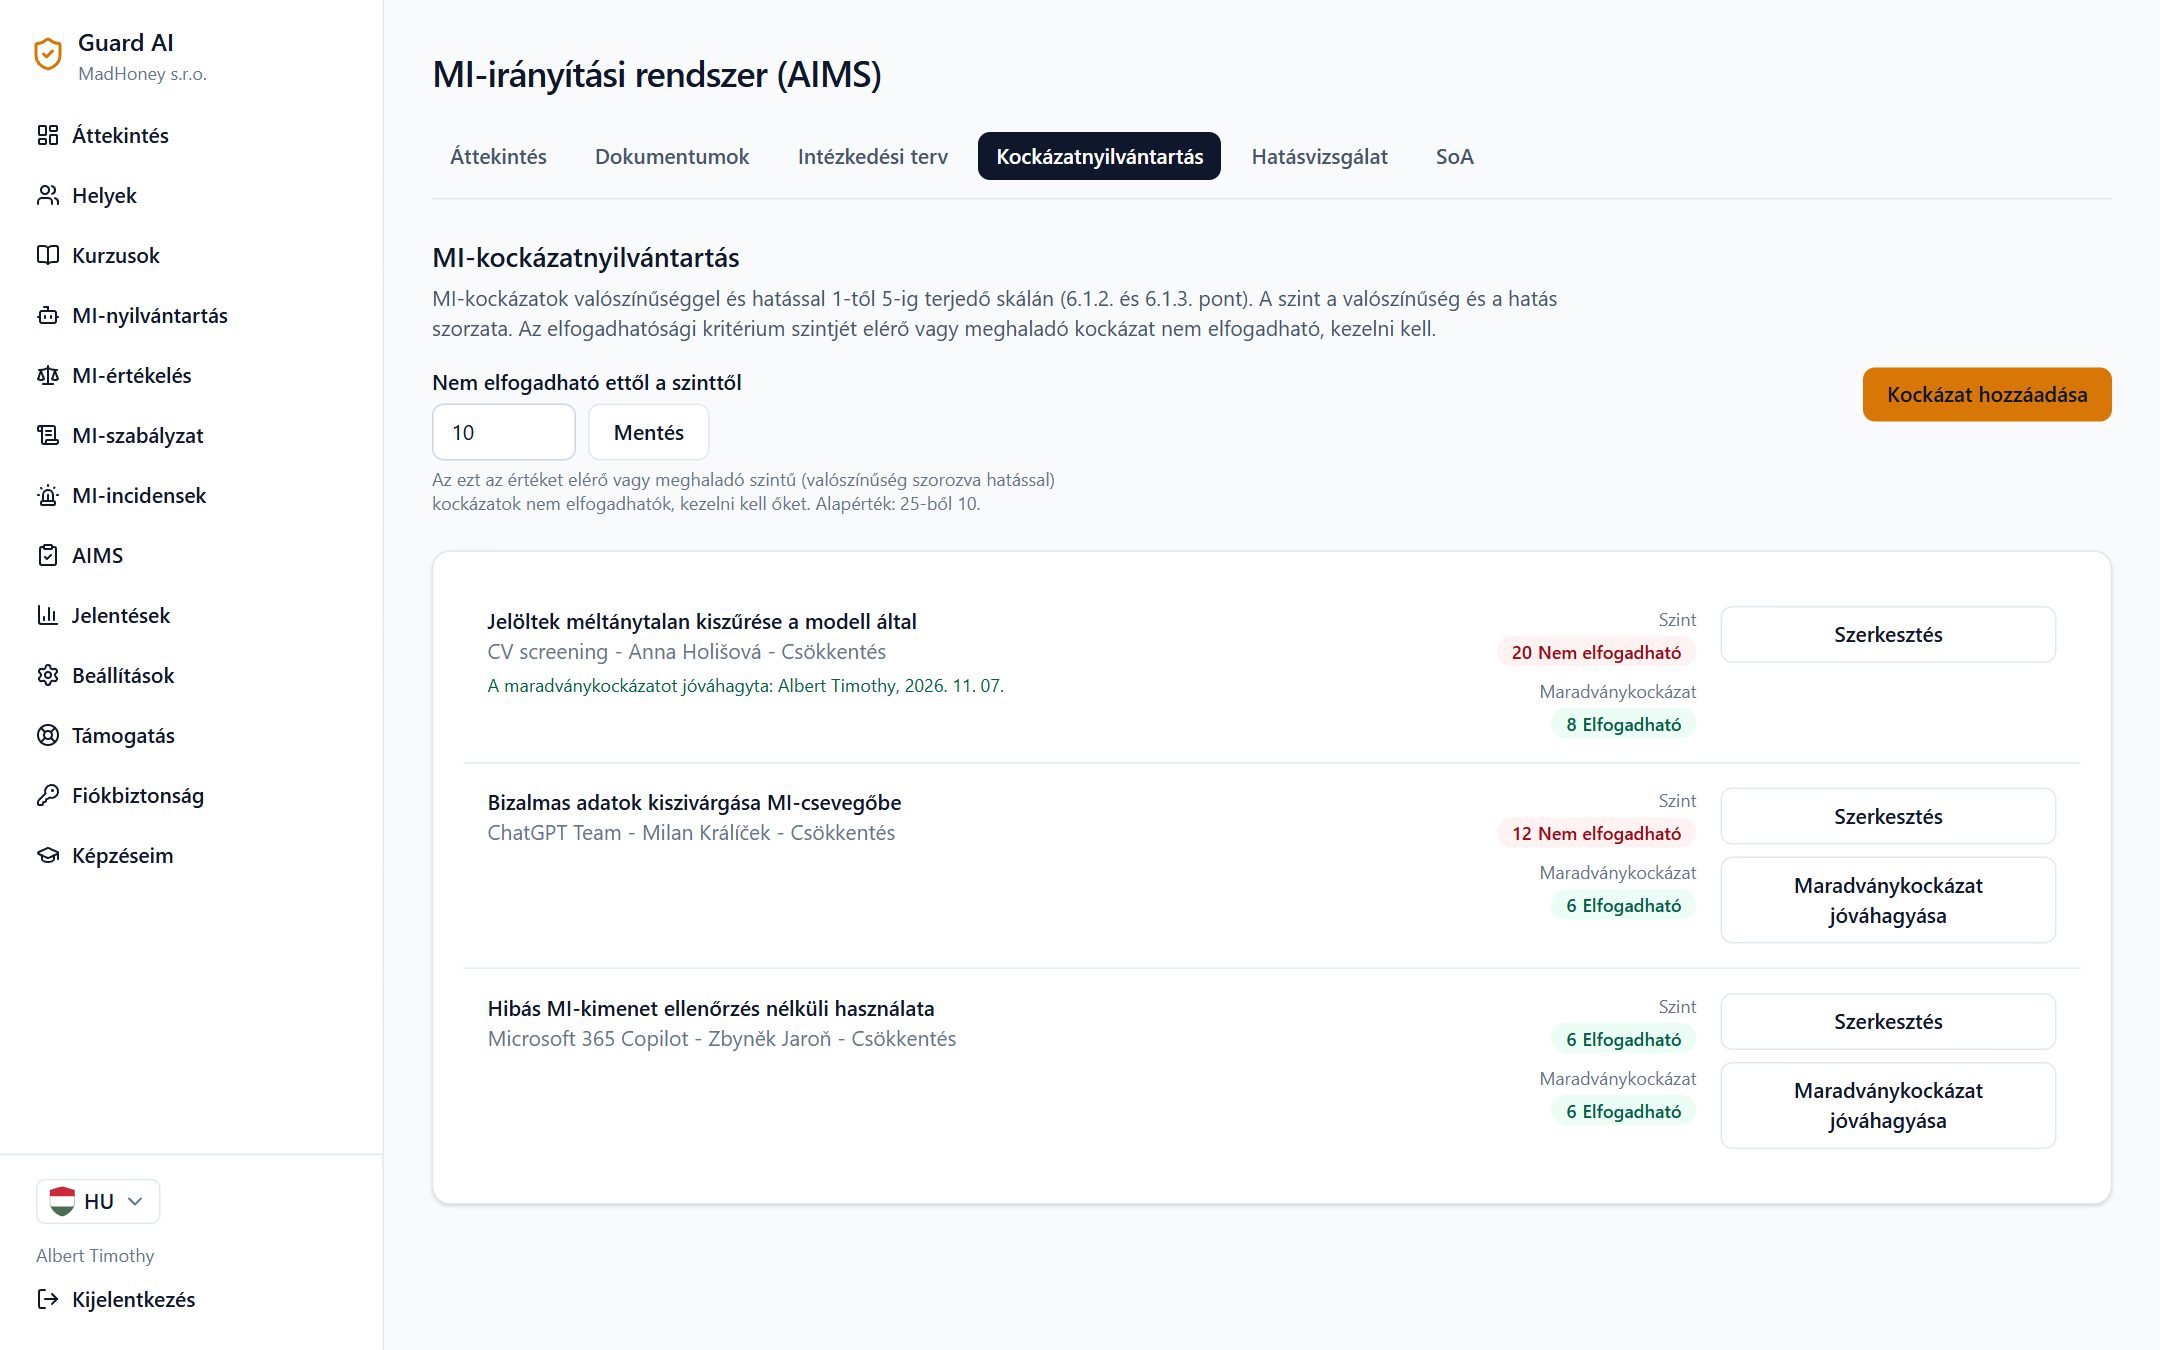
Kockázatnyilvántartás és hatásvizsgálat

MI-kockázatok valószínűséggel és hatással, saját elfogadhatósági kritériummal és a maradványkockázat jóváhagyásával. Emellett az MI-rendszerek emberekre és társadalomra gyakorolt hatásvizsgálata.

  • Minden csomagban
  • A nem elfogadható kockázatok kiemelve, felül
  • Kapcsolja a kockázatot a terv egy intézkedéséhez
  • Alkalmazhatósági nyilatkozat (SoA) az A melléklet 38 intézkedésére, nyomtatás és CSV az auditornak
MI-kockázatnyilvántartás szinttel és maradványkockázattal

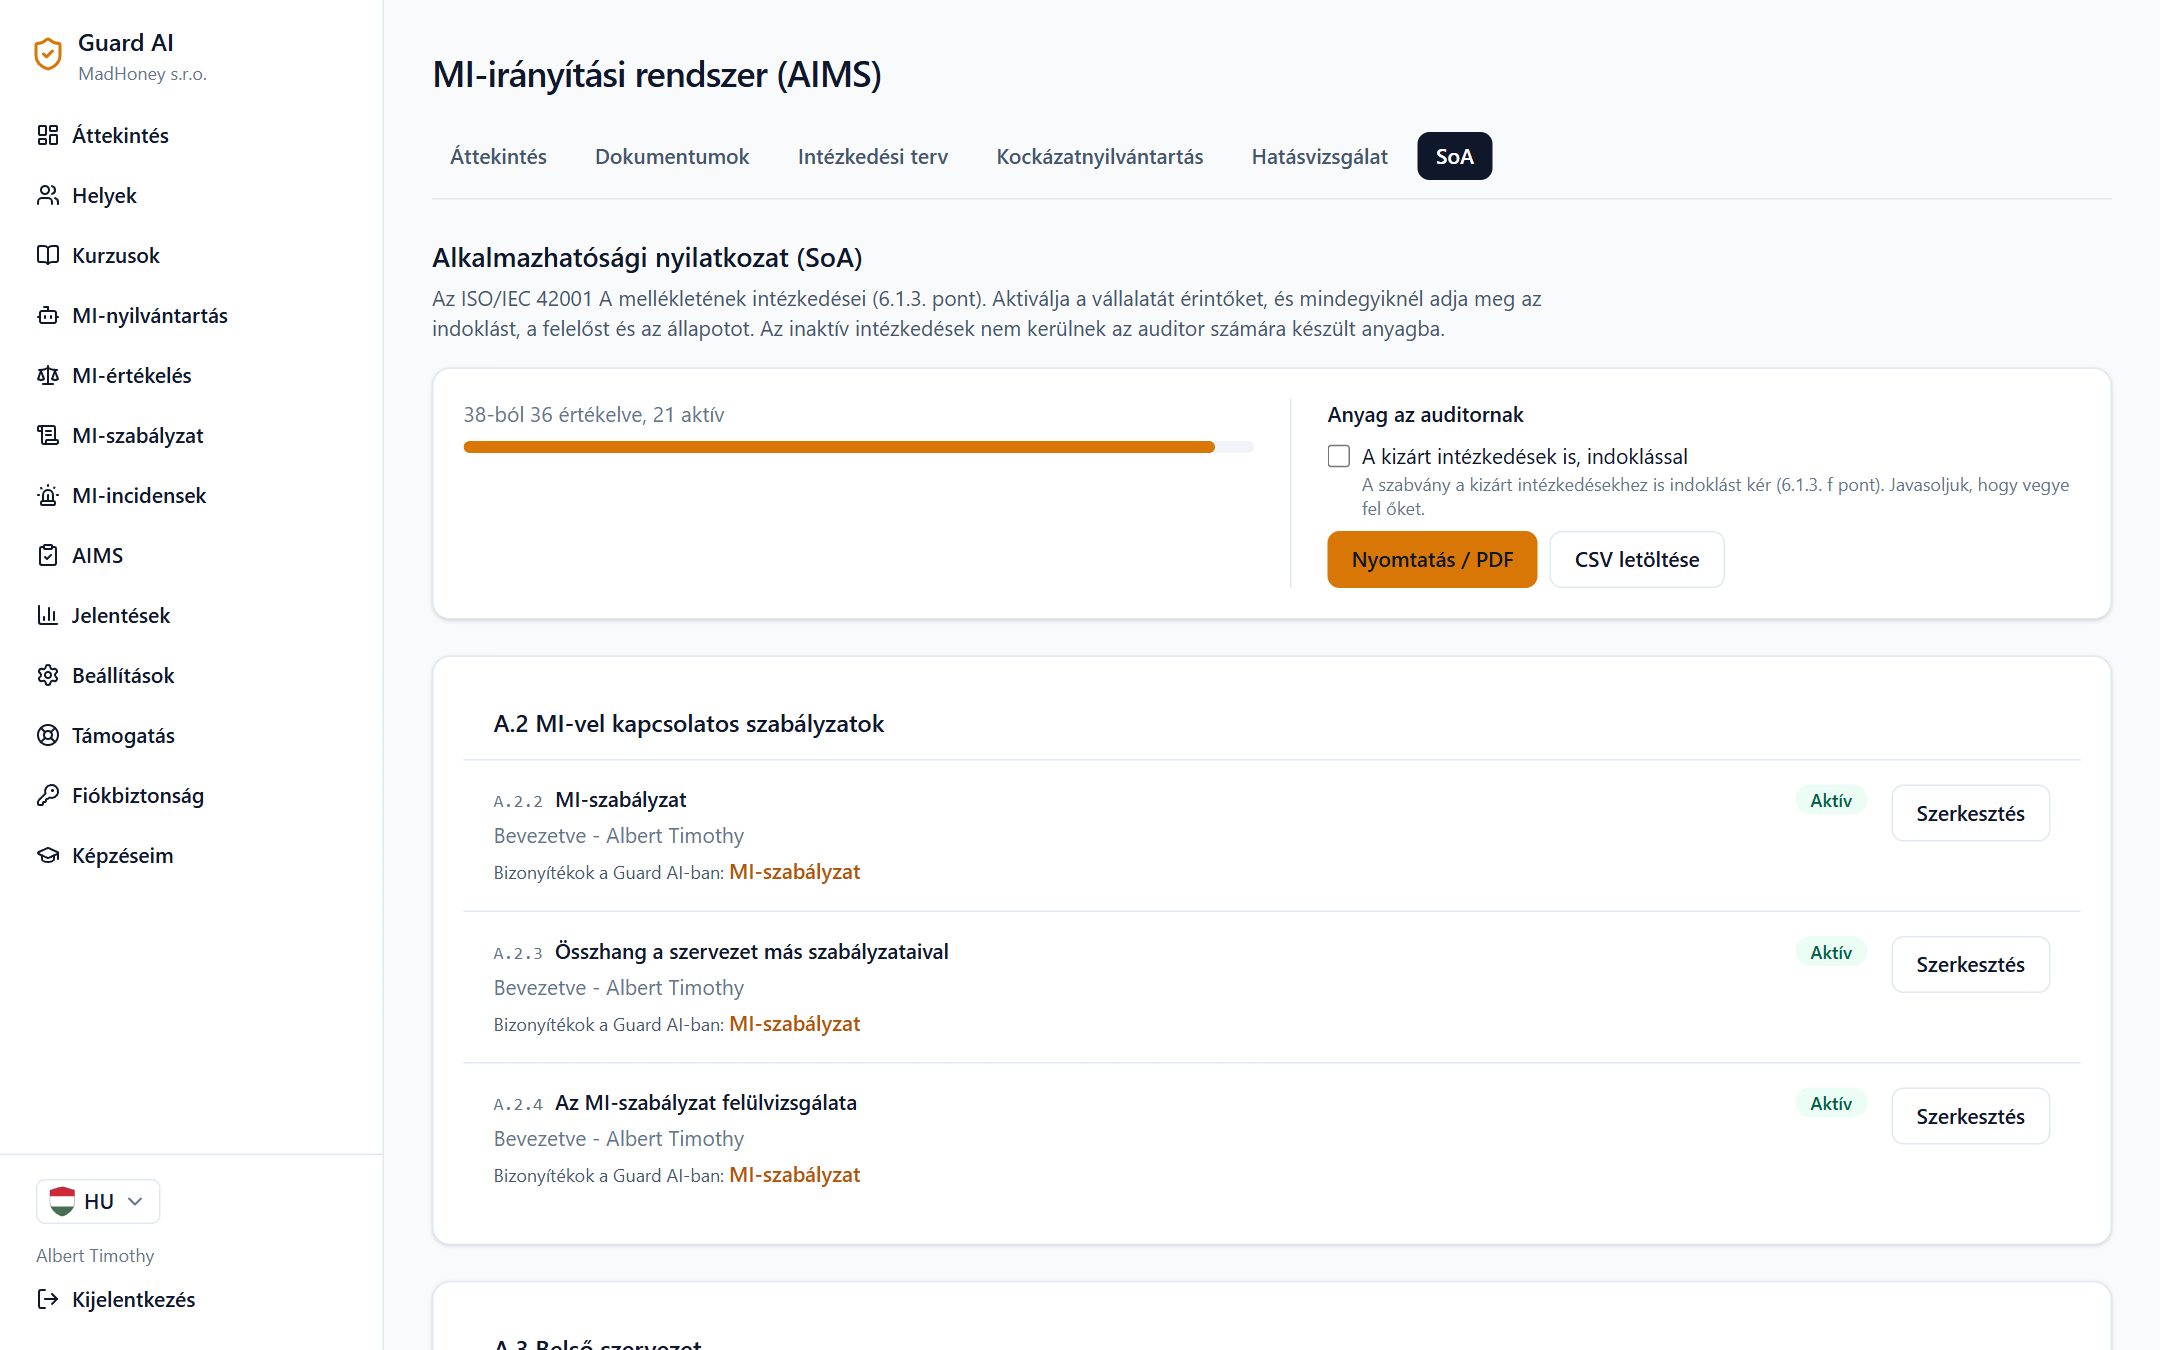
Alkalmazhatósági nyilatkozat (SoA)

Az ISO/IEC 42001 A mellékletének mind a 38 intézkedése. Aktiválja az önt érintőket, és adja meg az indoklást, a felelőst és az állapotot. Ahol a Guard AI már rendelkezik bizonyítékkal, az intézkedés oda hivatkozik.

  • Minden csomagban
  • Auditori anyag nyomtatásra, PDF-ben vagy CSV-ben
  • Kizárt intézkedések indoklással, igény szerint
Alkalmazhatósági nyilatkozat az A melléklet intézkedéseivel

Mit kap az auditor

  • Az alkalmazhatósági nyilatkozatot az aktív intézkedésekkel, igény szerint a kizártakkal és azok indoklásával
  • Az AIMS-dokumentumokat verzióval, a jóváhagyó nevével, dátummal és SHA-256 ujjlenyomattal
  • A kockázatnyilvántartást a jóváhagyott maradványkockázatokkal és a hatásvizsgálatokat
  • Külön: az auditbizonyíték-csomag PDF-ben képzéssel, szabályzattal, nyilvántartással és incidensekkel, ellenőrizhetően a guard-ai.eu/verify oldalon

Minden csomagban

  • AIMS-felkészültségi ellenőrzőlista
  • Szerepkörök és felelősségek kapcsolattartókkal
  • Jóváhagyott dokumentumok
  • Intézkedési terv emlékeztetőkkel
  • Incidensbejelentés, névtelenül is
  • MI-kockázatnyilvántartás elfogadhatósági kritériummal
  • Az MI-rendszerek hatásvizsgálata
  • Alkalmazhatósági nyilatkozat auditori anyaggal
Árak megtekintése

Gyakori kérdések az AIMS-ről

Ez ISO/IEC 42001 tanúsítás?
Nem. A Guard AI segít az AIMS előkészítésében, vezetésében és igazolásában. A tanúsítványt egy tanúsító szervezet adja ki a saját auditja után.
Tanúsítottnak kell lennünk ahhoz, hogy a Guard AI-ban AIMS-t vezessünk?
Nem. Az AIMS belső MI-irányítási rendszerként tanúsítás nélkül is vezethető. Ha a tanúsítás mellett dönt, az anyag már megvan.
Csak használjuk az MI-t, nem fejlesztjük. Érdemes nekünk?
Igen. Az alkalmazhatósági nyilatkozatban a fejlesztésre vonatkozó intézkedéseket indoklással kizárja. A többi, vagyis a szabályok, az emberek, a szállítók, a kockázatok és az incidensek, azokat a cégeket is érinti, amelyek csak használják az MI-t.
Hol tárolódnak a dokumentumaink?
A dokumentumokat a saját tárhelyére mutató hivatkozásként adja meg, például SharePoint vagy Google Drive, vagy rövid szövegként. Fájlokat nem tárolunk.

Feleljen meg, mielőtt más ellenőrzi

Válassza ki a csapata méretét, és kezdjen még ma.

Ugrás az árakhoz