Guard AI

AIMS secondo la ISO/IEC 42001

ISO/IEC 42001 senza cartelle di fogli di calcolo ed e-mail

Guard AI collega la formazione sull'alfabetizzazione in materia di IA a ciò che serve a un'azienda per gestire l'IA: chi è responsabile di cosa, quali rischi dell'IA porta, quali misure adotta e come lo dimostra all'auditor. Tutto è collegato, niente si gestisce due volte.

Un AIMS è un sistema di gestione dell'IA secondo la ISO/IEC 42001. La SoA (dichiarazione di applicabilità) elenca i 38 controlli dell'allegato A della norma e indica quali si applicano a te e perché.

Guard AI aiuta a preparare e documentare un AIMS; non è una certificazione.

Checklist AIMS secondo la ISO/IEC 42001 nell'amministrazione

Cosa porta un AIMS alla tua azienda

Fiducia di clienti e partner

Dimostri di usare l'IA in modo governato: con regole, responsabili e rischi valutati. Utile nelle gare e nei questionari fornitori.

Pronti per l'audit

La struttura è organizzata secondo i punti da 4 a 10 e l'allegato A della norma. L'auditor riceve documenti chiari invece di una cartella di e-mail.

Un sistema invece dei fogli di calcolo

Registro dei rischi, piano delle azioni, documenti e approvazioni sono in un unico posto e si richiamano a vicenda. La SoA rimanda direttamente a policy, inventario, formazione e incidenti in Guard AI.

Si basa sulla formazione

Registrazioni della formazione, accettazioni della policy e segnalazioni di incidenti già presenti in Guard AI servono direttamente come evidenze per l'AIMS.

Come si collega tutto

Ogni passo usa il risultato del precedente. Alla fine hai il materiale da presentare all'auditor. I numeri sono punti della ISO/IEC 42001.

  1. 15.3

    Ruoli e responsabilità

    Nomini un responsabile AIMS e i responsabili di rischi, impatti, fornitori e altre aree. I dipendenti li vedono come referenti.

  2. 24.3, A.10

    Inventario IA e fornitori

    Registri gli strumenti di IA e valuti i loro fornitori. Rischi e azioni rimandano poi a questi strumenti.

  3. 36.1.2, 6.1.3

    Registro dei rischi

    Rischi con probabilità e impatto, un tuo criterio di accettazione e l'approvazione del rischio residuo da parte della direzione.

  4. 46.1.4, 8.4

    Valutazione d'impatto

    Come un sistema di IA incide su persone e società, in dieci aree dai diritti all'ambiente.

  5. 56.1.3

    Dichiarazione di applicabilità

    I 38 controlli dell'allegato A. Attivi quelli applicabili, con giustificazione, responsabile e collegamento alle evidenze in Guard AI.

  6. 66.1.1

    Piano delle azioni

    Attività con scadenze e responsabili, promemoria via e-mail e valutazione dell'efficacia. Export nel calendario.

  7. 77.5

    Documenti con approvazione

    Le 16 informazioni documentate richieste dalla norma. Quelle che Guard AI registra già (come la policy sull'IA) vengono segnate come completate automaticamente; il resto lo aggiungi con un link o un testo e lo approva il responsabile.

  8. 89.1

    Materiale per l'auditor

    La SoA da stampare o in CSV, documenti con impronta SHA-256 e il pacchetto di prove per l'audit in PDF.

In modo continuo e automatico

Formazione e consapevolezza

Corsi per ruolo, accettazioni della policy sull'IA e certificati dimostrano competenza e consapevolezza.

Incidenti e non conformità

Le segnalazioni di incidenti IA, anche anonime, con valutazione e misura costituiscono la registrazione delle non conformità.

Checklist

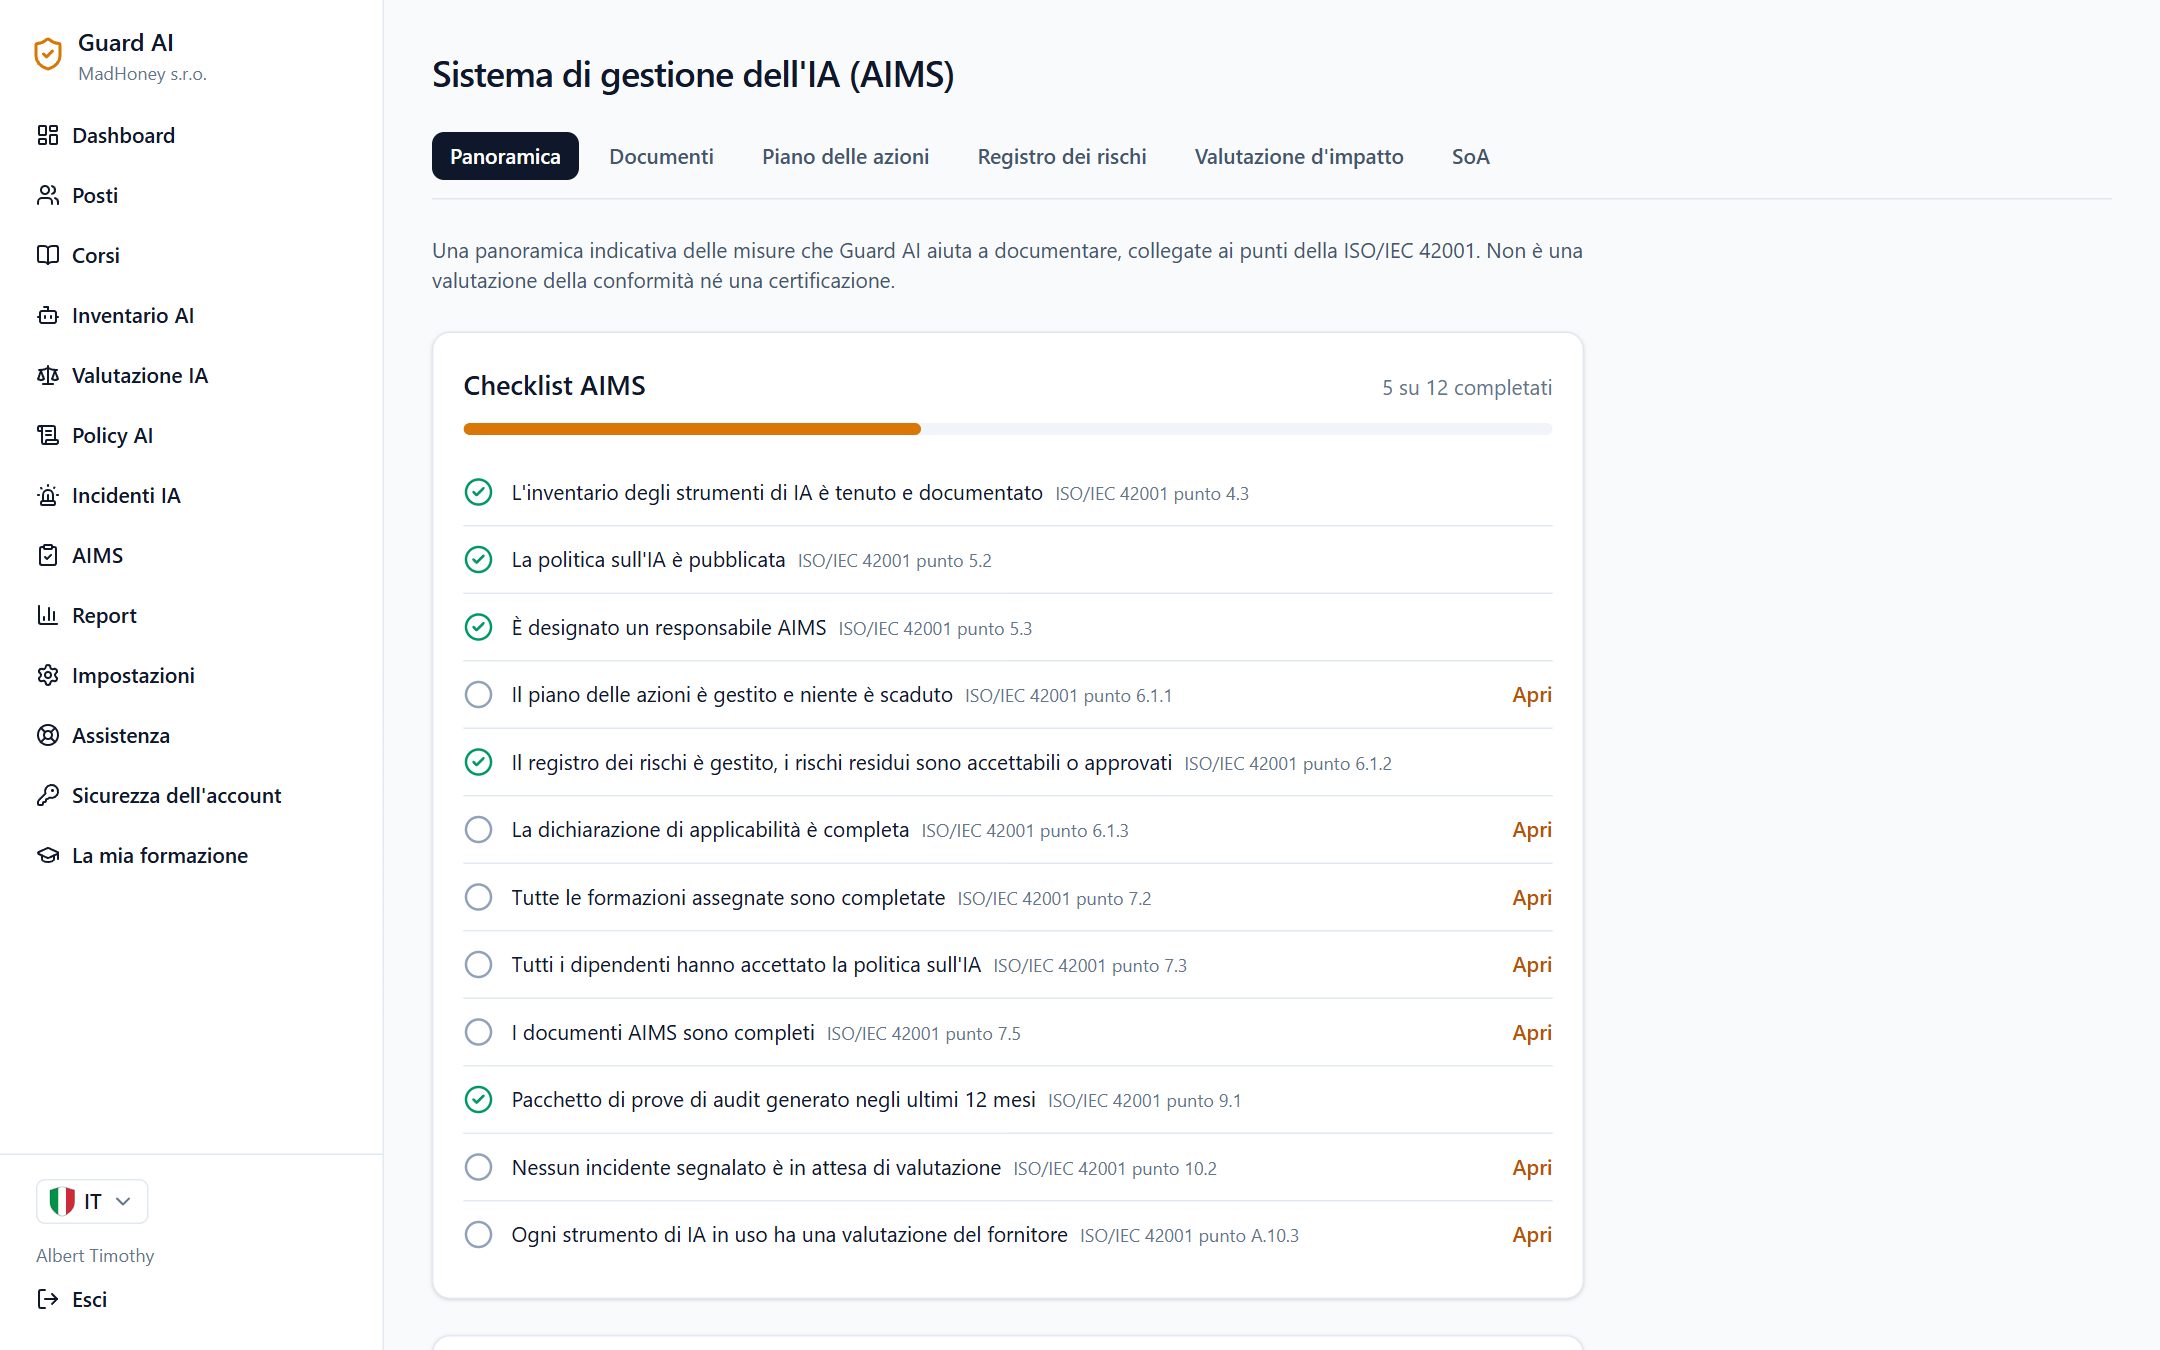
La panoramica di preparazione AIMS mostra cosa è fatto e cosa manca ancora.

Come appare nell'applicazione

Schermate dell'amministrazione di Guard AI su un'azienda fittizia.

Sistema di gestione dell'IA (AIMS)

Una checklist ISO/IEC 42001 calcolata da ciò che già gestisci in Guard AI: inventario, policy, valutazioni dei fornitori, formazione e incidenti. Vedi subito cosa manca ancora.

  • In tutti i piani
  • Ruoli e responsabilità secondo il punto 5.3 con referenti per i dipendenti
  • Aiuta nella preparazione, non è una certificazione
Checklist AIMS secondo la ISO/IEC 42001 nell'amministrazione

Documenti AIMS con approvazione

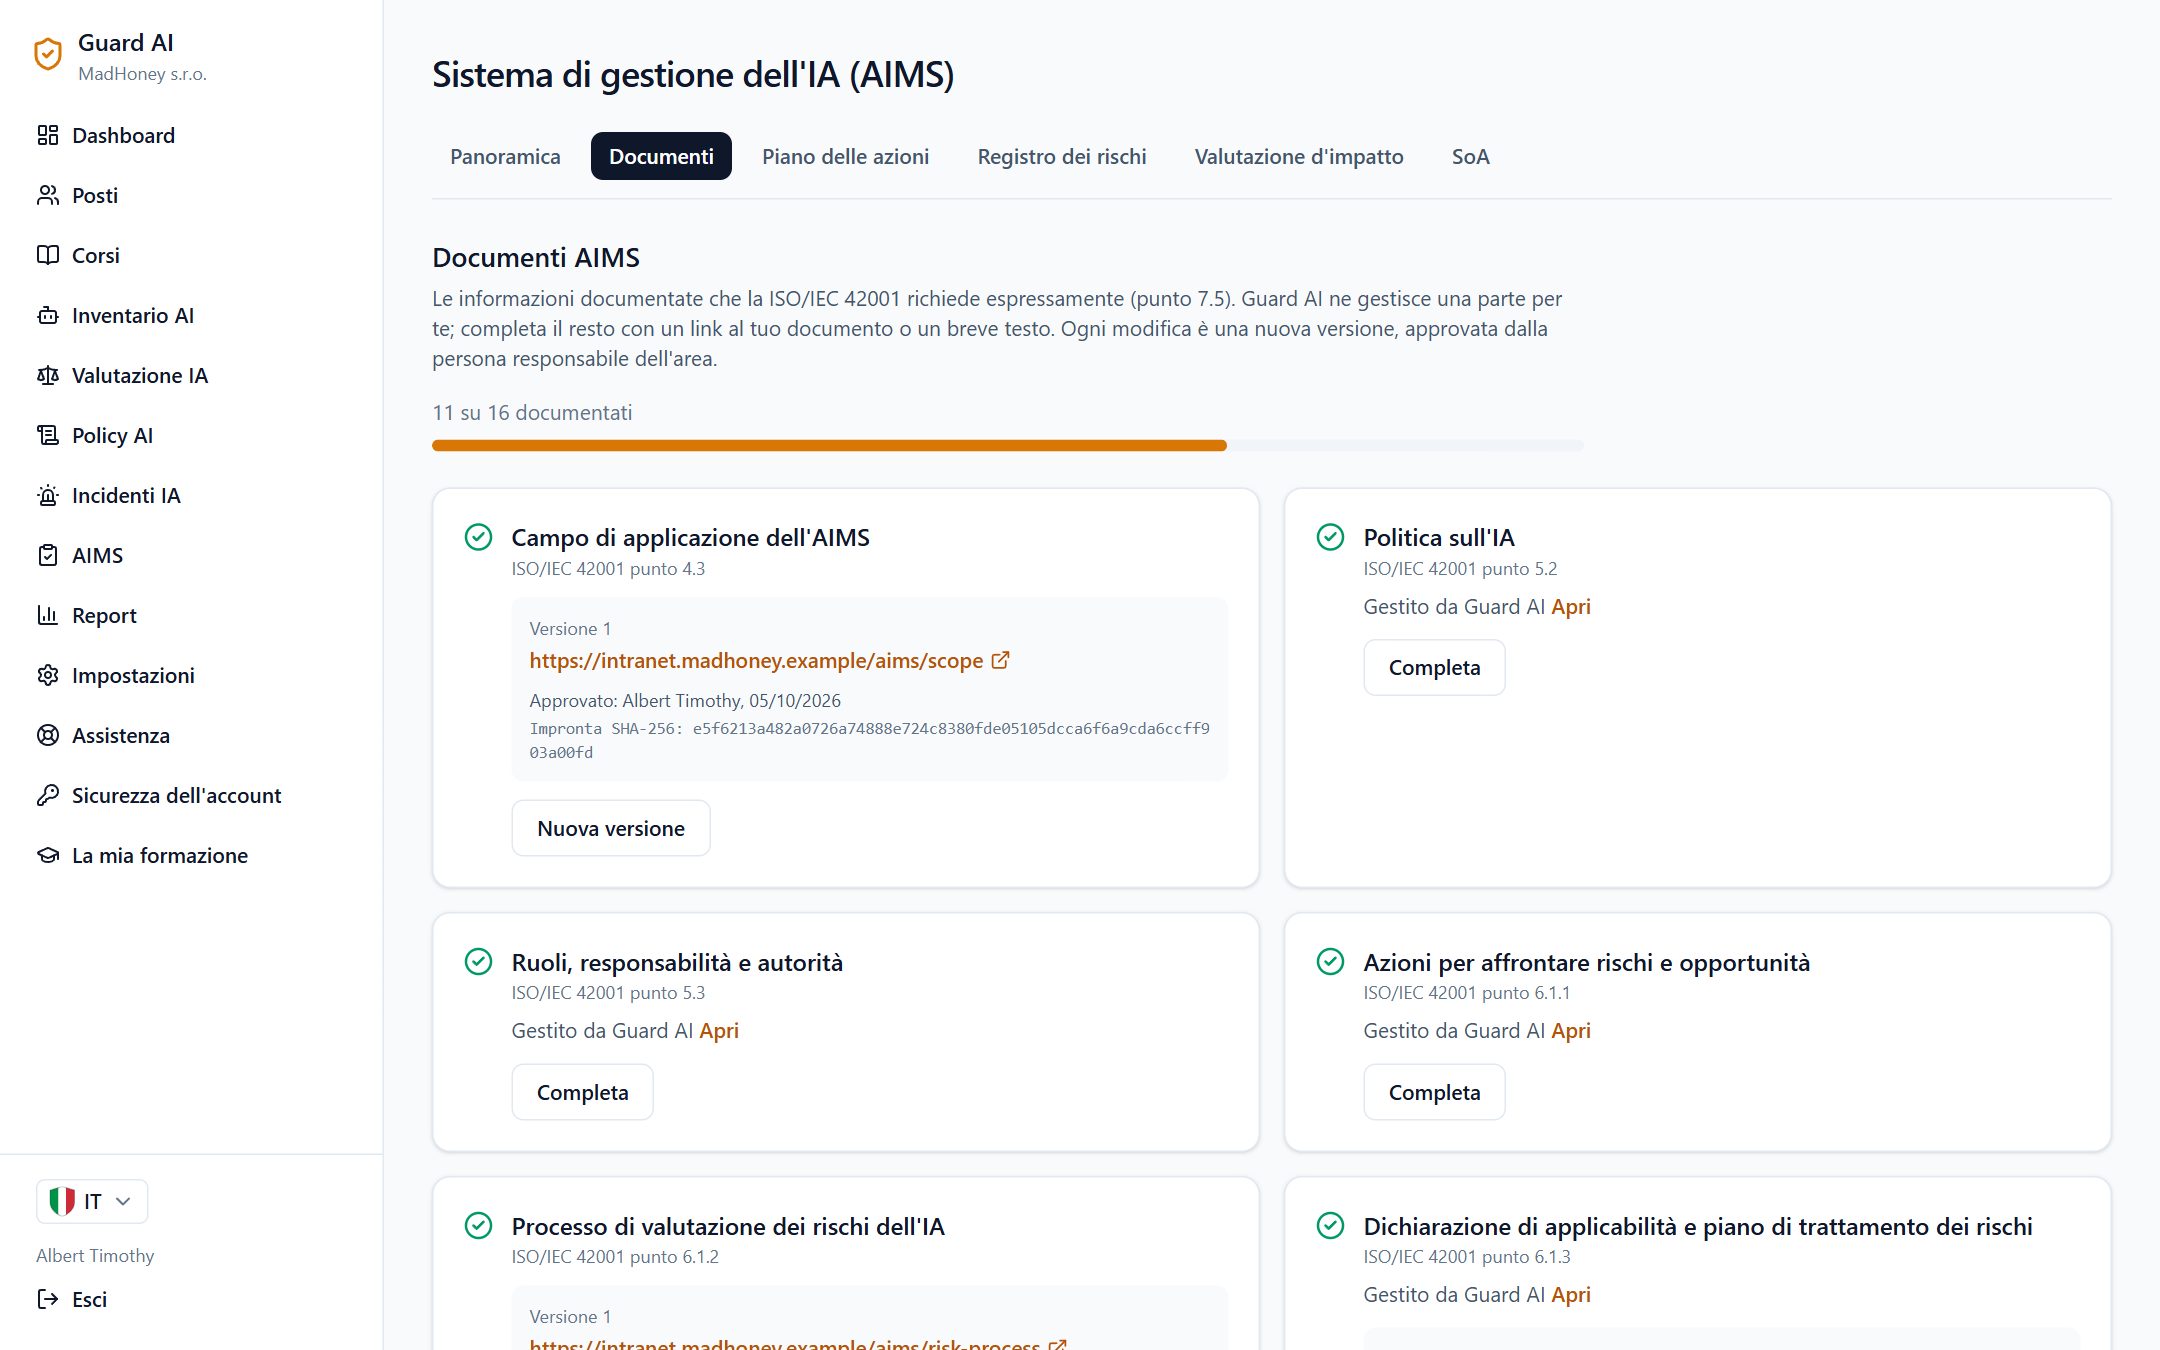
Sedici informazioni documentate richieste dalla norma. Guard AI completa ciò che registra già; il resto lo aggiungi con un link o un testo. Ogni versione è approvata dal responsabile, con ora e impronta SHA-256.

  • In tutti i piani
  • Approvano anche i dipendenti con un ruolo AIMS, non solo gli amministratori
  • Piano delle azioni con promemoria ed export nel calendario
Documenti AIMS con versioni e approvazione

Registro dei rischi e valutazione d'impatto

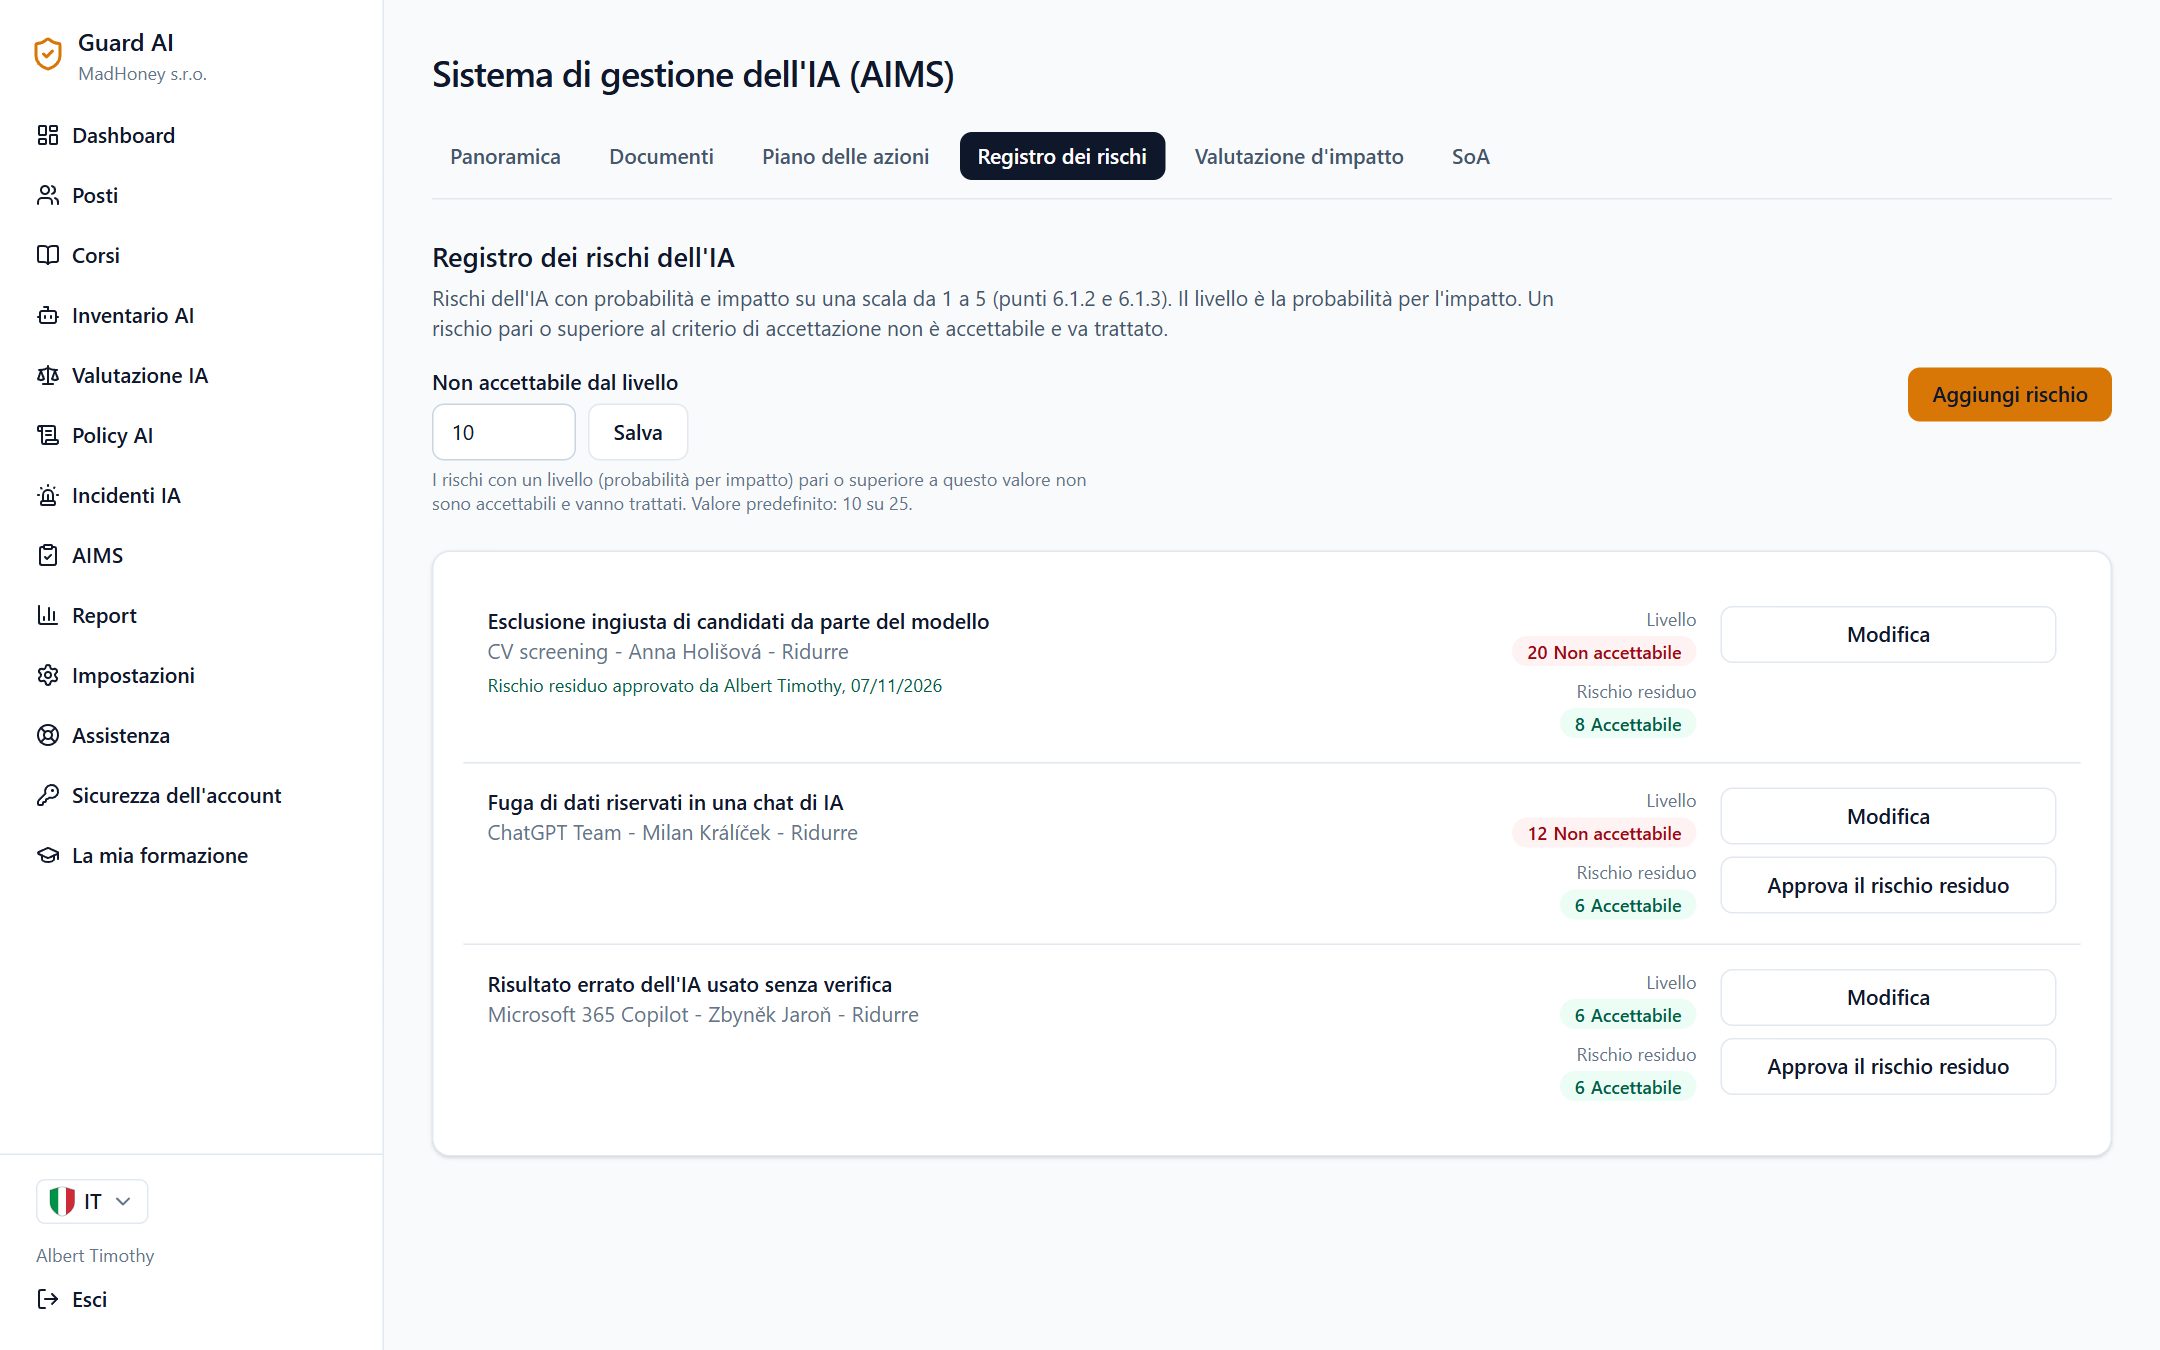
Rischi dell'IA con probabilità e impatto, un tuo criterio di accettazione e l'approvazione del rischio residuo. In più la valutazione d'impatto dei sistemi di IA su persone e società.

  • In tutti i piani
  • I rischi non accettabili sono evidenziati e in cima
  • Collega un rischio a un'azione del piano
  • Dichiarazione di applicabilità (SoA) per i 38 controlli dell'allegato A, stampa e CSV per l'auditor
Registro dei rischi dell'IA con livello e rischio residuo

Dichiarazione di applicabilità (SoA)

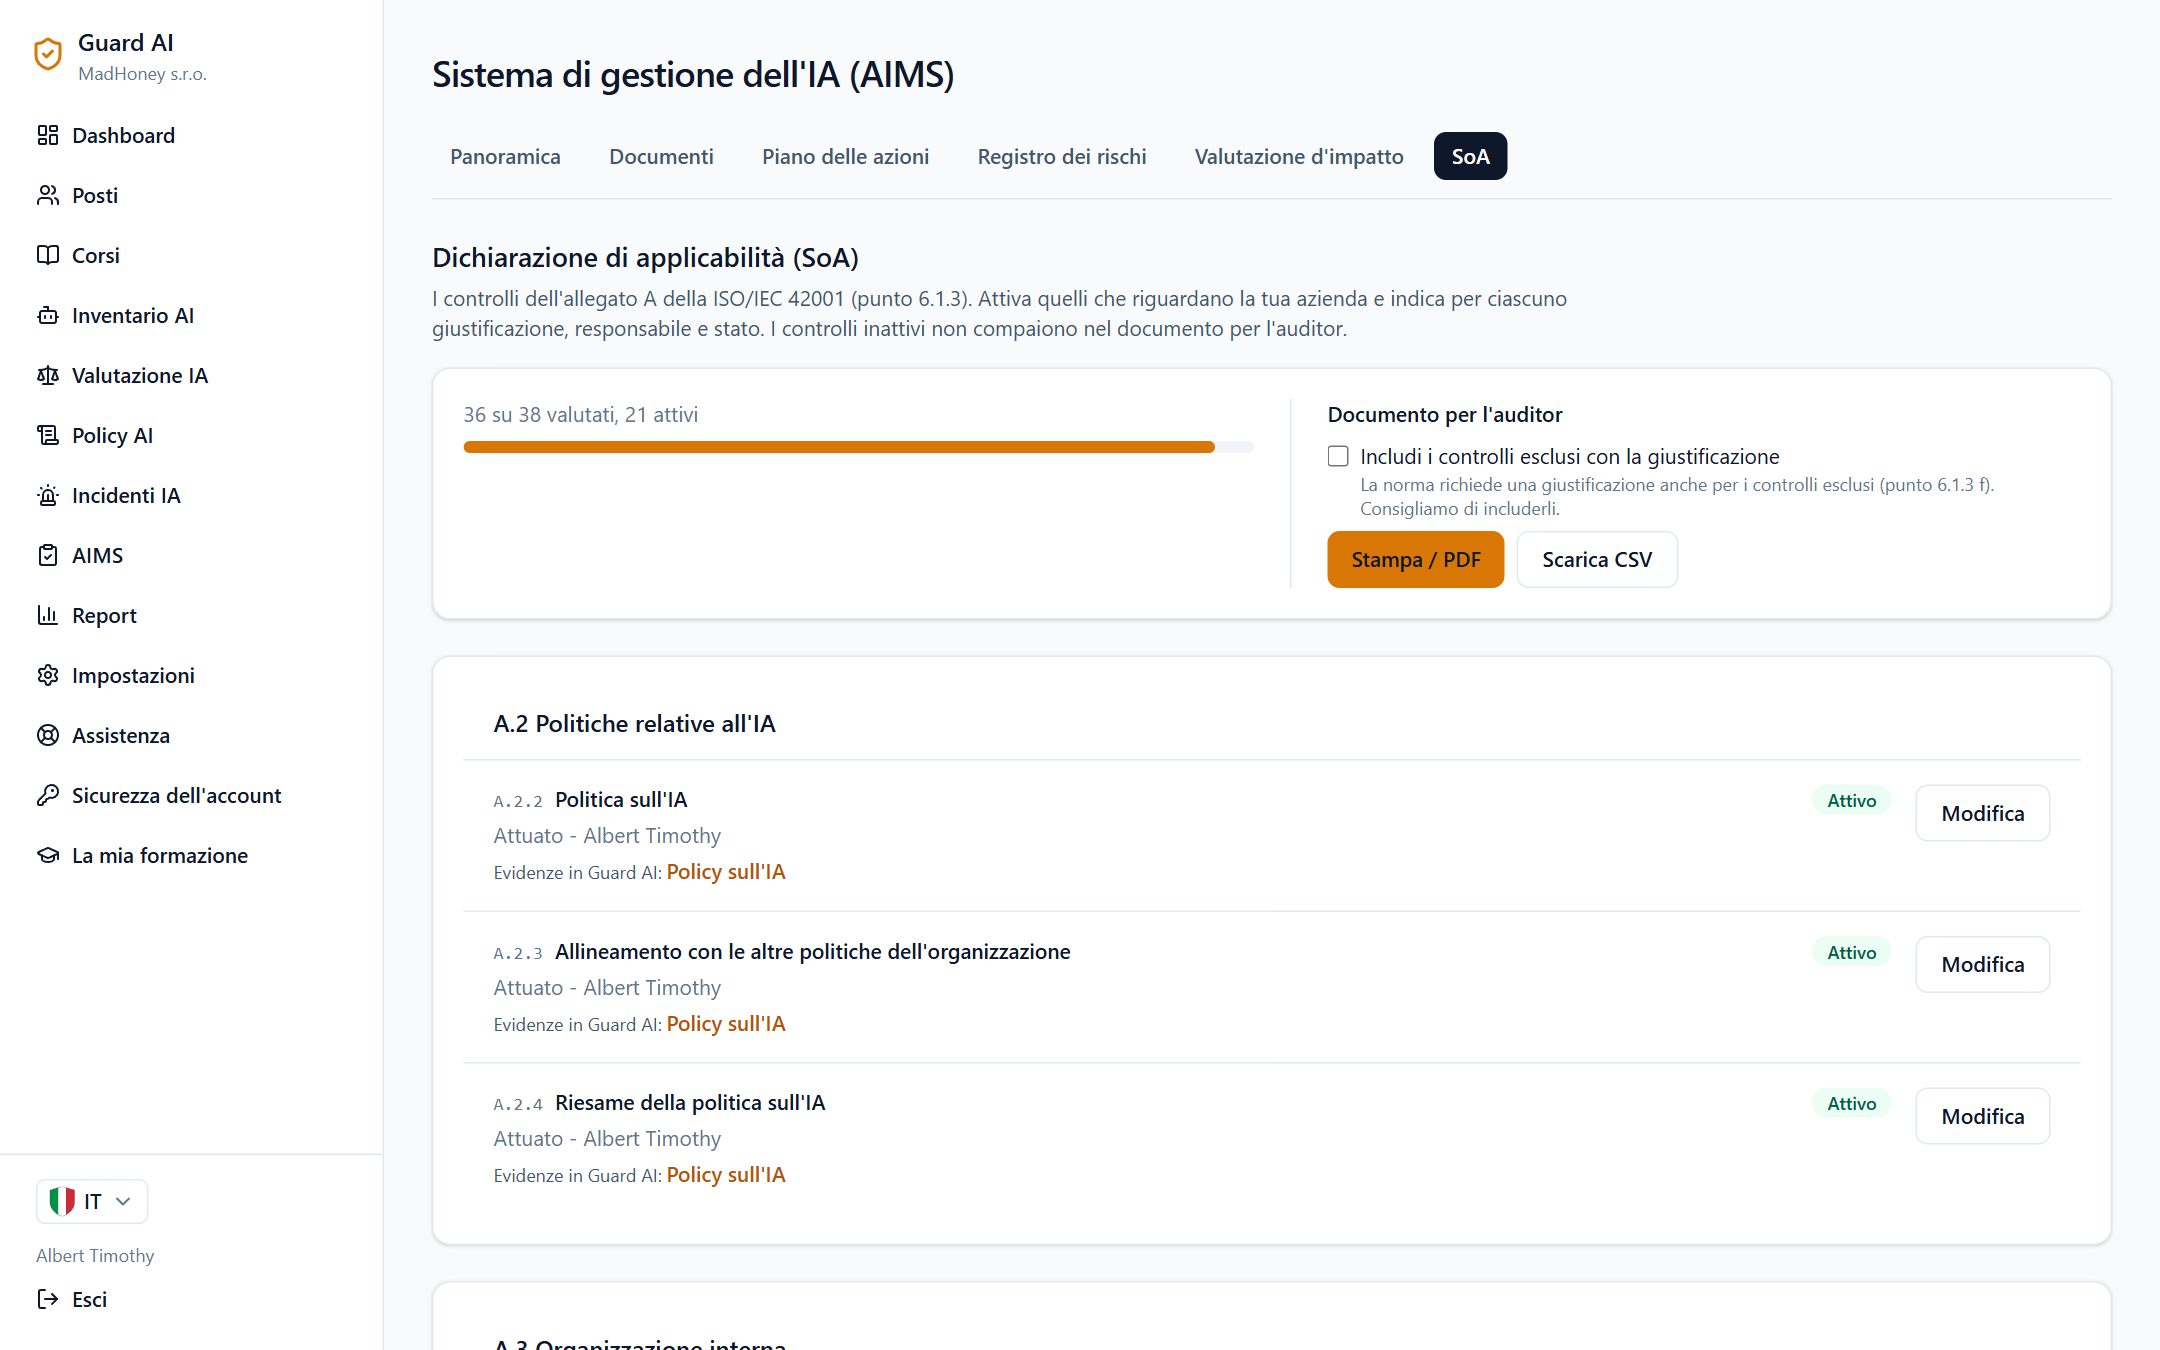
Tutti i 38 controlli dell'allegato A della ISO/IEC 42001. Attivi quelli applicabili e aggiungi giustificazione, responsabile e stato. Dove Guard AI ha già evidenze, il controllo vi rimanda.

  • In tutti i piani
  • Documento per l'auditor da stampare, in PDF o CSV
  • Controlli esclusi con giustificazione su richiesta
Dichiarazione di applicabilità con i controlli dell'allegato A

Cosa riceve l'auditor

  • La dichiarazione di applicabilità con i controlli attivi e, su richiesta, quelli esclusi con la giustificazione
  • Documenti AIMS con versione, nome di chi approva, data e impronta SHA-256
  • Il registro dei rischi con i rischi residui approvati e le valutazioni d'impatto
  • A parte: il pacchetto di prove per l'audit in PDF con formazione, policy, inventario e incidenti, verificabile su guard-ai.eu/verify

In tutti i piani

  • Checklist di preparazione AIMS
  • Ruoli e responsabilità con referenti
  • Documenti con approvazione
  • Piano delle azioni con promemoria
  • Segnalazione degli incidenti, anche anonima
  • Registro dei rischi dell'IA con criterio di accettazione
  • Valutazione d'impatto dei sistemi di IA
  • Dichiarazione di applicabilità con documento per l'auditor
Vedi i prezzi

Domande frequenti sull'AIMS

È una certificazione ISO/IEC 42001?
No. Guard AI ti aiuta a preparare, gestire e documentare un AIMS. Il certificato lo rilascia un organismo di certificazione dopo il proprio audit.
Dobbiamo essere certificati per usare l'AIMS in Guard AI?
No. Puoi gestire un AIMS come sistema interno di gestione dell'IA anche senza certificazione. Se deciderai di certificarti, il materiale sarà già pronto.
Usiamo l'IA ma non la sviluppiamo. Ha senso per noi?
Sì. Nella dichiarazione di applicabilità escludi con giustificazione i controlli legati allo sviluppo. Il resto, cioè regole, persone, fornitori, rischi e incidenti, riguarda anche le aziende che usano soltanto l'IA.
Dove vengono conservati i nostri documenti?
Aggiungi i documenti come link al tuo archivio, ad esempio SharePoint o Google Drive, oppure come breve testo. Non conserviamo file.
Mettiti in regola prima che qualcuno controlli

Scegli la dimensione del tuo team e inizia oggi.

Vai ai prezzi