Guard AI

AIMS etter ISO/IEC 42001

ISO/IEC 42001 uten mapper med regneark og e-post

Guard AI kobler opplæringen i KI-kompetanse til det en virksomhet trenger for å styre KI: hvem som har ansvar for hva, hvilke KI-risikoer som finnes, hvilke tiltak som iverksettes og hvordan det dokumenteres for revisor. Alt henger sammen, ingenting føres to ganger.

Et AIMS er et styringssystem for KI etter ISO/IEC 42001. SoA (erklæring om anvendelighet) lister standardens 38 tiltak i vedlegg A og angir hvilke som gjelder dere og hvorfor.

Guard AI hjelper dere å forberede og dokumentere et AIMS; det er ingen sertifisering.

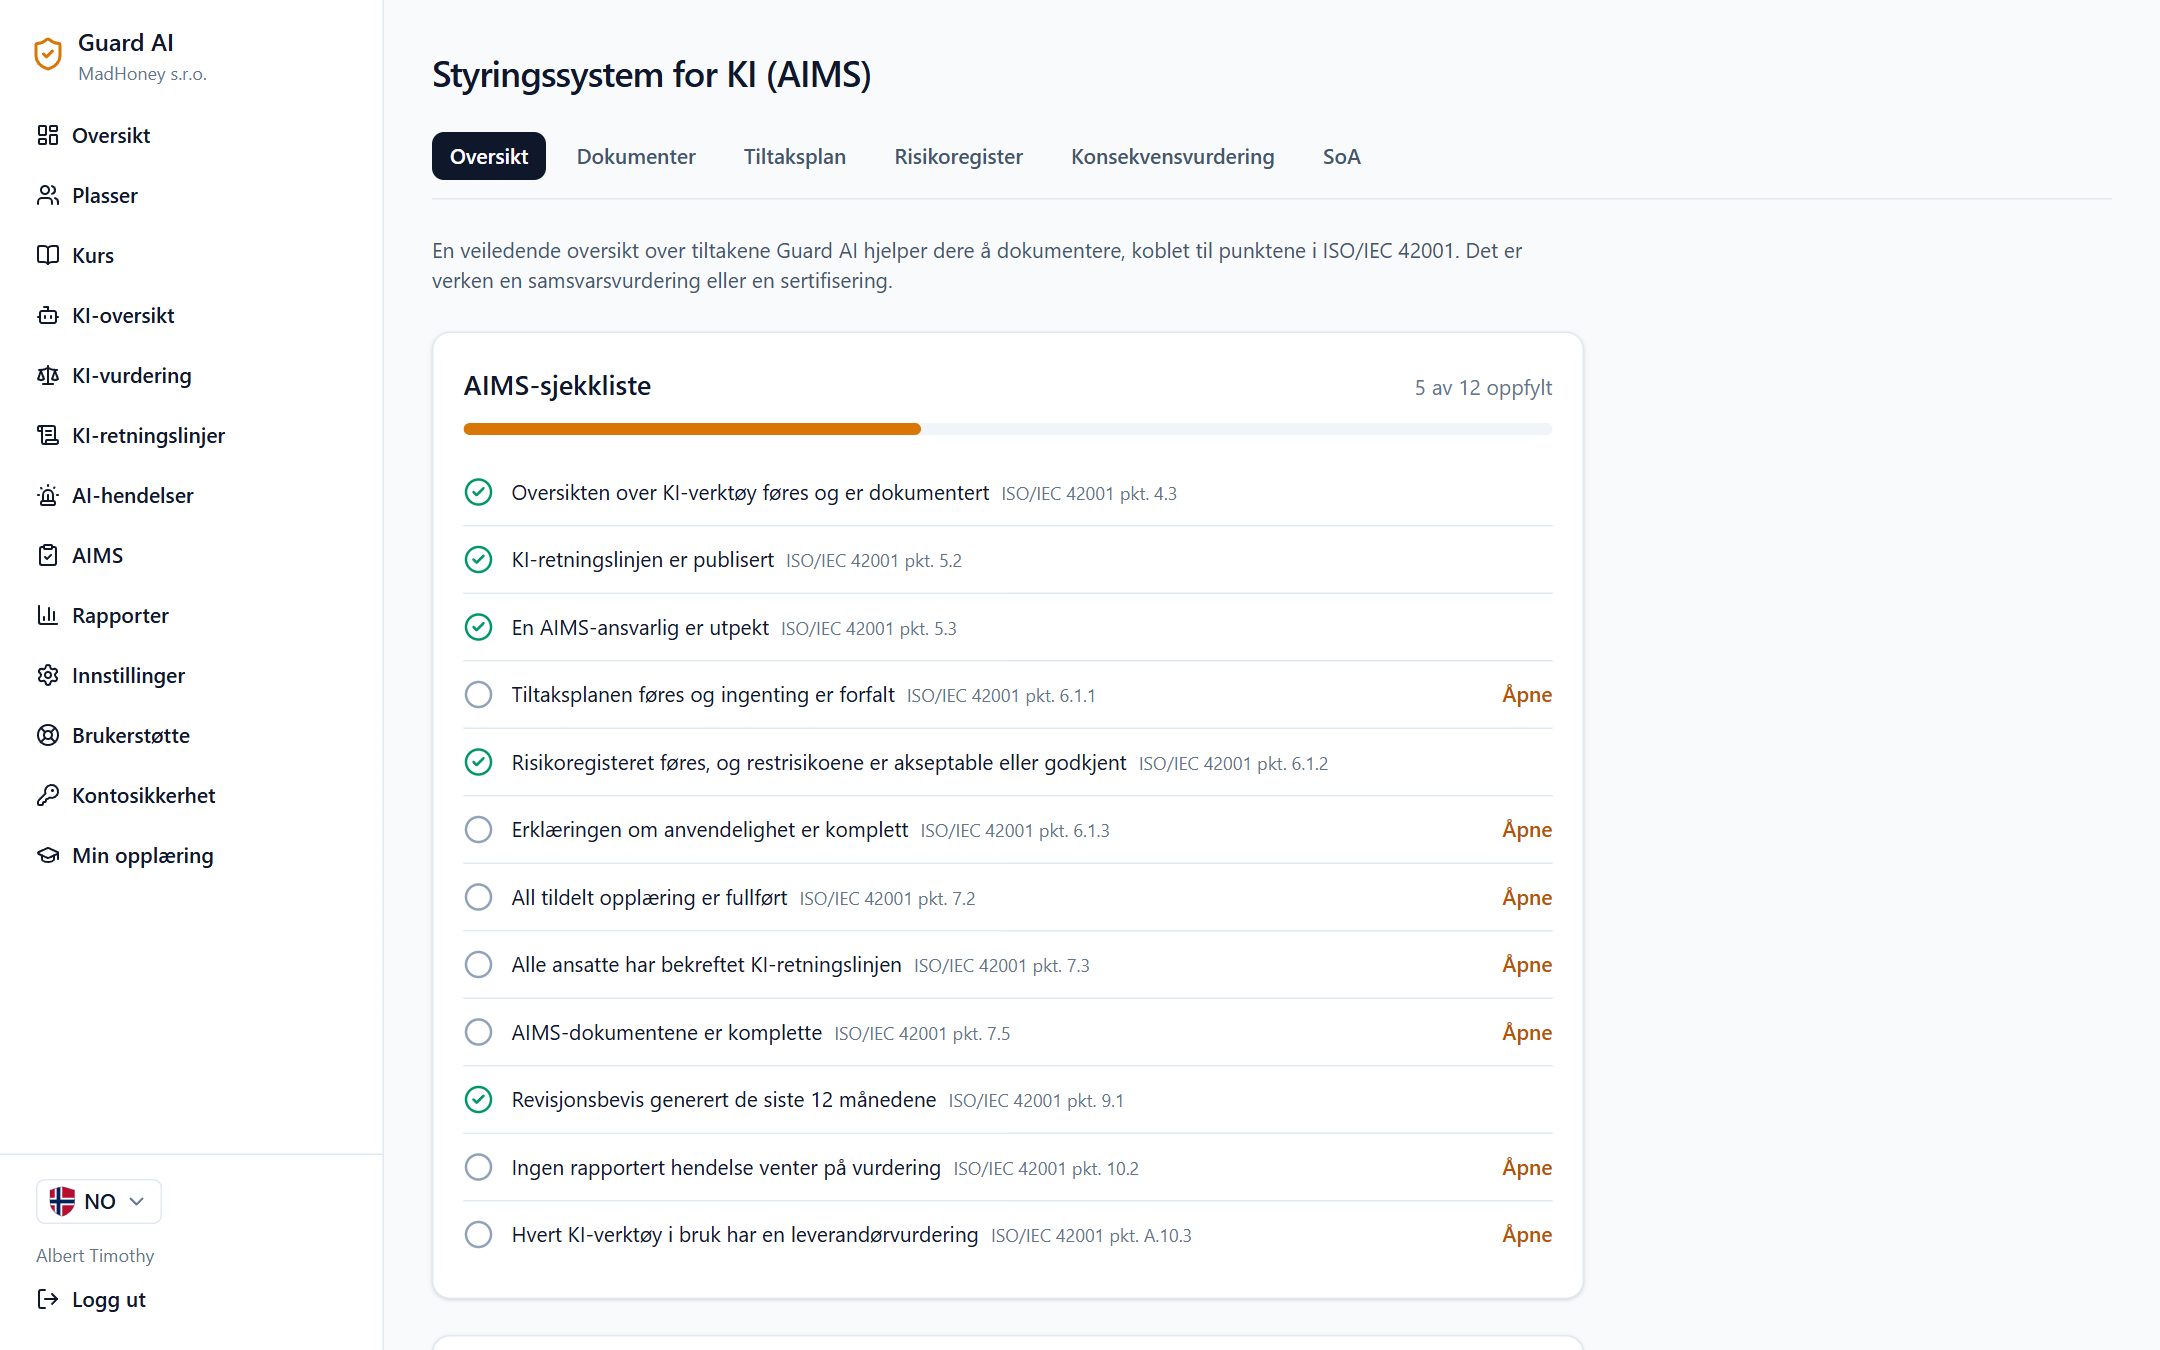
AIMS-sjekkliste etter ISO/IEC 42001 i administrasjonen

Hva et AIMS gir virksomheten

Tillit hos kunder og partnere

Dere viser at dere bruker KI på en styrt måte: med regler, ansvarlige og vurderte risikoer. Nyttig i anbud og leverandørspørreskjemaer.

Klar for revisjon

Strukturen er ordnet etter punkt 4 til 10 og vedlegg A i standarden. Revisor får oversiktlig underlag i stedet for en mappe med e-post.

Ett system i stedet for regneark

Risikoregister, tiltaksplan, dokumenter og godkjenninger ligger på ett sted og viser til hverandre. SoA lenker direkte til retningslinjer, oversikt, opplæring og hendelser i Guard AI.

Bygger på opplæringen

Opplæringsregistreringer, bekreftelser av retningslinjene og hendelsesrapporter dere allerede har i Guard AI, fungerer direkte som bevis for AIMS.

Slik henger det sammen

Hvert steg bruker resultatet fra det forrige. Til slutt har dere underlaget å vise revisor. Tallene er punkter i ISO/IEC 42001.

  1. 15.3

    Roller og ansvar

    Dere utpeker en AIMS-ansvarlig og ansvarlige for risiko, påvirkning, leverandører og andre områder. Ansatte ser dem som kontaktpersoner.

  2. 24.3, A.10

    KI-oversikt og leverandører

    Dere registrerer KI-verktøy og vurderer leverandørene. Risikoer og tiltak viser deretter til verktøyene.

  3. 36.1.2, 6.1.3

    Risikoregister

    Risikoer med sannsynlighet og konsekvens, eget akseptkriterium og ledelsens godkjenning av restrisikoen.

  4. 46.1.4, 8.4

    Konsekvensvurdering

    Hvordan et KI-system påvirker mennesker og samfunn, innen ti områder fra rettigheter til miljø.

  5. 56.1.3

    Erklæring om anvendelighet

    De 38 tiltakene i vedlegg A. Dere aktiverer de som gjelder, med begrunnelse, eier og lenke til bevis i Guard AI.

  6. 66.1.1

    Tiltaksplan

    Oppgaver med frister og eiere, påminnelser på e-post og vurdering av effekt. Kalendereksport.

  7. 77.5

    Dokumenter med godkjenning

    De 16 dokumenterte opplysningene standarden krever. Det Guard AI allerede registrerer (som KI-retningslinjene), merkes som ferdig automatisk; resten legger dere til som lenke eller tekst, og den ansvarlige godkjenner.

  8. 89.1

    Underlag til revisor

    SoA for utskrift eller som CSV, dokumenter med SHA-256-fingeravtrykk og revisjonsbeviset som PDF.

Løpende og automatisk

Opplæring og bevissthet

Rollebaserte kurs, bekreftelser av KI-retningslinjene og sertifikater dokumenterer kompetanse og bevissthet.

Hendelser og avvik

Rapporter om KI-hendelser, også anonyme, med vurdering og tiltak utgjør registreringen av avvik.

Sjekkliste

Oversikten over AIMS-beredskap viser hva som er gjort og hva som mangler.

Slik ser det ut i appen

Skjermbilder fra Guard AI-administrasjonen, vist med en fiktiv virksomhet.

Styringssystem for KI (AIMS)

En sjekkliste etter ISO/IEC 42001 som beregnes ut fra det dere allerede har i Guard AI: oversikt, retningslinjer, leverandørvurderinger, opplæring og hendelser. Dere ser straks hva som mangler.

  • I alle planer
  • Roller og ansvar etter punkt 5.3 med kontaktpersoner for ansatte
  • Hjelper dere å forberede dere, ingen sertifisering
AIMS-sjekkliste etter ISO/IEC 42001 i administrasjonen

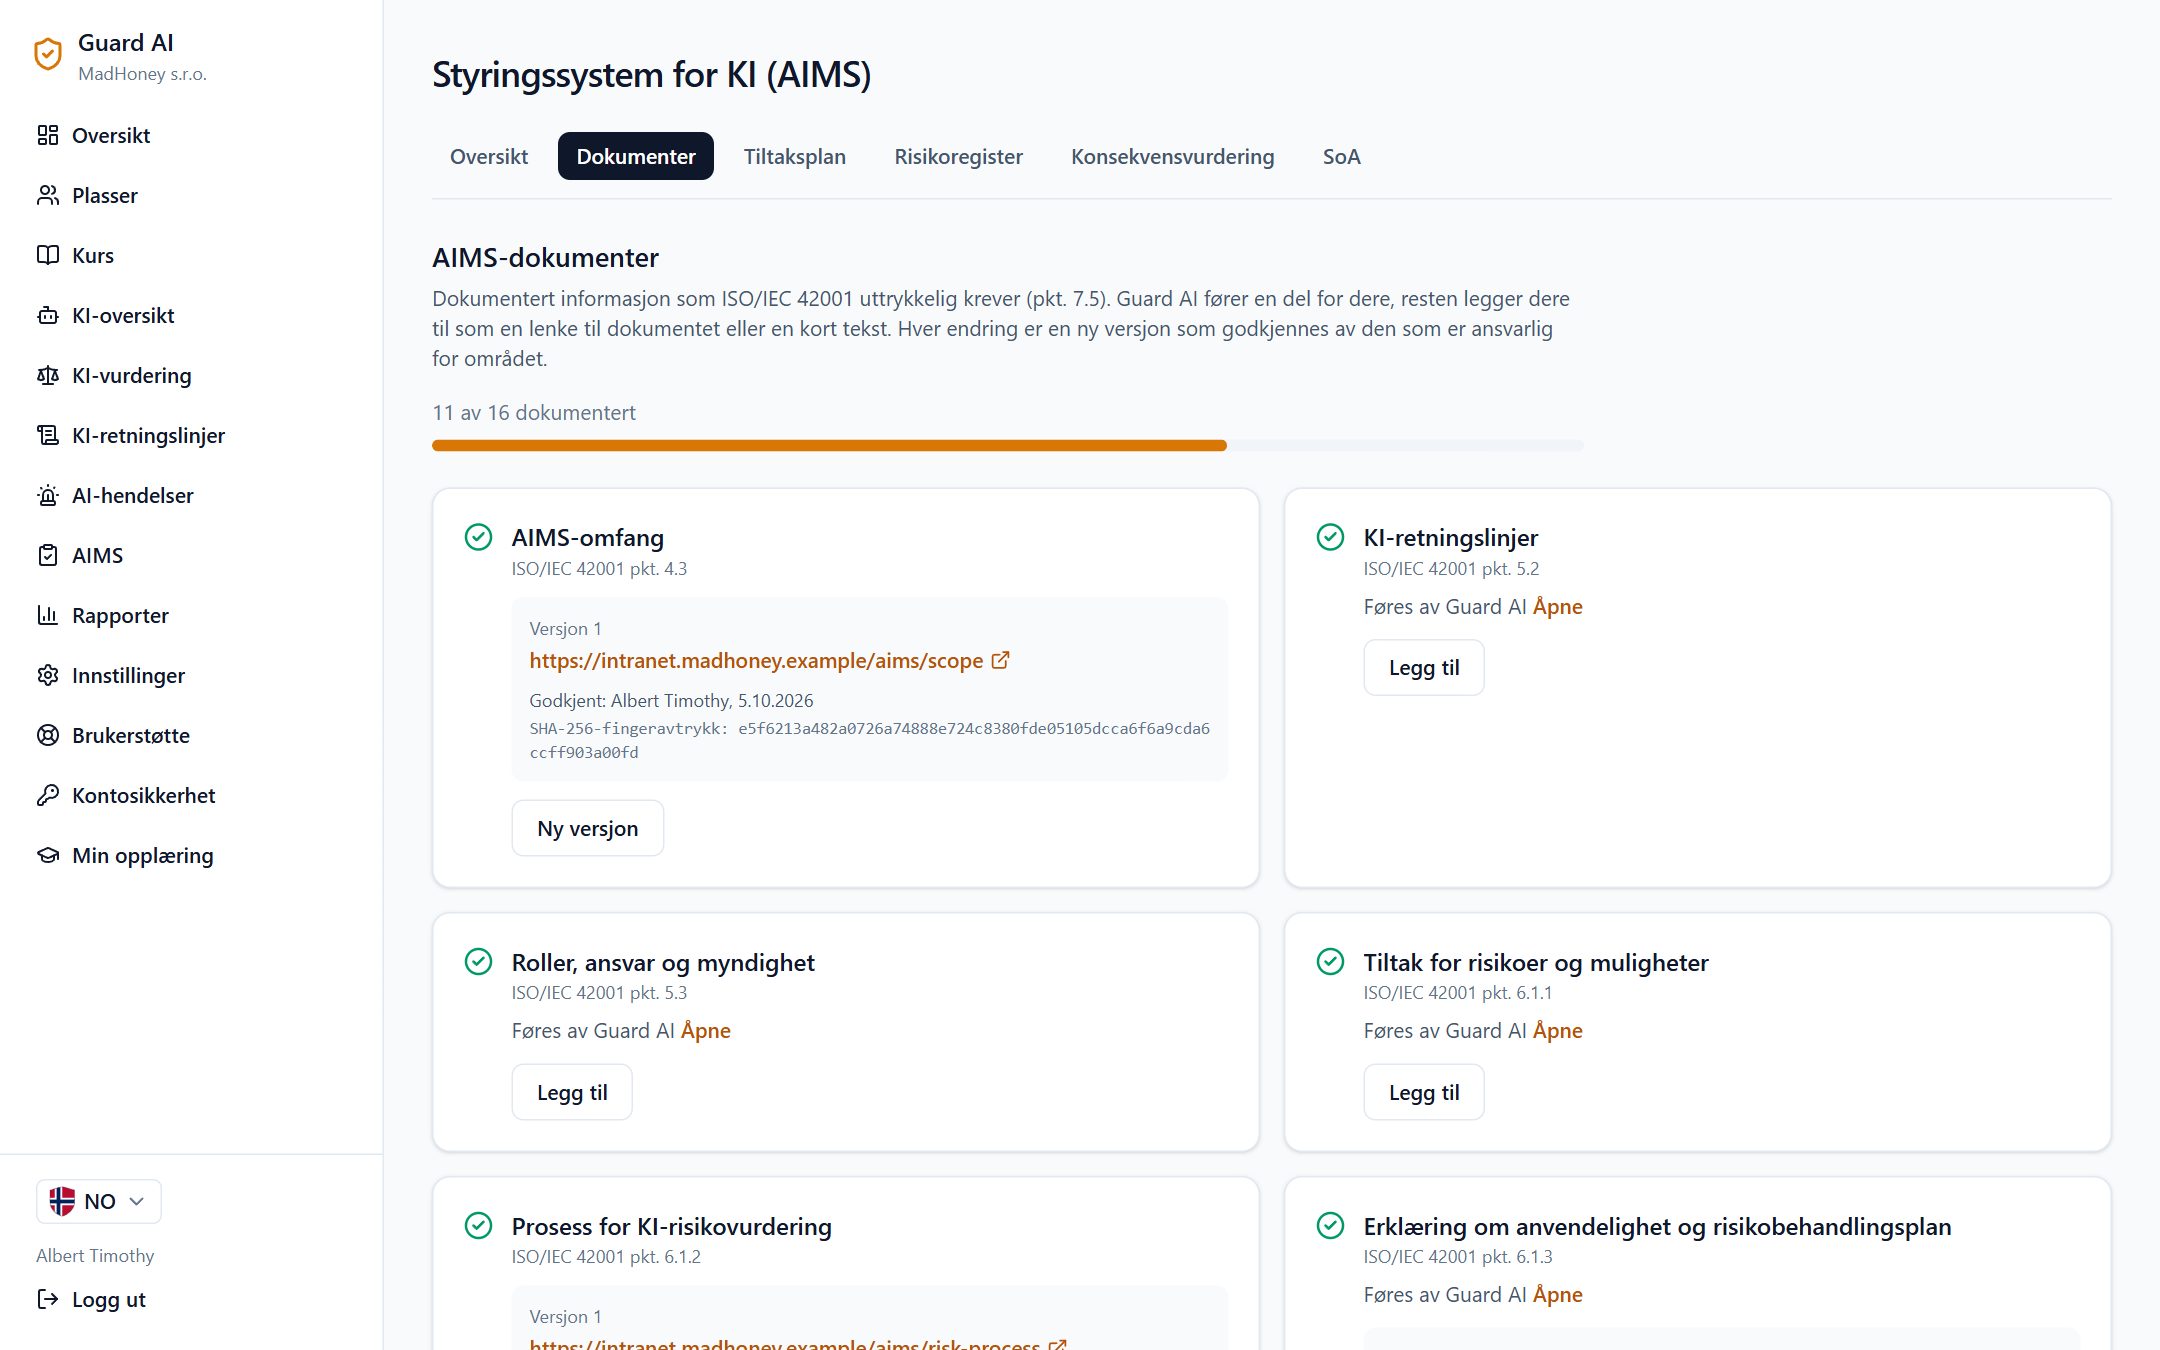
AIMS-dokumenter med godkjenning

Seksten dokumenterte opplysninger som standarden krever. Guard AI fyller ut det som allerede registreres, resten legger dere til som lenke eller tekst. Hver versjon godkjennes av den ansvarlige, med tidspunkt og SHA-256-fingeravtrykk.

  • I alle planer
  • Også ansatte med AIMS-rolle godkjenner, ikke bare administratorer
  • Tiltaksplan med påminnelser og kalendereksport
AIMS-dokumenter med versjoner og godkjenning

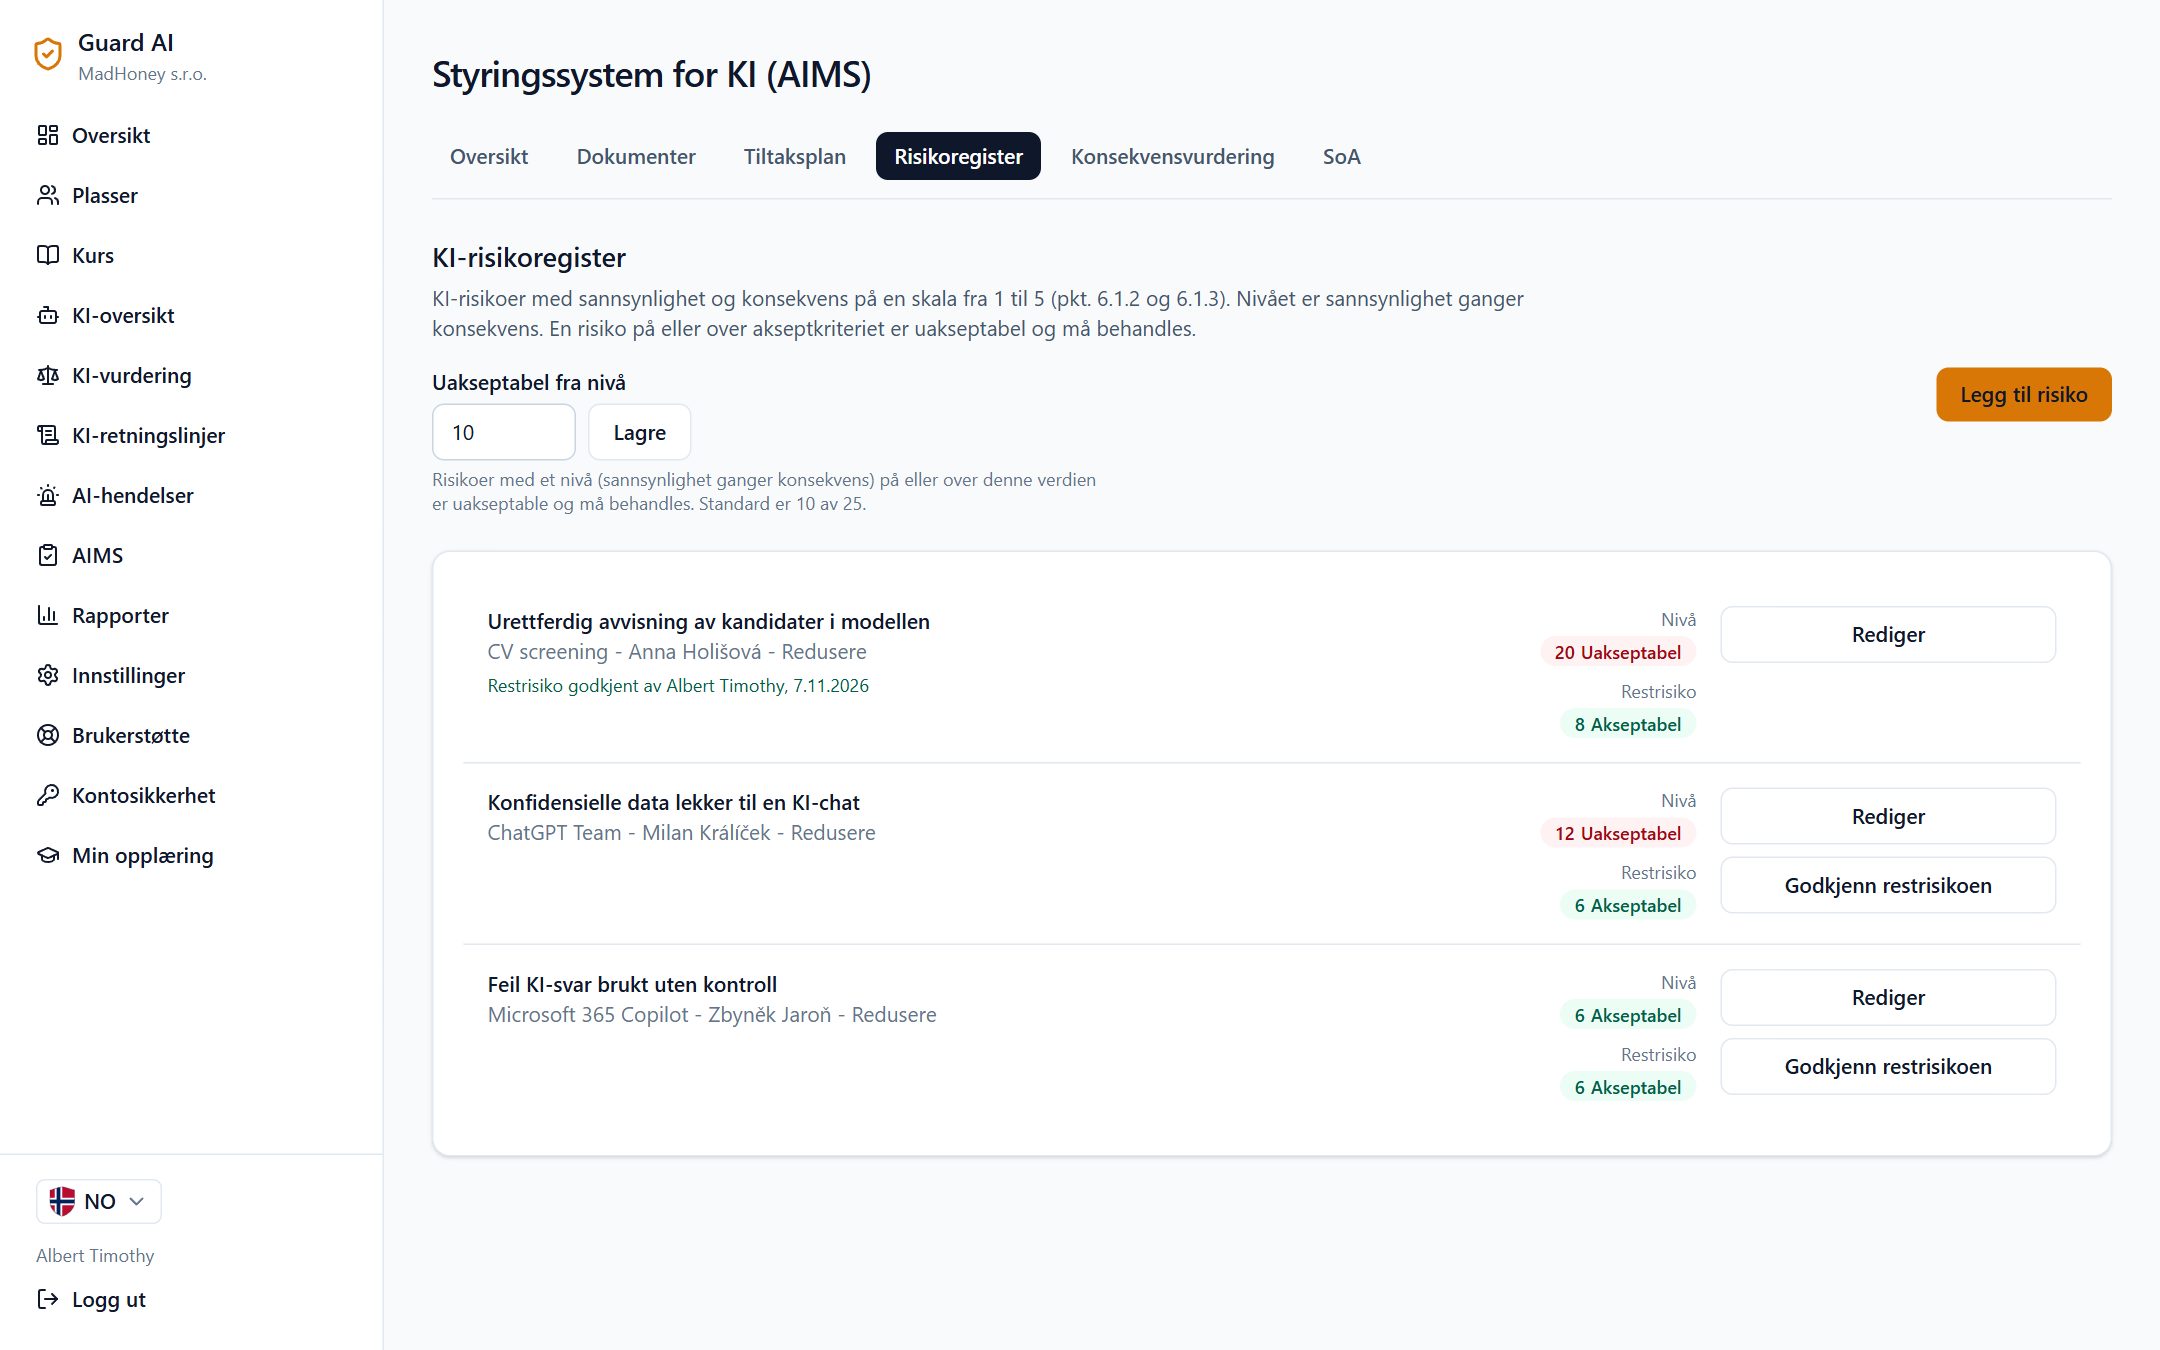
Risikoregister og konsekvensvurdering

KI-risikoer med sannsynlighet og konsekvens, eget akseptkriterium og godkjenning av restrisiko. I tillegg konsekvensvurderinger av KI-systemer for mennesker og samfunn.

  • I alle planer
  • Uakseptable risikoer er markert og øverst
  • Koble en risiko til et tiltak i planen
  • Erklæring om anvendelighet (SoA) for de 38 tiltakene i vedlegg A, utskrift og CSV til revisor
KI-risikoregister med nivå og restrisiko

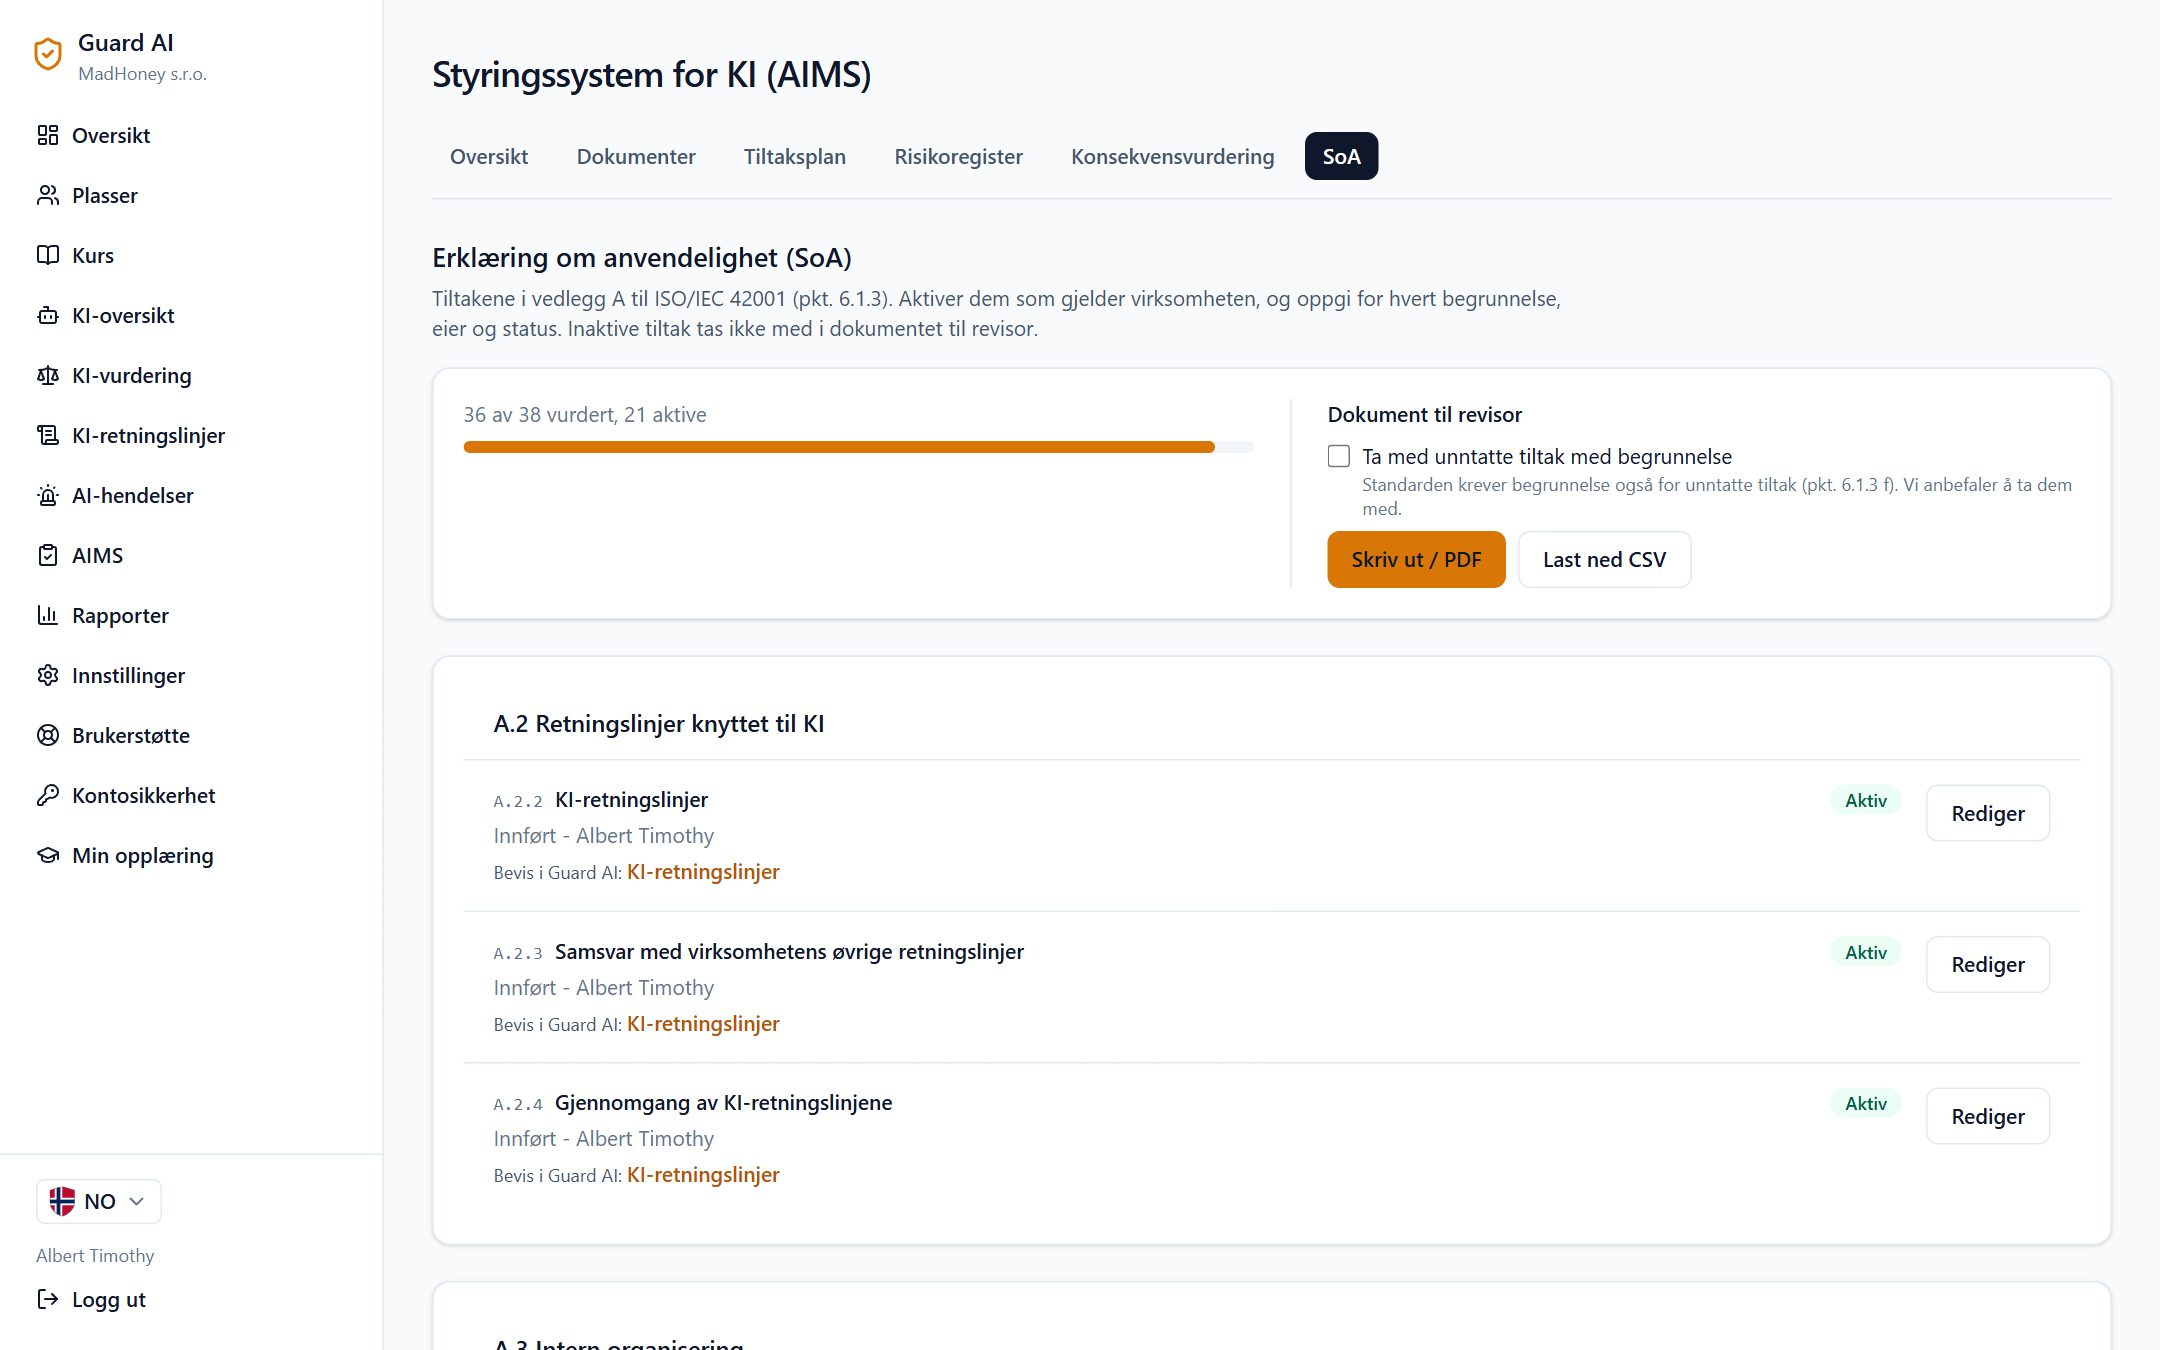
Erklæring om anvendelighet (SoA)

Alle 38 tiltak i vedlegg A til ISO/IEC 42001. Dere aktiverer de som gjelder, og fyller inn begrunnelse, eier og status. Der Guard AI allerede har bevis, lenker tiltaket dit.

  • I alle planer
  • Dokument til revisor for utskrift, som PDF eller CSV
  • Unntatte tiltak med begrunnelse ved behov
Erklæring om anvendelighet med tiltakene i vedlegg A

Hva revisor får

  • Erklæringen om anvendelighet med de aktive tiltakene og ved behov de unntatte med begrunnelse
  • AIMS-dokumenter med versjon, navnet på den som godkjente, dato og SHA-256-fingeravtrykk
  • Risikoregisteret med godkjente restrisikoer og konsekvensvurderingene
  • Separat: revisjonsbeviset som PDF med opplæring, retningslinjer, oversikt og hendelser, kontrollerbart på guard-ai.eu/verify

I alle planer

  • Sjekkliste for AIMS-beredskap
  • Roller og ansvar med kontaktpersoner
  • Dokumenter med godkjenning
  • Tiltaksplan med påminnelser
  • Rapportering av hendelser, også anonymt
  • KI-risikoregister med akseptkriterium
  • Konsekvensvurdering av KI-systemer
  • Erklæring om anvendelighet med dokument til revisor
Se priser

Vanlige spørsmål om AIMS

Er dette en ISO/IEC 42001-sertifisering?
Nei. Guard AI hjelper dere å forberede, føre og dokumentere et AIMS. Sertifikatet utstedes av et sertifiseringsorgan etter deres egen revisjon.
Må vi være sertifisert for å bruke AIMS i Guard AI?
Nei. Dere kan føre et AIMS som internt styringssystem for KI også uten sertifisering. Hvis dere bestemmer dere for sertifisering, finnes underlaget allerede.
Vi bruker KI, men utvikler den ikke. Passer det for oss?
Ja. I erklæringen om anvendelighet unntar dere utviklingsrettede tiltak med begrunnelse. Resten, altså regler, mennesker, leverandører, risikoer og hendelser, gjelder også virksomheter som bare bruker KI.
Hvor lagres dokumentene våre?
Dere legger til dokumenter som en lenke til egen lagring, for eksempel SharePoint eller Google Drive, eller som en kort tekst. Vi lagrer ikke filer.
Få orden på etterlevelsen før noen andre kontrollerer

Velg størrelsen på teamet og kom i gang i dag.

Gå til priser