Guard AI

AIMS volgens ISO/IEC 42001

ISO/IEC 42001 zonder mappen vol spreadsheets en e-mails

Guard AI verbindt de training in AI-geletterdheid met wat een organisatie nodig heeft om AI te beheersen: wie waarvoor verantwoordelijk is, welke AI-risico's er zijn, welke maatregelen worden genomen en hoe dat aan de auditor wordt aangetoond. Alles hangt samen, niets wordt dubbel bijgehouden.

Een AIMS is een managementsysteem voor AI volgens ISO/IEC 42001. De SoA (verklaring van toepasselijkheid) somt de 38 maatregelen uit bijlage A van de norm op en legt vast welke voor u gelden en waarom.

Guard AI helpt een AIMS voor te bereiden en aan te tonen; het is geen certificering.

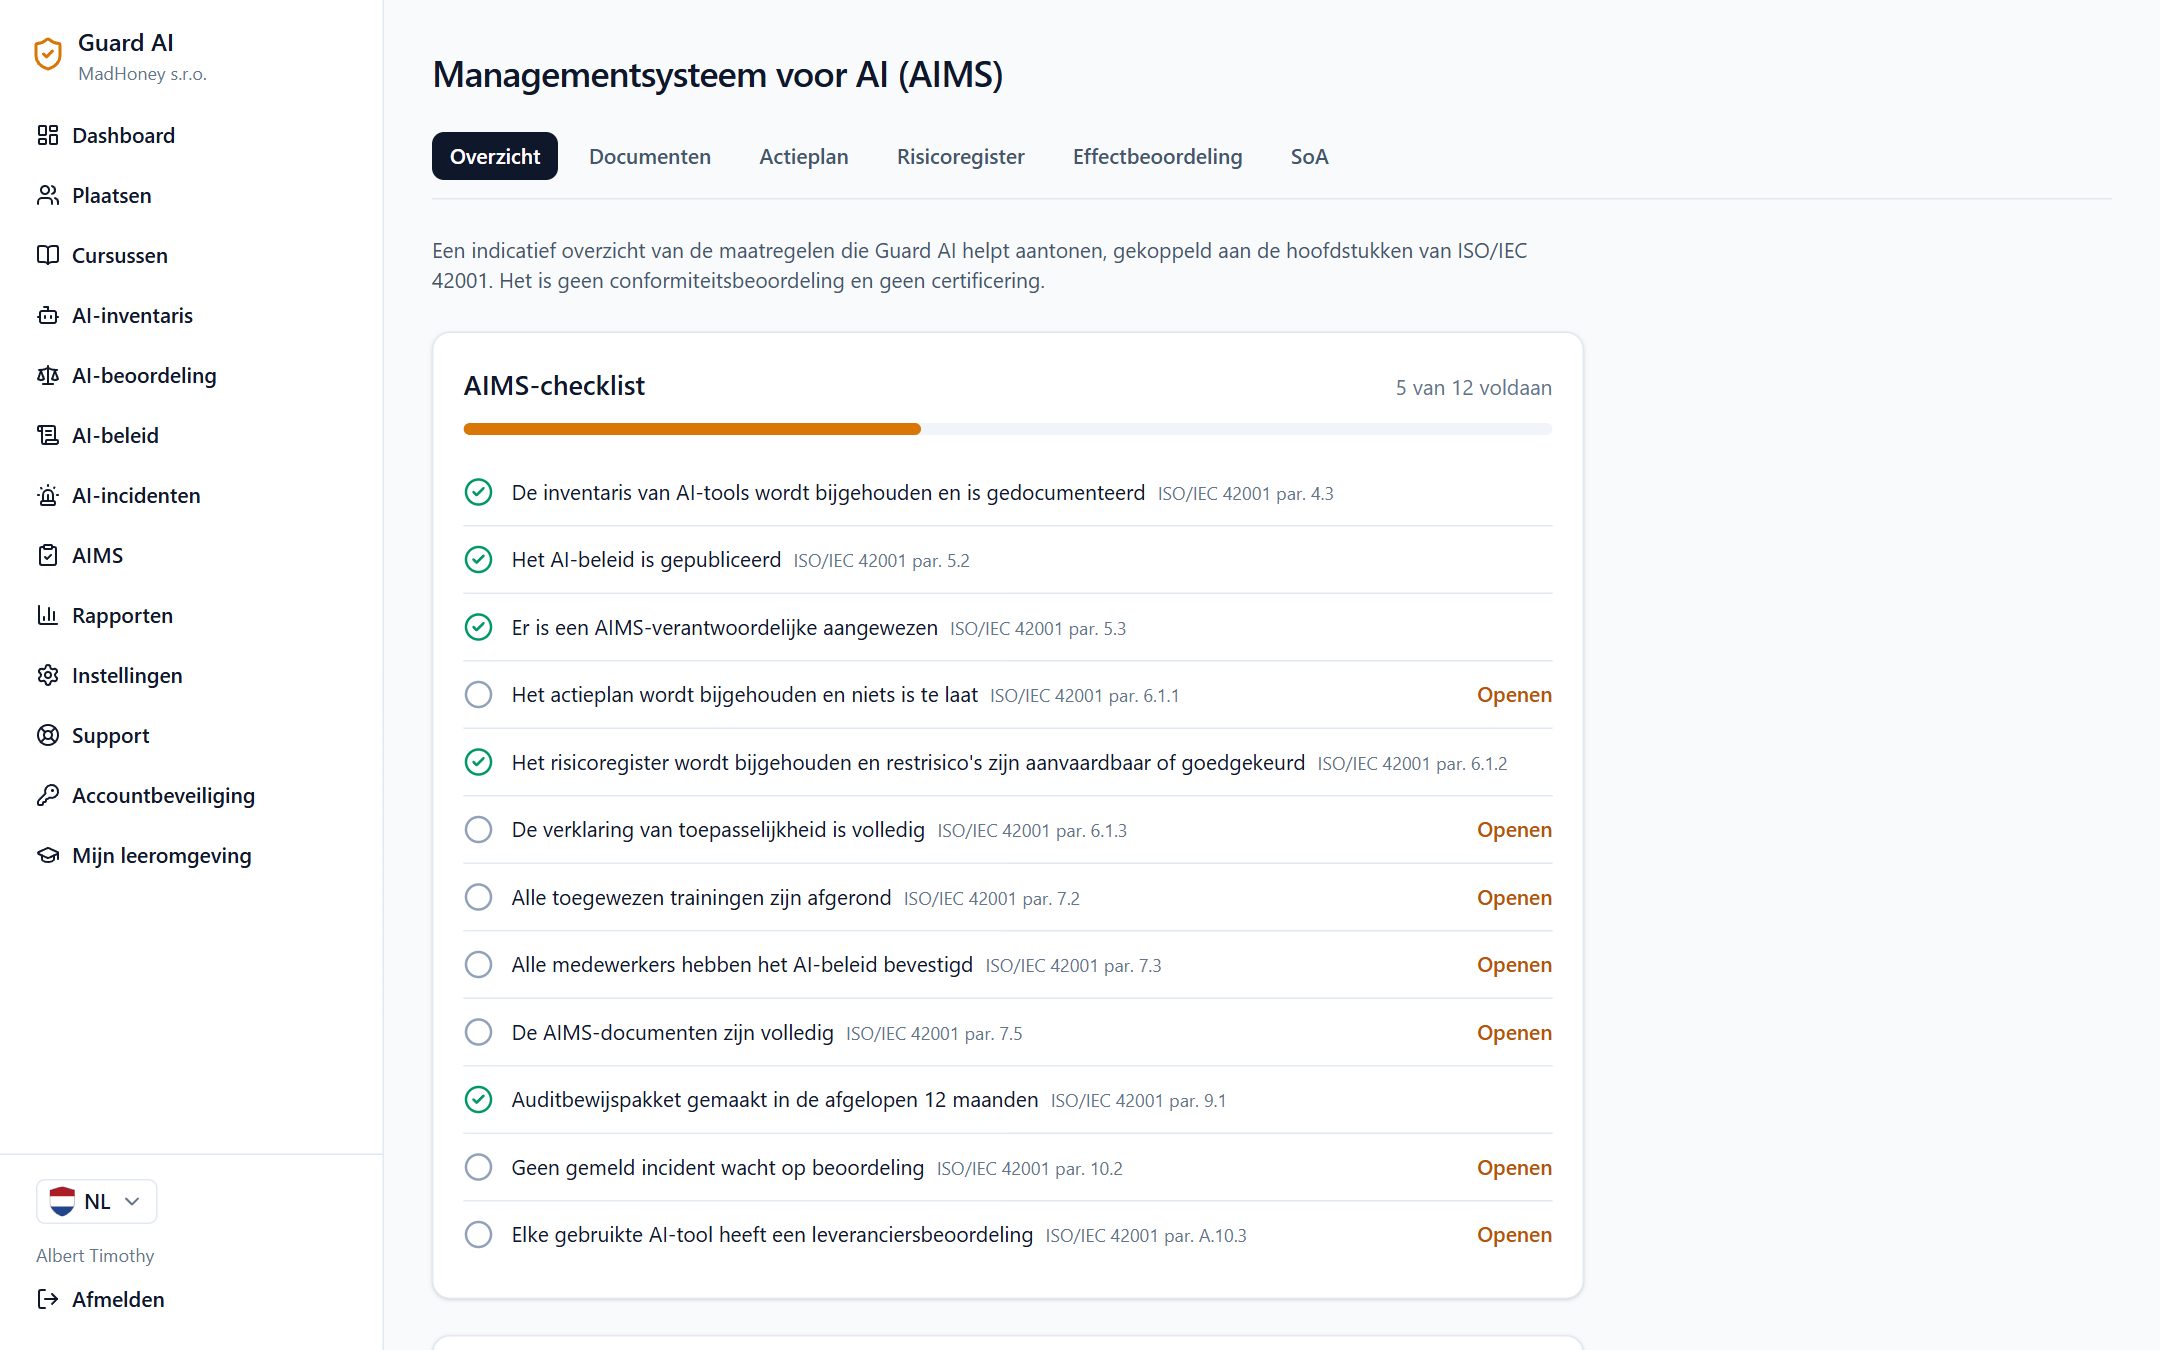
AIMS-checklist volgens ISO/IEC 42001 in de beheeromgeving

Wat een AIMS uw organisatie oplevert

Vertrouwen van klanten en partners

U toont aan dat u AI beheerst inzet: met regels, verantwoordelijken en beoordeelde risico's. Handig bij aanbestedingen en leveranciersvragenlijsten.

Klaar voor een audit

De opbouw is geordend volgens hoofdstuk 4 tot en met 10 en bijlage A van de norm. De auditor krijgt overzichtelijk materiaal in plaats van een map met e-mails.

Eén systeem in plaats van spreadsheets

Risicoregister, actieplan, documenten en goedkeuringen staan op één plek en verwijzen naar elkaar. De SoA linkt direct naar beleid, inventaris, trainingen en incidenten in Guard AI.

Bouwt voort op de training

Trainingsregistraties, bevestigingen van het beleid en incidentmeldingen die u al in Guard AI bijhoudt, dienen direct als bewijs voor het AIMS.

Hoe het samenhangt

Elke stap gebruikt het resultaat van de vorige. Aan het eind hebt u het materiaal voor de auditor. De nummers zijn hoofdstukken van ISO/IEC 42001.

  1. 15.3

    Rollen en verantwoordelijkheden

    U wijst een AIMS-verantwoordelijke aan en verantwoordelijken voor risico's, effecten, leveranciers en andere gebieden. Medewerkers zien hen als contactpersonen.

  2. 24.3, A.10

    AI-inventaris en leveranciers

    U registreert AI-tools en beoordeelt hun leveranciers. Risico's en acties verwijzen daarna naar die tools.

  3. 36.1.2, 6.1.3

    Risicoregister

    Risico's met kans en impact, uw eigen acceptatiecriterium en goedkeuring van het restrisico door de directie.

  4. 46.1.4, 8.4

    Effectbeoordeling

    Hoe een AI-systeem mensen en samenleving raakt, op tien gebieden van rechten tot milieu.

  5. 56.1.3

    Verklaring van toepasselijkheid

    De 38 maatregelen uit bijlage A. U activeert de maatregelen die gelden, met motivering, eigenaar en verwijzing naar bewijs in Guard AI.

  6. 66.1.1

    Actieplan

    Taken met deadlines en eigenaars, herinneringen per e-mail en beoordeling van de effectiviteit. Agenda-export.

  7. 77.5

    Documenten met goedkeuring

    De 16 gedocumenteerde gegevens die de norm vraagt. Wat Guard AI al vastlegt (zoals het AI-beleid) wordt automatisch als klaar gemarkeerd; de rest voegt u toe als link of tekst en de verantwoordelijke keurt het goed.

  8. 89.1

    Materiaal voor de auditor

    De SoA om af te drukken of als CSV, documenten met SHA-256-vingerafdruk en het auditbewijspakket als PDF.

Doorlopend en automatisch

Training en bewustzijn

Cursussen per rol, bevestigingen van het AI-beleid en certificaten tonen competentie en bewustzijn aan.

Incidenten en afwijkingen

Meldingen van AI-incidenten, ook anonieme, met beoordeling en maatregel vormen de registratie van afwijkingen.

Checklist

Het overzicht van AIMS-gereedheid laat zien wat klaar is en wat nog ontbreekt.

Zo ziet het eruit in de app

Schermen uit de Guard AI-beheeromgeving met een fictieve organisatie.

Managementsysteem voor AI (AIMS)

Een checklist volgens ISO/IEC 42001, berekend uit wat u al in Guard AI bijhoudt: inventaris, beleid, leveranciersbeoordelingen, trainingen en incidenten. U ziet meteen wat er nog ontbreekt.

  • In elk abonnement
  • Rollen en verantwoordelijkheden volgens par. 5.3 met contactpersonen voor medewerkers
  • Helpt bij de voorbereiding, is geen certificering
AIMS-checklist volgens ISO/IEC 42001 in de beheeromgeving

AIMS-documenten met goedkeuring

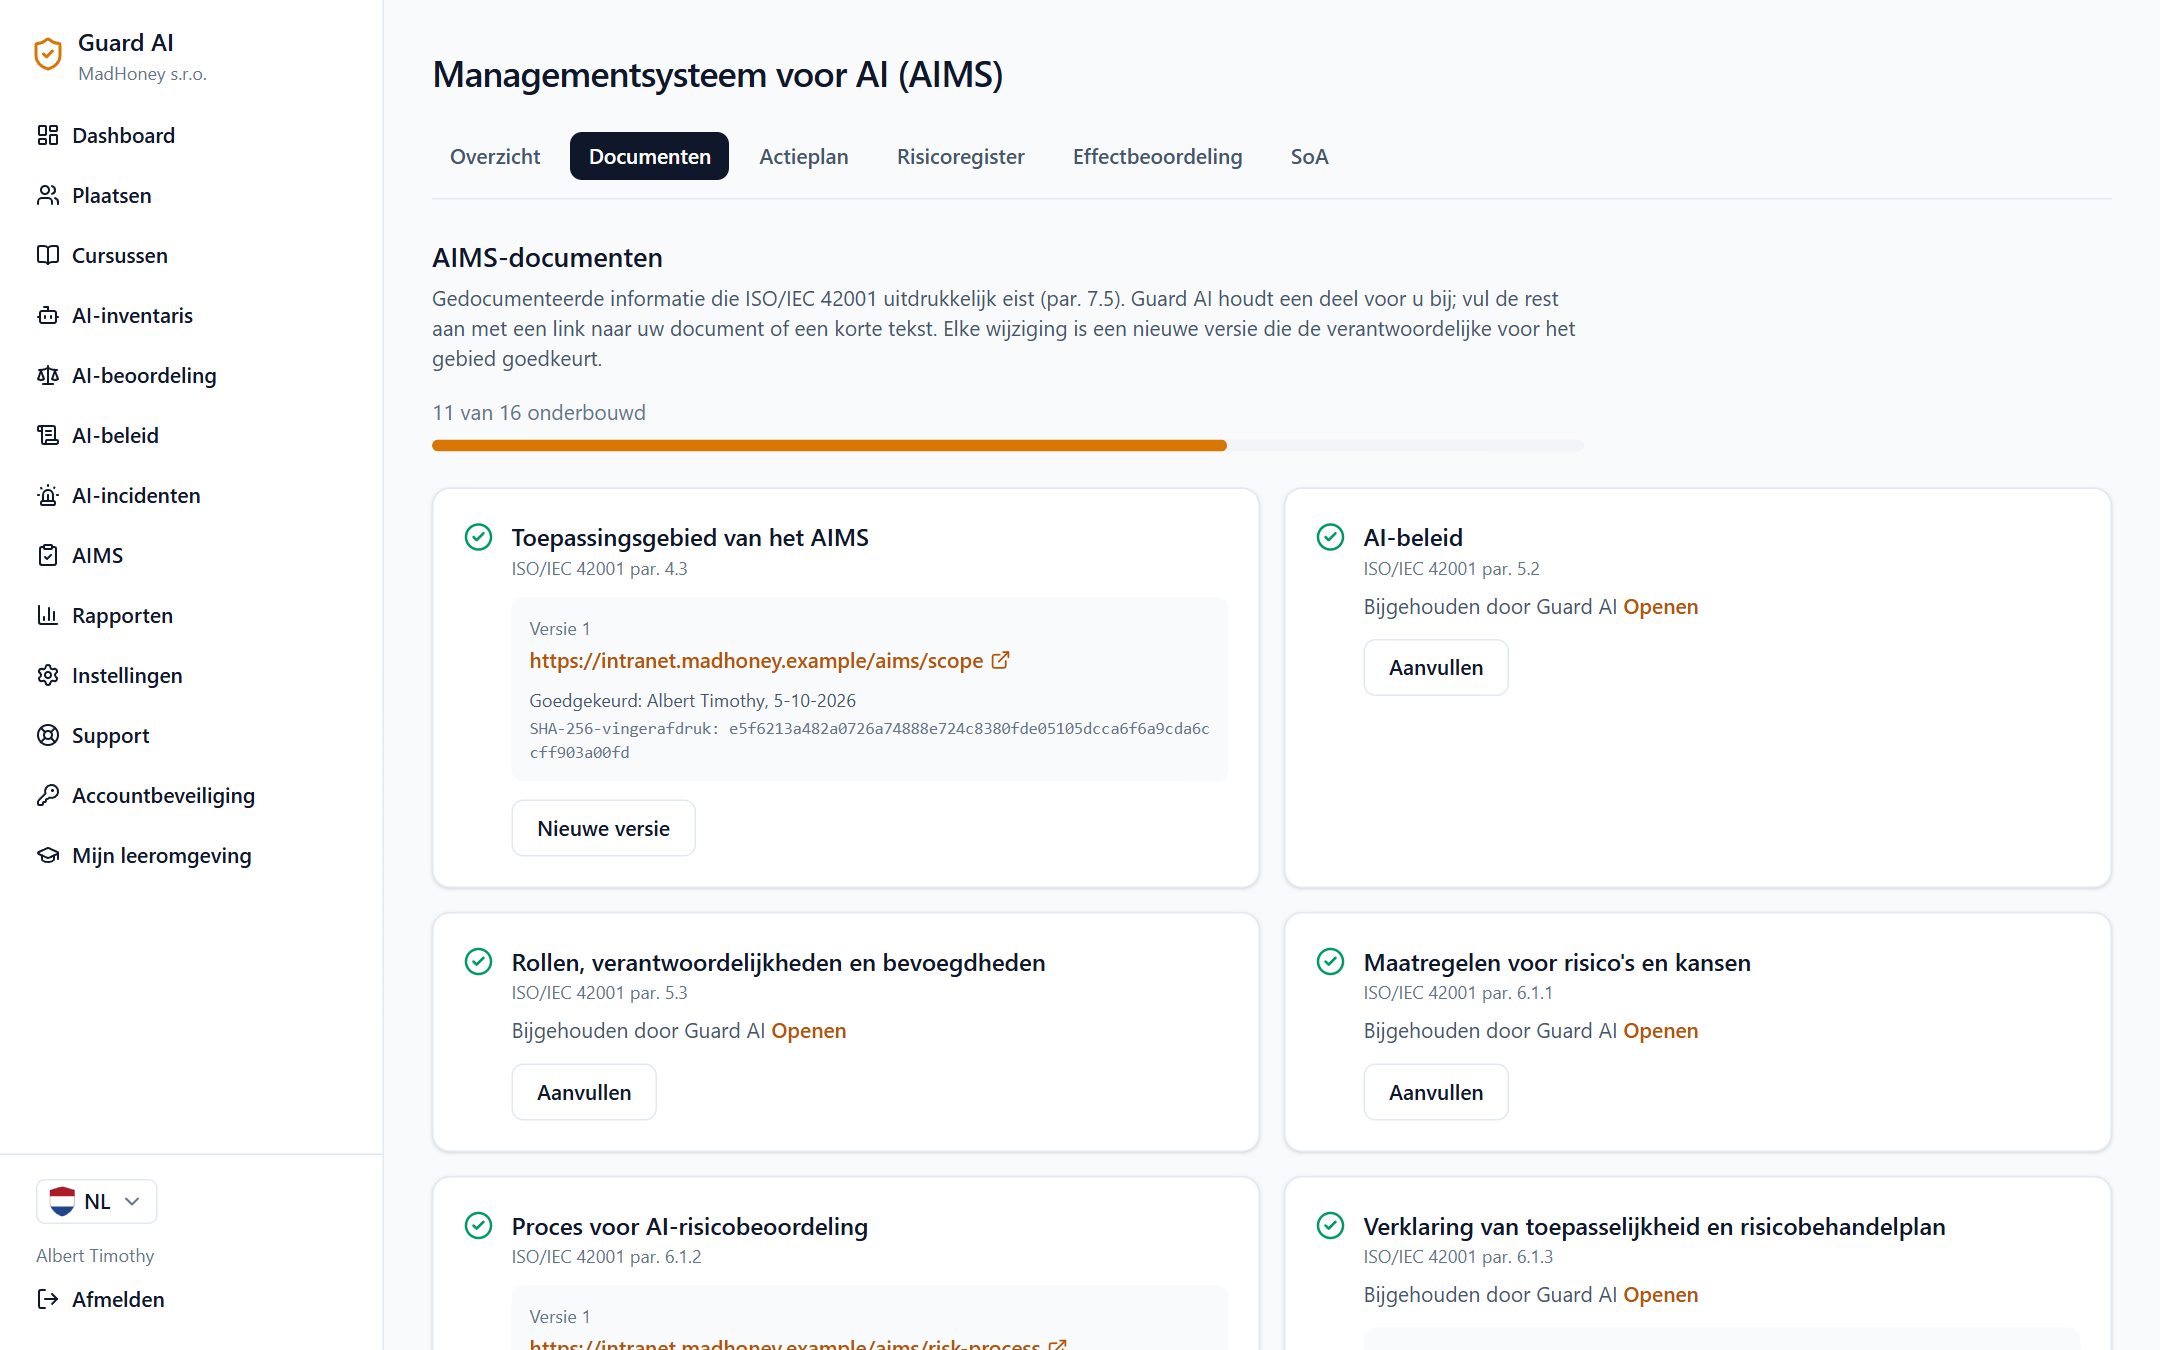
Zestien gedocumenteerde gegevens die de norm eist. Guard AI vult in wat het al vastlegt, de rest voegt u toe als link of tekst. Elke versie wordt goedgekeurd door de verantwoordelijke, met tijdstip en SHA-256-vingerafdruk.

  • In elk abonnement
  • Ook medewerkers met een AIMS-rol keuren goed, niet alleen beheerders
  • Actieplan met herinneringen en agenda-export
AIMS-documenten met versies en goedkeuring

Risicoregister en effectbeoordeling

AI-risico's met kans en impact, uw eigen acceptatiecriterium en goedkeuring van het restrisico. Daarnaast effectbeoordelingen van AI-systemen op mensen en samenleving.

  • In elk abonnement
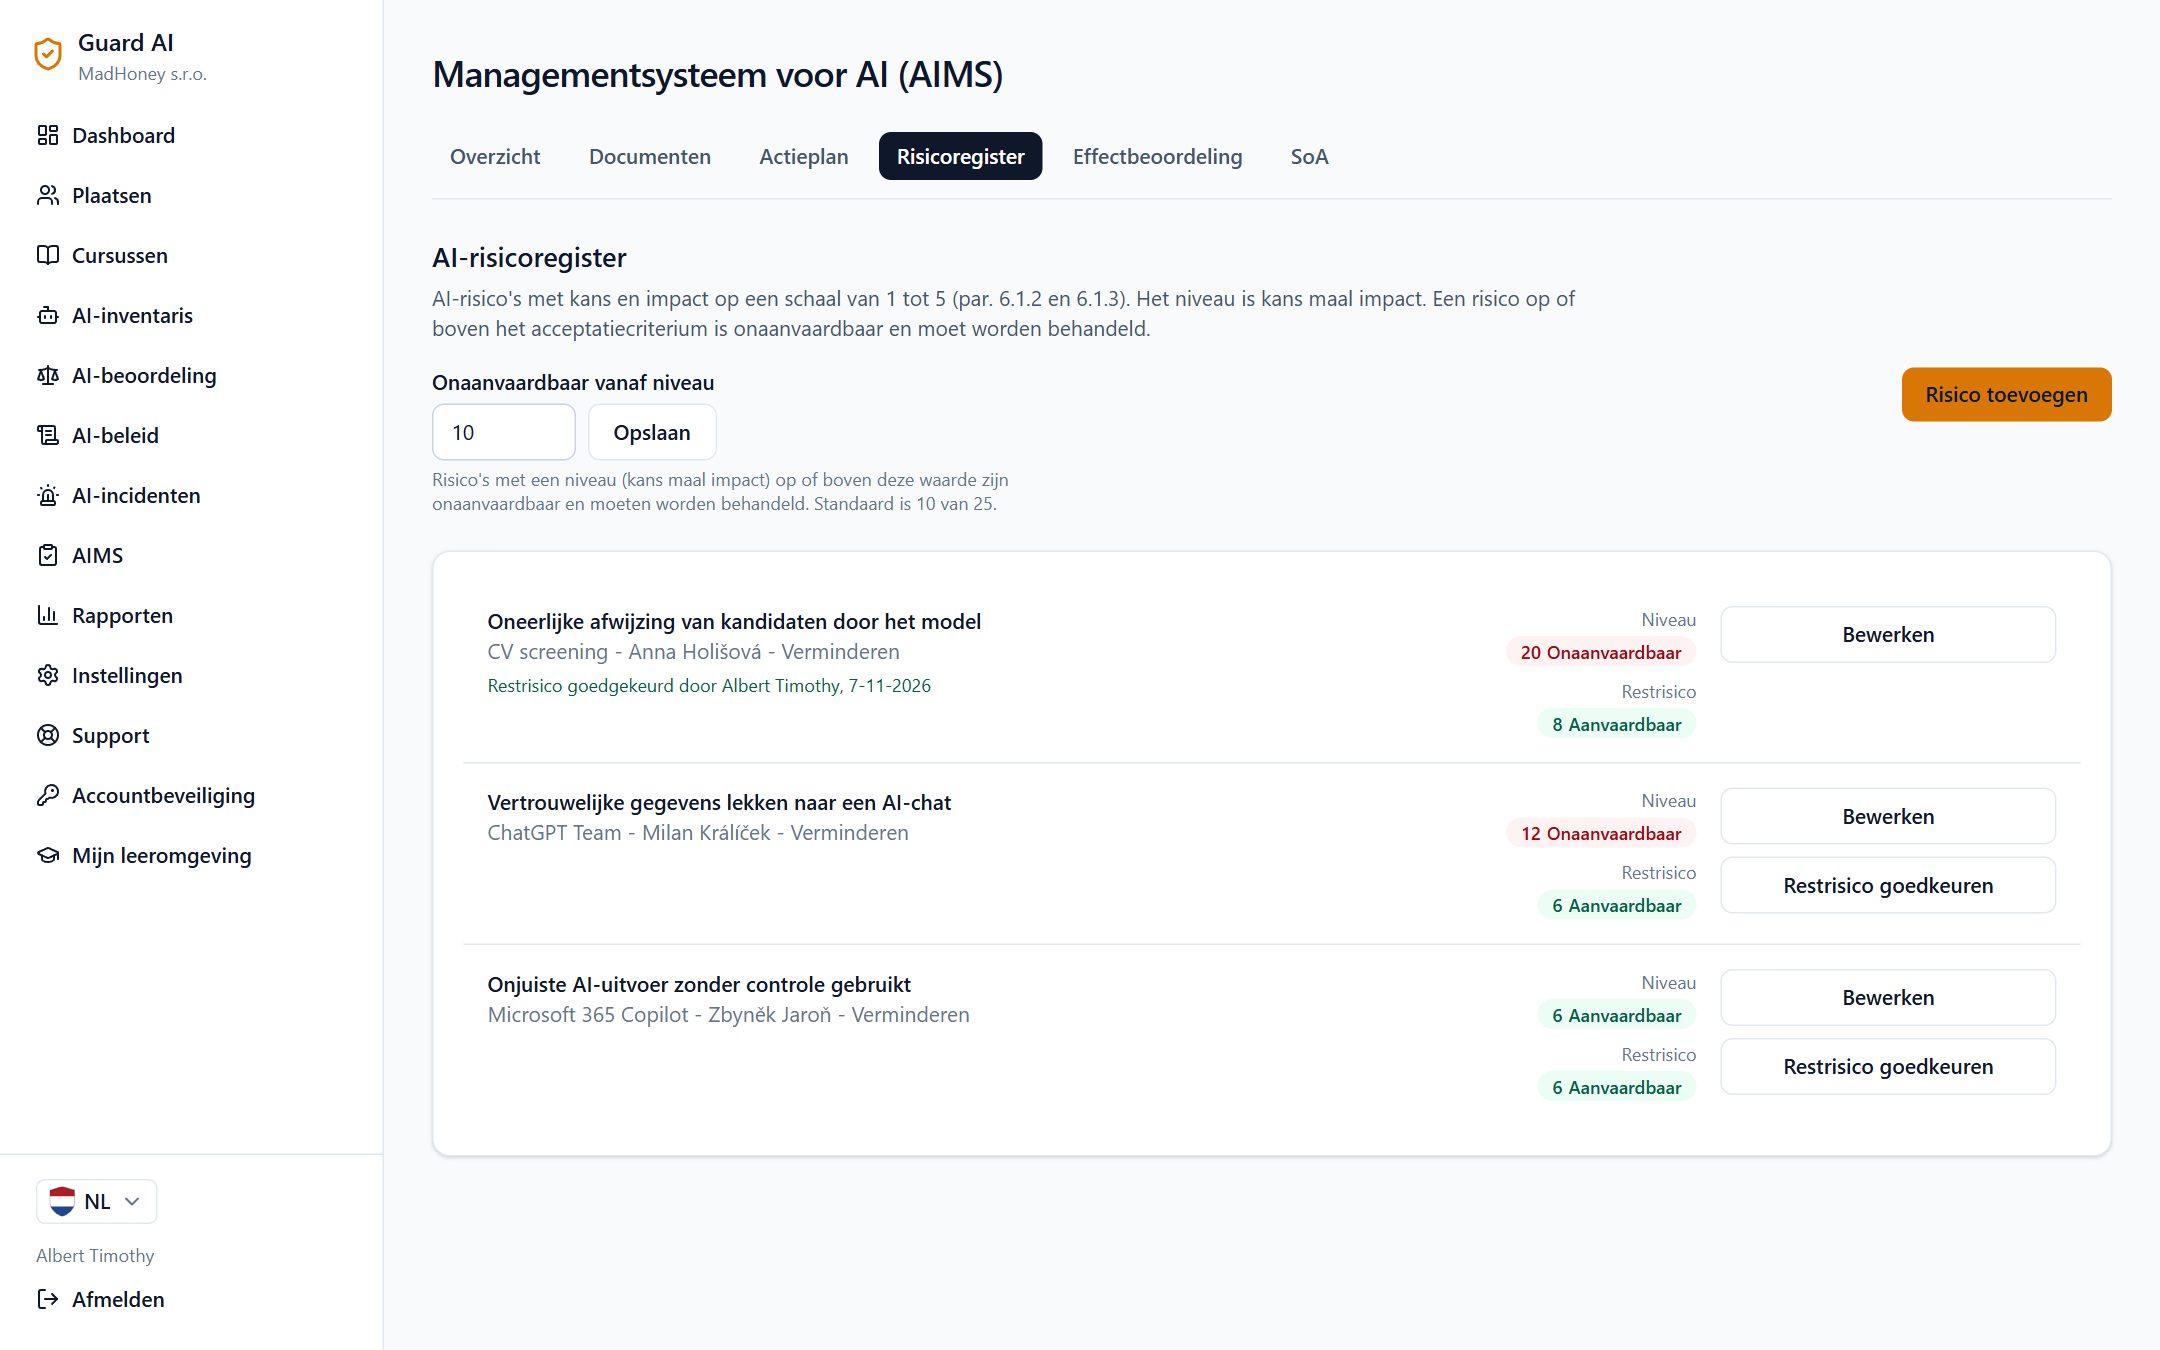
  • Onaanvaardbare risico's zijn gemarkeerd en staan bovenaan
  • Koppel een risico aan een actie in het plan
  • Verklaring van toepasselijkheid (SoA) voor de 38 maatregelen uit bijlage A, afdrukken en CSV voor de auditor
AI-risicoregister met niveau en restrisico

Verklaring van toepasselijkheid (SoA)

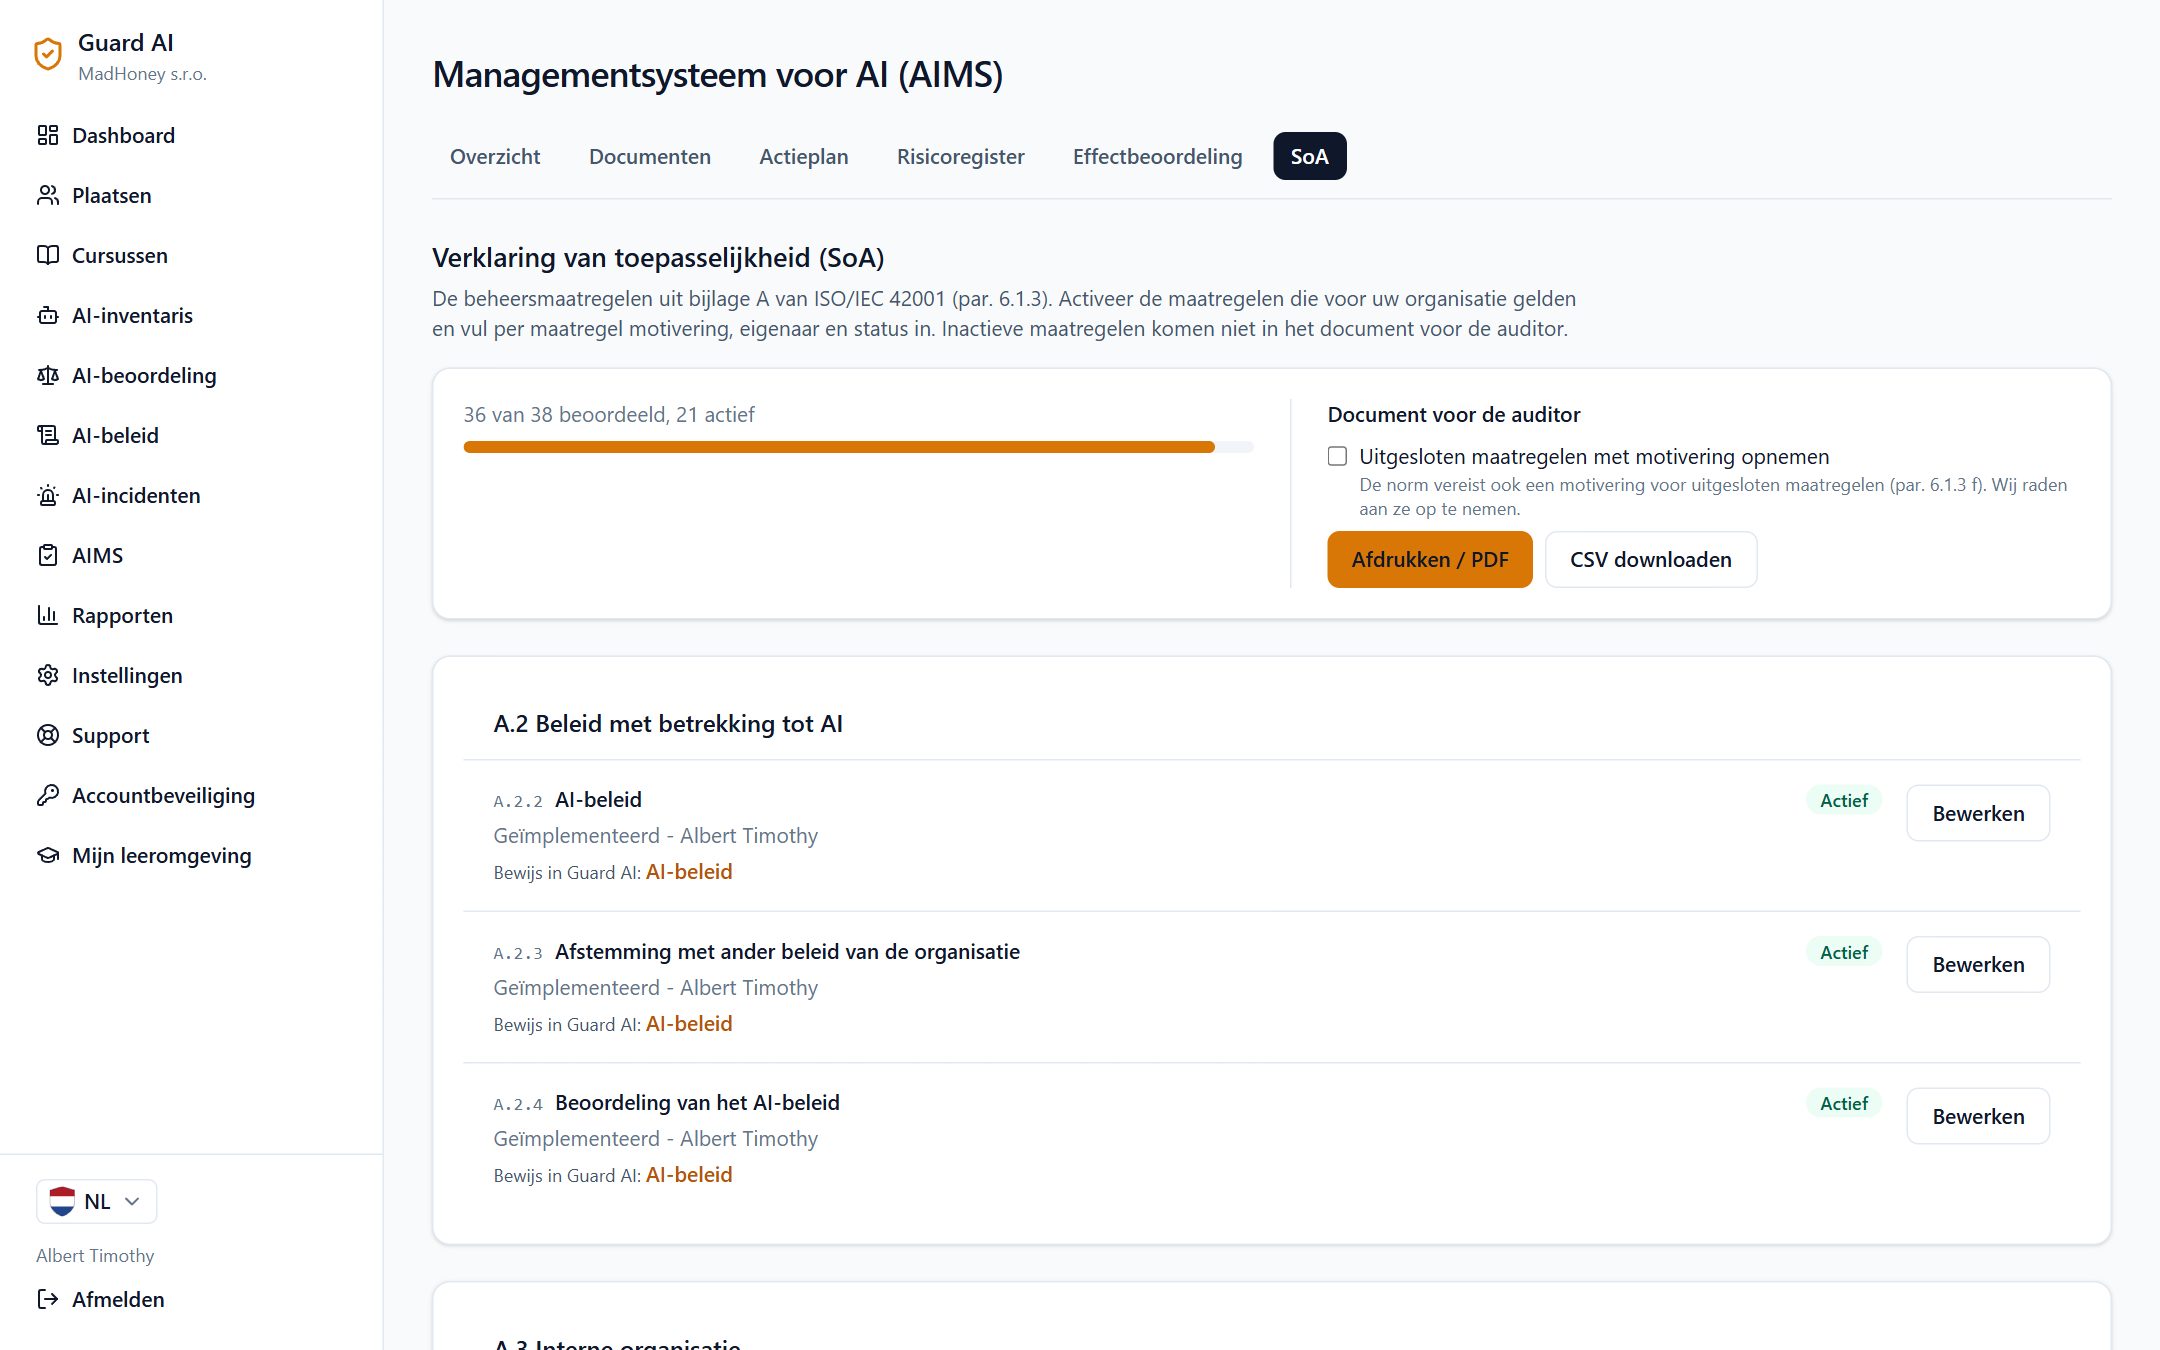
Alle 38 maatregelen uit bijlage A van ISO/IEC 42001. U activeert de maatregelen die gelden en vult motivering, eigenaar en status in. Waar Guard AI al bewijs heeft, verwijst de maatregel ernaar.

  • In elk abonnement
  • Document voor de auditor om af te drukken, als PDF of CSV
  • Uitgesloten maatregelen met motivering op verzoek
Verklaring van toepasselijkheid met de maatregelen uit bijlage A

Wat de auditor krijgt

  • De verklaring van toepasselijkheid met de actieve maatregelen en op verzoek de uitgesloten met motivering
  • AIMS-documenten met versie, naam van de goedkeurder, datum en SHA-256-vingerafdruk
  • Het risicoregister met goedgekeurde restrisico's en de effectbeoordelingen
  • Apart: het auditbewijspakket als PDF met training, beleid, inventaris en incidenten, controleerbaar op guard-ai.eu/verify

In elk abonnement

  • Checklist voor AIMS-gereedheid
  • Rollen en verantwoordelijkheden met contactpersonen
  • Documenten met goedkeuring
  • Actieplan met herinneringen
  • Incidenten melden, ook anoniem
  • AI-risicoregister met acceptatiecriterium
  • Effectbeoordeling van AI-systemen
  • Verklaring van toepasselijkheid met document voor de auditor
Prijzen bekijken

Veelgestelde vragen over het AIMS

Is dit een ISO/IEC 42001-certificering?
Nee. Guard AI helpt u een AIMS voor te bereiden, bij te houden en aan te tonen. Het certificaat wordt na een eigen audit afgegeven door een certificerende instelling.
Moeten we gecertificeerd zijn om het AIMS in Guard AI te gebruiken?
Nee. U kunt een AIMS ook zonder certificering bijhouden als intern managementsysteem voor AI. Kiest u later voor certificering, dan is het materiaal er al.
We gebruiken AI alleen, we ontwikkelen het niet. Is dit voor ons?
Ja. In de verklaring van toepasselijkheid sluit u de ontwikkelingsgerichte maatregelen met motivering uit. De rest, dus regels, mensen, leveranciers, risico's en incidenten, geldt ook voor organisaties die AI alleen gebruiken.
Waar worden onze documenten opgeslagen?
U voegt documenten toe als link naar uw eigen opslag, bijvoorbeeld SharePoint of Google Drive, of als korte tekst. Wij slaan geen bestanden op.
Voldoe eraan voordat iemand anders het controleert

Kies de grootte van uw team en begin vandaag.

Naar de prijzen