Guard AI

AIMS βάσει ISO/IEC 42001

ISO/IEC 42001 χωρίς φακέλους με υπολογιστικά φύλλα και e-mail

Το Guard AI συνδέει την εκπαίδευση γραμματισμού στην ΤΝ με όσα χρειάζεται μια εταιρεία για να διαχειρίζεται την ΤΝ: ποιος είναι υπεύθυνος για τι, ποιους κινδύνους ΤΝ φέρει, ποια μέτρα λαμβάνει και πώς το αποδεικνύει στον ελεγκτή. Όλα συνδέονται, τίποτα δεν τηρείται δύο φορές.

Το AIMS είναι σύστημα διαχείρισης ΤΝ βάσει ISO/IEC 42001. Η SoA (δήλωση εφαρμοσιμότητας) απαριθμεί τα 38 μέτρα του παραρτήματος A του προτύπου και καταγράφει ποια σας αφορούν και γιατί.

Το Guard AI βοηθά στην προετοιμασία και την τεκμηρίωση ενός AIMS· δεν είναι πιστοποίηση.

Λίστα ελέγχου AIMS κατά ISO/IEC 42001 στη διαχείριση

Τι προσφέρει ένα AIMS στην εταιρεία σας

Εμπιστοσύνη πελατών και συνεργατών

Αποδεικνύετε ότι χρησιμοποιείτε την ΤΝ ελεγχόμενα: με κανόνες, υπευθύνους και αξιολογημένους κινδύνους. Χρήσιμο σε διαγωνισμούς και ερωτηματολόγια προμηθευτών.

Έτοιμοι για έλεγχο

Η δομή είναι οργανωμένη κατά τις ενότητες 4 έως 10 και το παράρτημα A του προτύπου. Ο ελεγκτής λαμβάνει σαφές υλικό αντί για φάκελο με e-mail.

Ένα σύστημα αντί για υπολογιστικά φύλλα

Μητρώο κινδύνων, σχέδιο ενεργειών, έγγραφα και εγκρίσεις βρίσκονται σε ένα σημείο και παραπέμπουν μεταξύ τους. Η SoA οδηγεί απευθείας στην πολιτική, στο μητρώο, στις εκπαιδεύσεις και στα περιστατικά του Guard AI.

Βασίζεται στην εκπαίδευση

Τα αρχεία εκπαίδευσης, οι αποδοχές της πολιτικής και οι αναφορές περιστατικών που ήδη τηρείτε στο Guard AI χρησιμεύουν απευθείας ως τεκμήρια για το AIMS.

Πώς συνδέονται όλα

Κάθε βήμα αξιοποιεί το αποτέλεσμα του προηγούμενου. Στο τέλος έχετε το υλικό για τον ελεγκτή. Οι αριθμοί είναι ενότητες του ISO/IEC 42001.

  1. 15.3

    Ρόλοι και αρμοδιότητες

    Ορίζετε υπεύθυνο AIMS και υπευθύνους για κινδύνους, επιπτώσεις, προμηθευτές και άλλους τομείς. Οι εργαζόμενοι τους βλέπουν ως πρόσωπα επικοινωνίας.

  2. 24.3, A.10

    Μητρώο ΤΝ και προμηθευτές

    Καταγράφετε τα εργαλεία ΤΝ και αξιολογείτε τους προμηθευτές τους. Οι κίνδυνοι και οι ενέργειες παραπέμπουν σε αυτά τα εργαλεία.

  3. 36.1.2, 6.1.3

    Μητρώο κινδύνων

    Κίνδυνοι με πιθανότητα και επίπτωση, δικό σας κριτήριο αποδοχής και έγκριση του υπολειπόμενου κινδύνου από τη διοίκηση.

  4. 46.1.4, 8.4

    Εκτίμηση επιπτώσεων

    Πώς ένα σύστημα ΤΝ επηρεάζει ανθρώπους και κοινωνία, σε δέκα τομείς από τα δικαιώματα έως το περιβάλλον.

  5. 56.1.3

    Δήλωση εφαρμοσιμότητας

    Τα 38 μέτρα του παραρτήματος A. Ενεργοποιείτε όσα σας αφορούν, με αιτιολόγηση, υπεύθυνο και σύνδεσμο σε τεκμήρια στο Guard AI.

  6. 66.1.1

    Σχέδιο ενεργειών

    Εργασίες με προθεσμίες και υπευθύνους, υπενθυμίσεις με e-mail και αξιολόγηση αποτελεσματικότητας. Εξαγωγή σε ημερολόγιο.

  7. 77.5

    Έγγραφα με έγκριση

    Οι 16 τεκμηριωμένες πληροφορίες που απαιτεί το πρότυπο. Όσες ήδη καταγράφει το Guard AI (όπως η πολιτική ΤΝ) σημειώνονται αυτόματα ως ολοκληρωμένες· τις υπόλοιπες προσθέτετε ως σύνδεσμο ή κείμενο και τις εγκρίνει ο υπεύθυνος.

  8. 89.1

    Υλικό για τον ελεγκτή

    Η SoA για εκτύπωση ή σε CSV, έγγραφα με αποτύπωμα SHA-256 και ο φάκελος αποδεικτικών ελέγχου σε PDF.

Συνεχώς και αυτόματα

Εκπαίδευση και ευαισθητοποίηση

Τα μαθήματα ανά ρόλο, οι αποδοχές της πολιτικής ΤΝ και τα πιστοποιητικά τεκμηριώνουν επάρκεια και ευαισθητοποίηση.

Περιστατικά και μη συμμορφώσεις

Οι αναφορές περιστατικών ΤΝ, και οι ανώνυμες, με αξιολόγηση και μέτρο αποτελούν το αρχείο μη συμμορφώσεων.

Λίστα ελέγχου

Η επισκόπηση ετοιμότητας AIMS δείχνει τι έχει γίνει και τι λείπει ακόμη.

Πώς φαίνεται στην εφαρμογή

Οθόνες από τη διαχείριση του Guard AI με μια φανταστική εταιρεία.

Σύστημα διαχείρισης ΤΝ (AIMS)

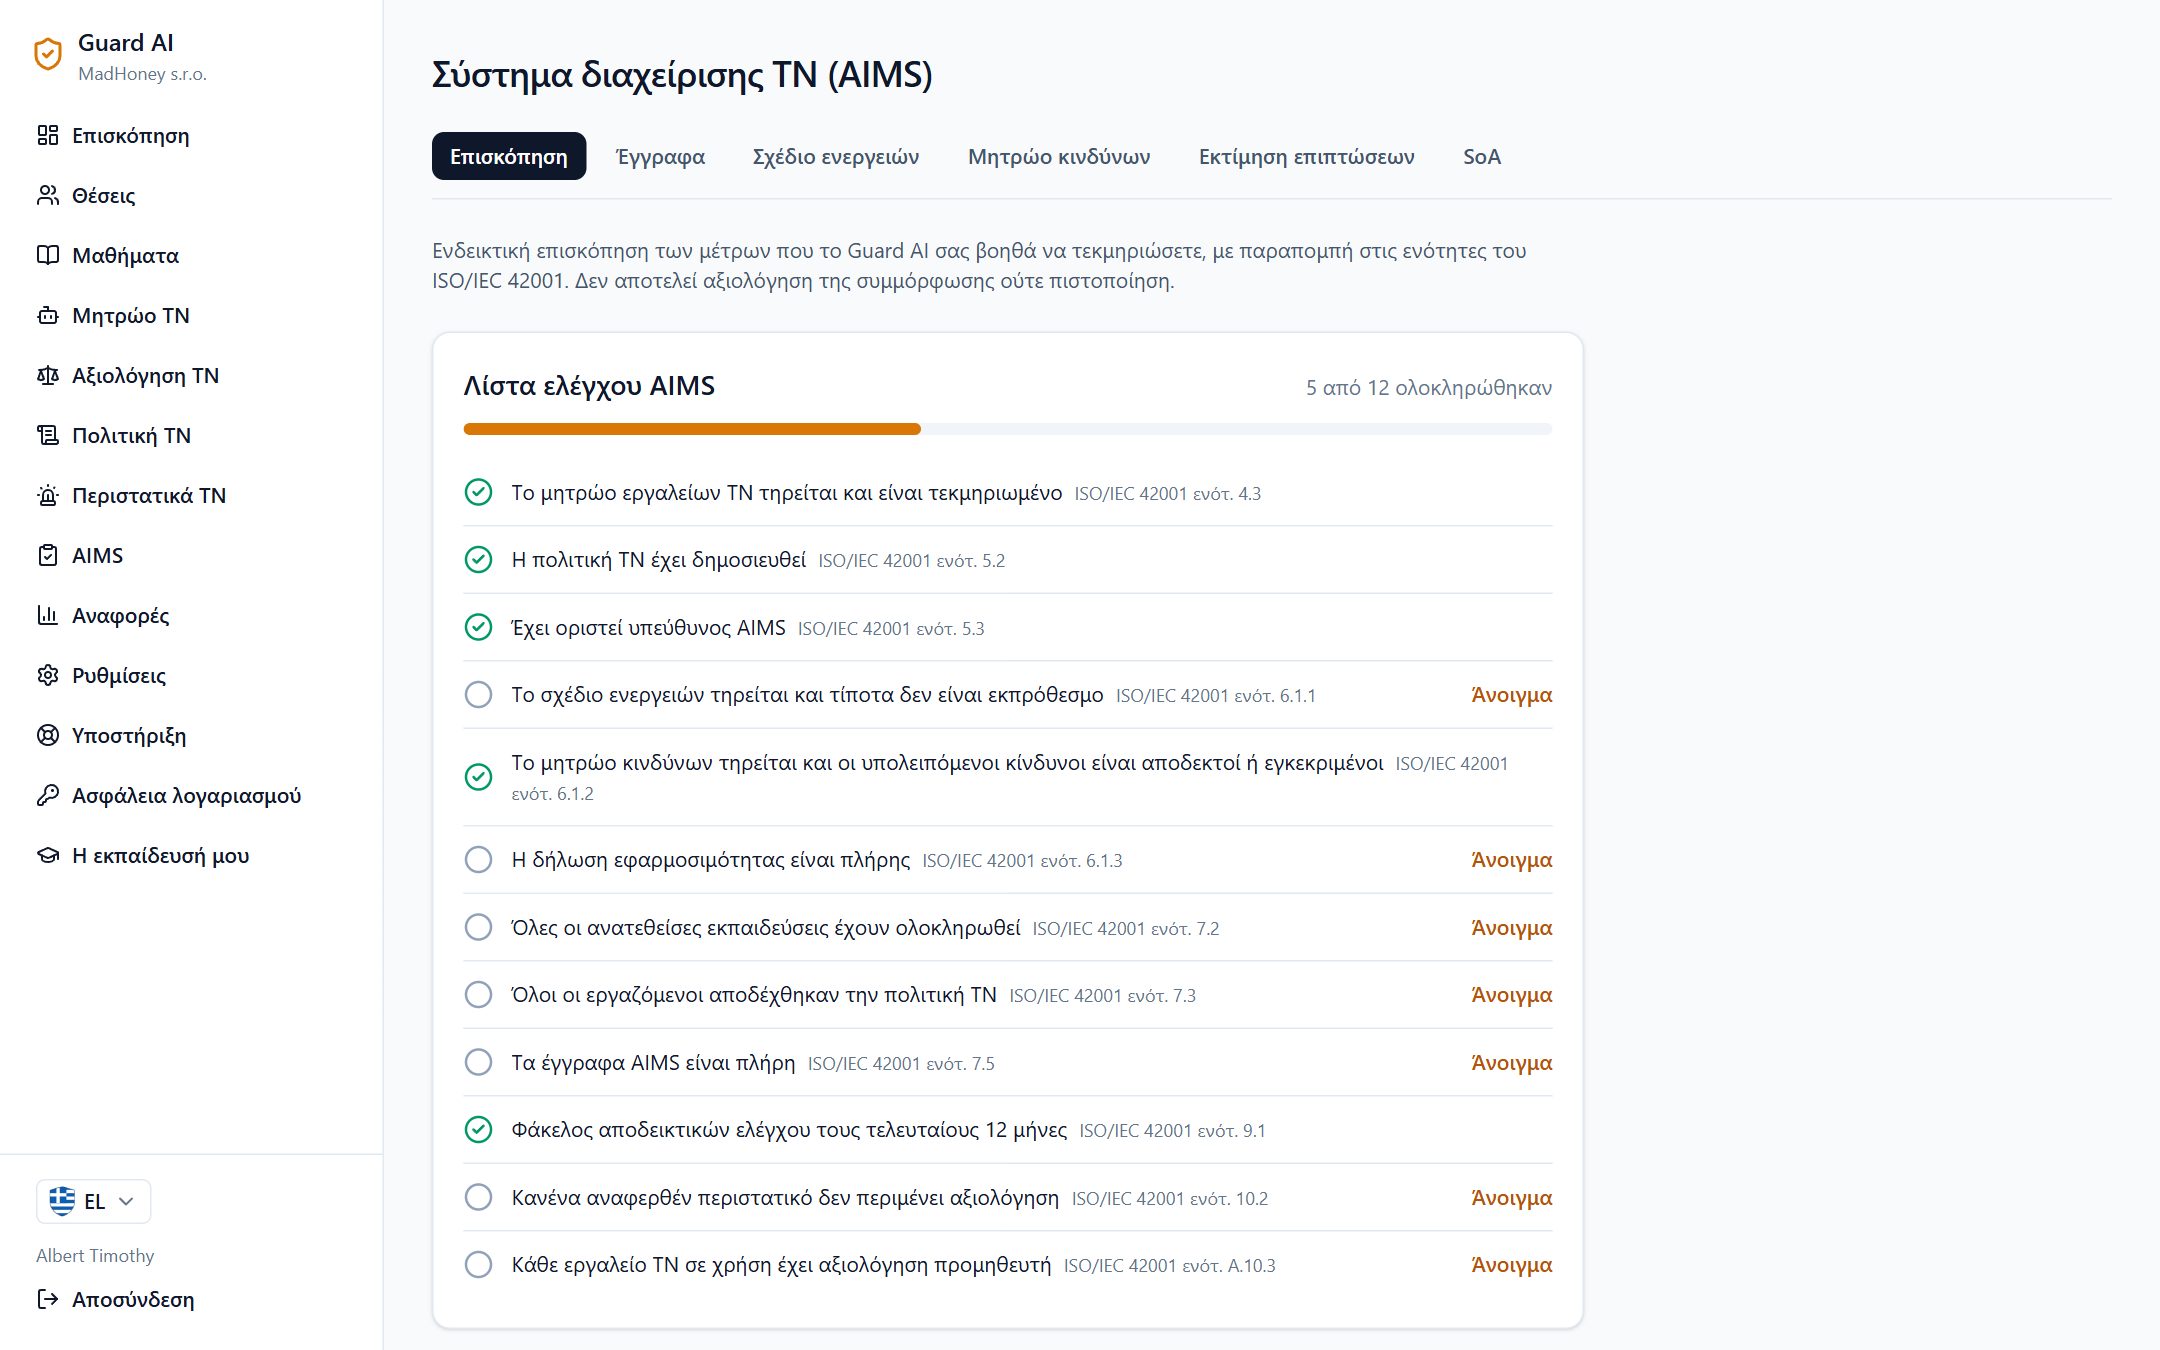
Μια λίστα ελέγχου ISO/IEC 42001 που υπολογίζεται από όσα ήδη τηρείτε στο Guard AI: μητρώο, πολιτική, αξιολογήσεις προμηθευτών, εκπαιδεύσεις και περιστατικά. Βλέπετε αμέσως τι λείπει ακόμη.

  • Σε όλα τα πακέτα
  • Ρόλοι και αρμοδιότητες κατά την ενότητα 5.3 με πρόσωπα επικοινωνίας για τους εργαζόμενους
  • Βοηθά στην προετοιμασία, δεν αποτελεί πιστοποίηση
Λίστα ελέγχου AIMS κατά ISO/IEC 42001 στη διαχείριση

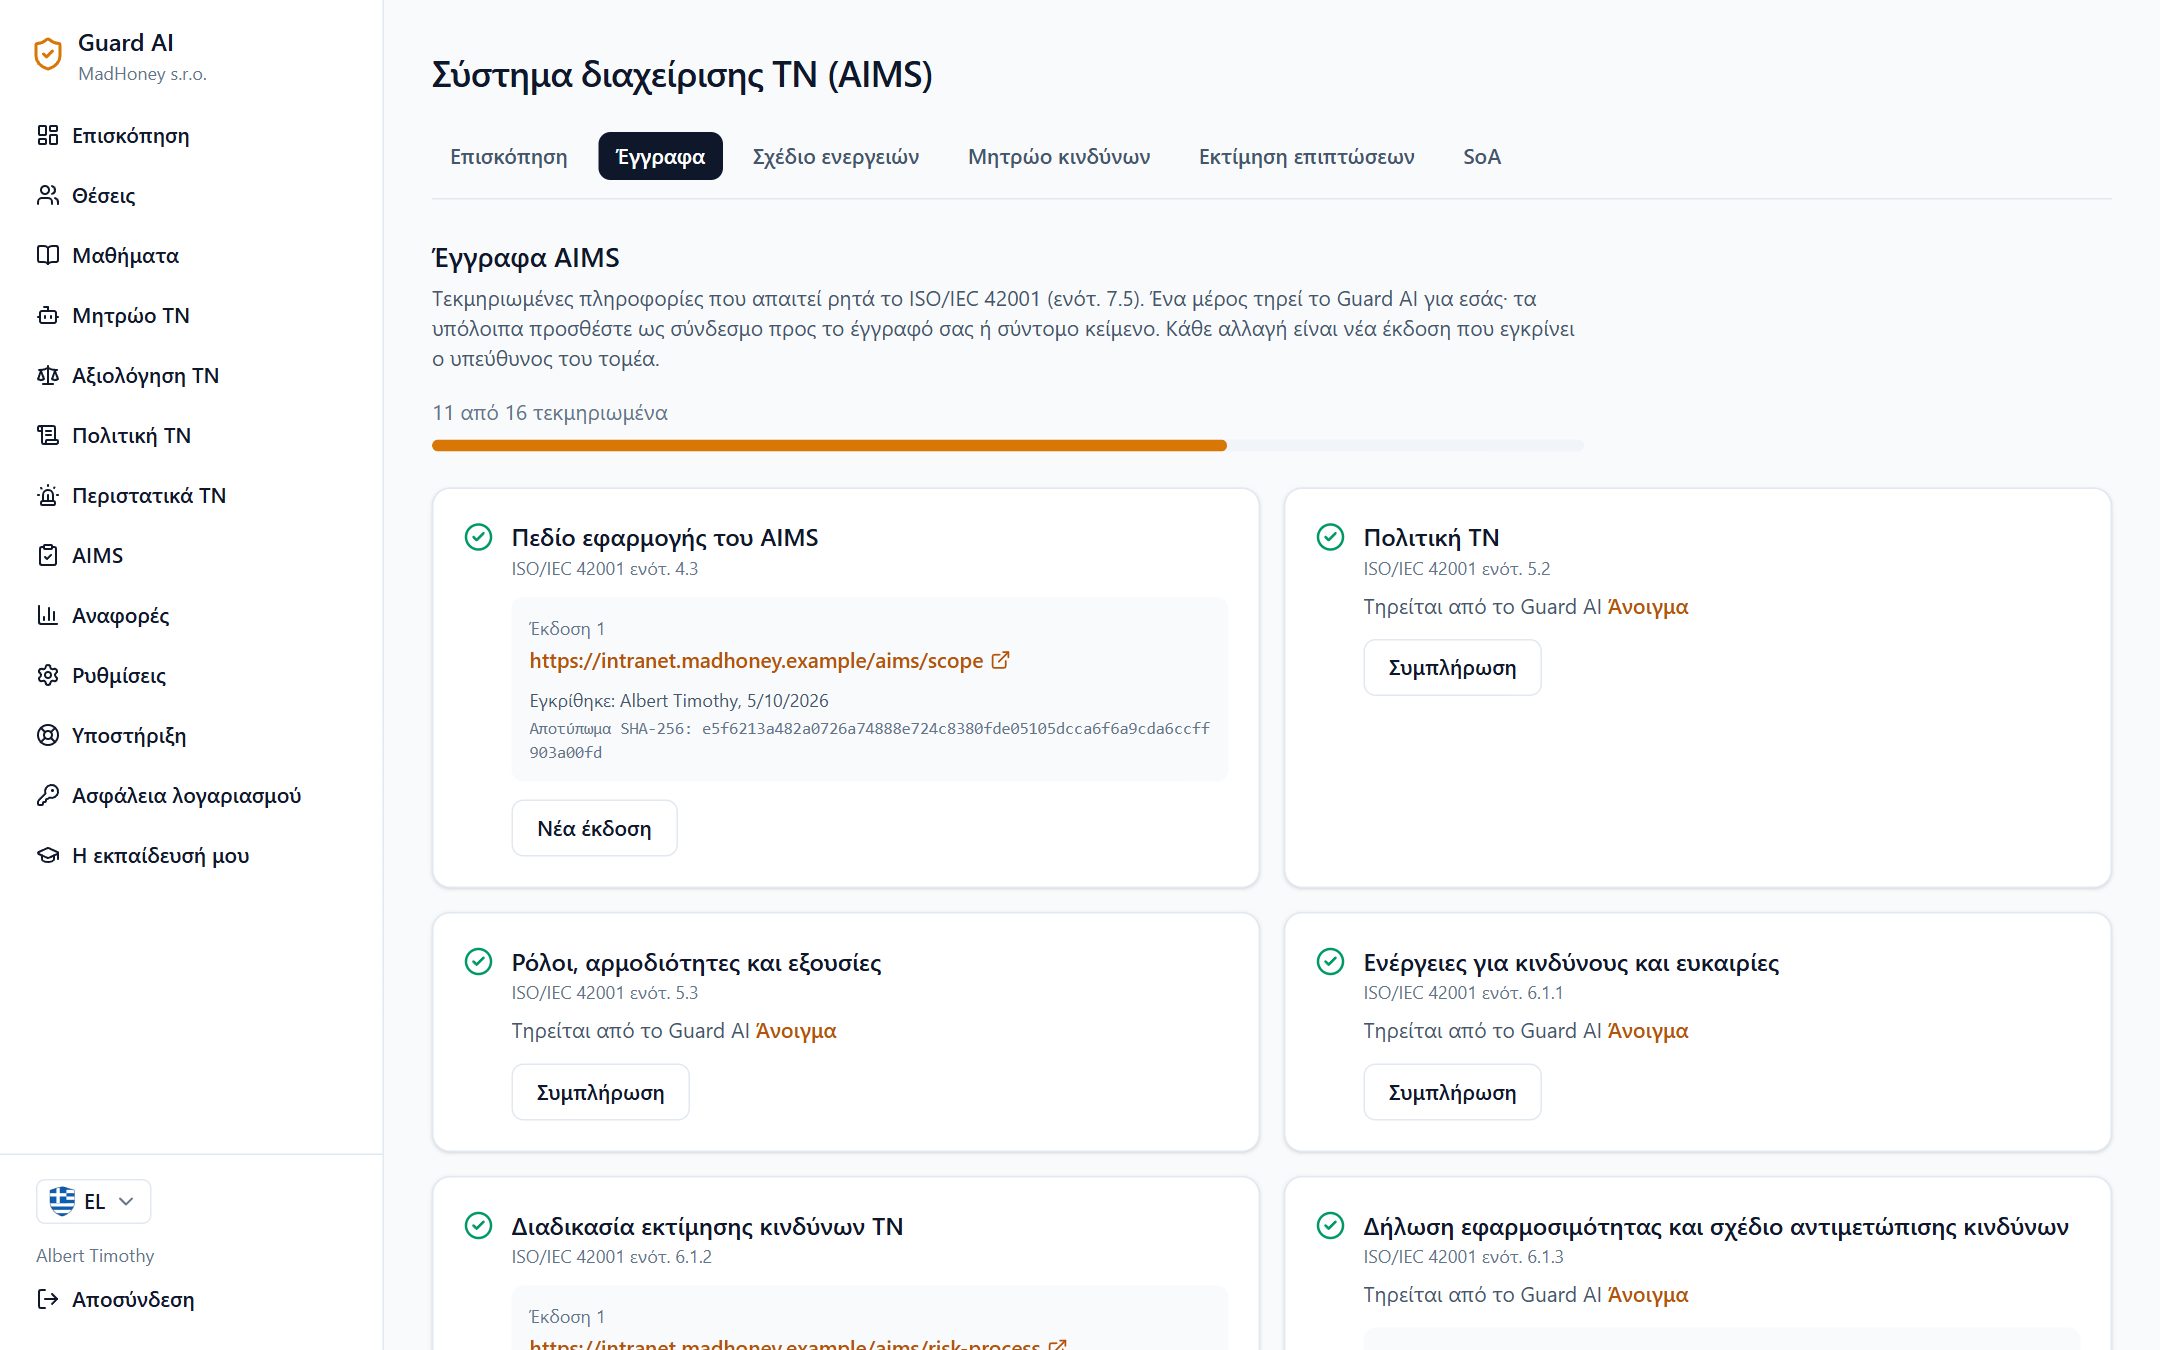
Έγγραφα AIMS με έγκριση

Δεκαέξι τεκμηριωμένες πληροφορίες που απαιτεί το πρότυπο. Το Guard AI συμπληρώνει όσα ήδη καταγράφει· τα υπόλοιπα τα προσθέτετε ως σύνδεσμο ή κείμενο. Κάθε έκδοση εγκρίνεται από τον υπεύθυνο, με χρόνο και αποτύπωμα SHA-256.

  • Σε όλα τα πακέτα
  • Εγκρίνουν και εργαζόμενοι με ρόλο AIMS, όχι μόνο διαχειριστές
  • Σχέδιο ενεργειών με υπενθυμίσεις και εξαγωγή σε ημερολόγιο
Έγγραφα AIMS με εκδόσεις και έγκριση

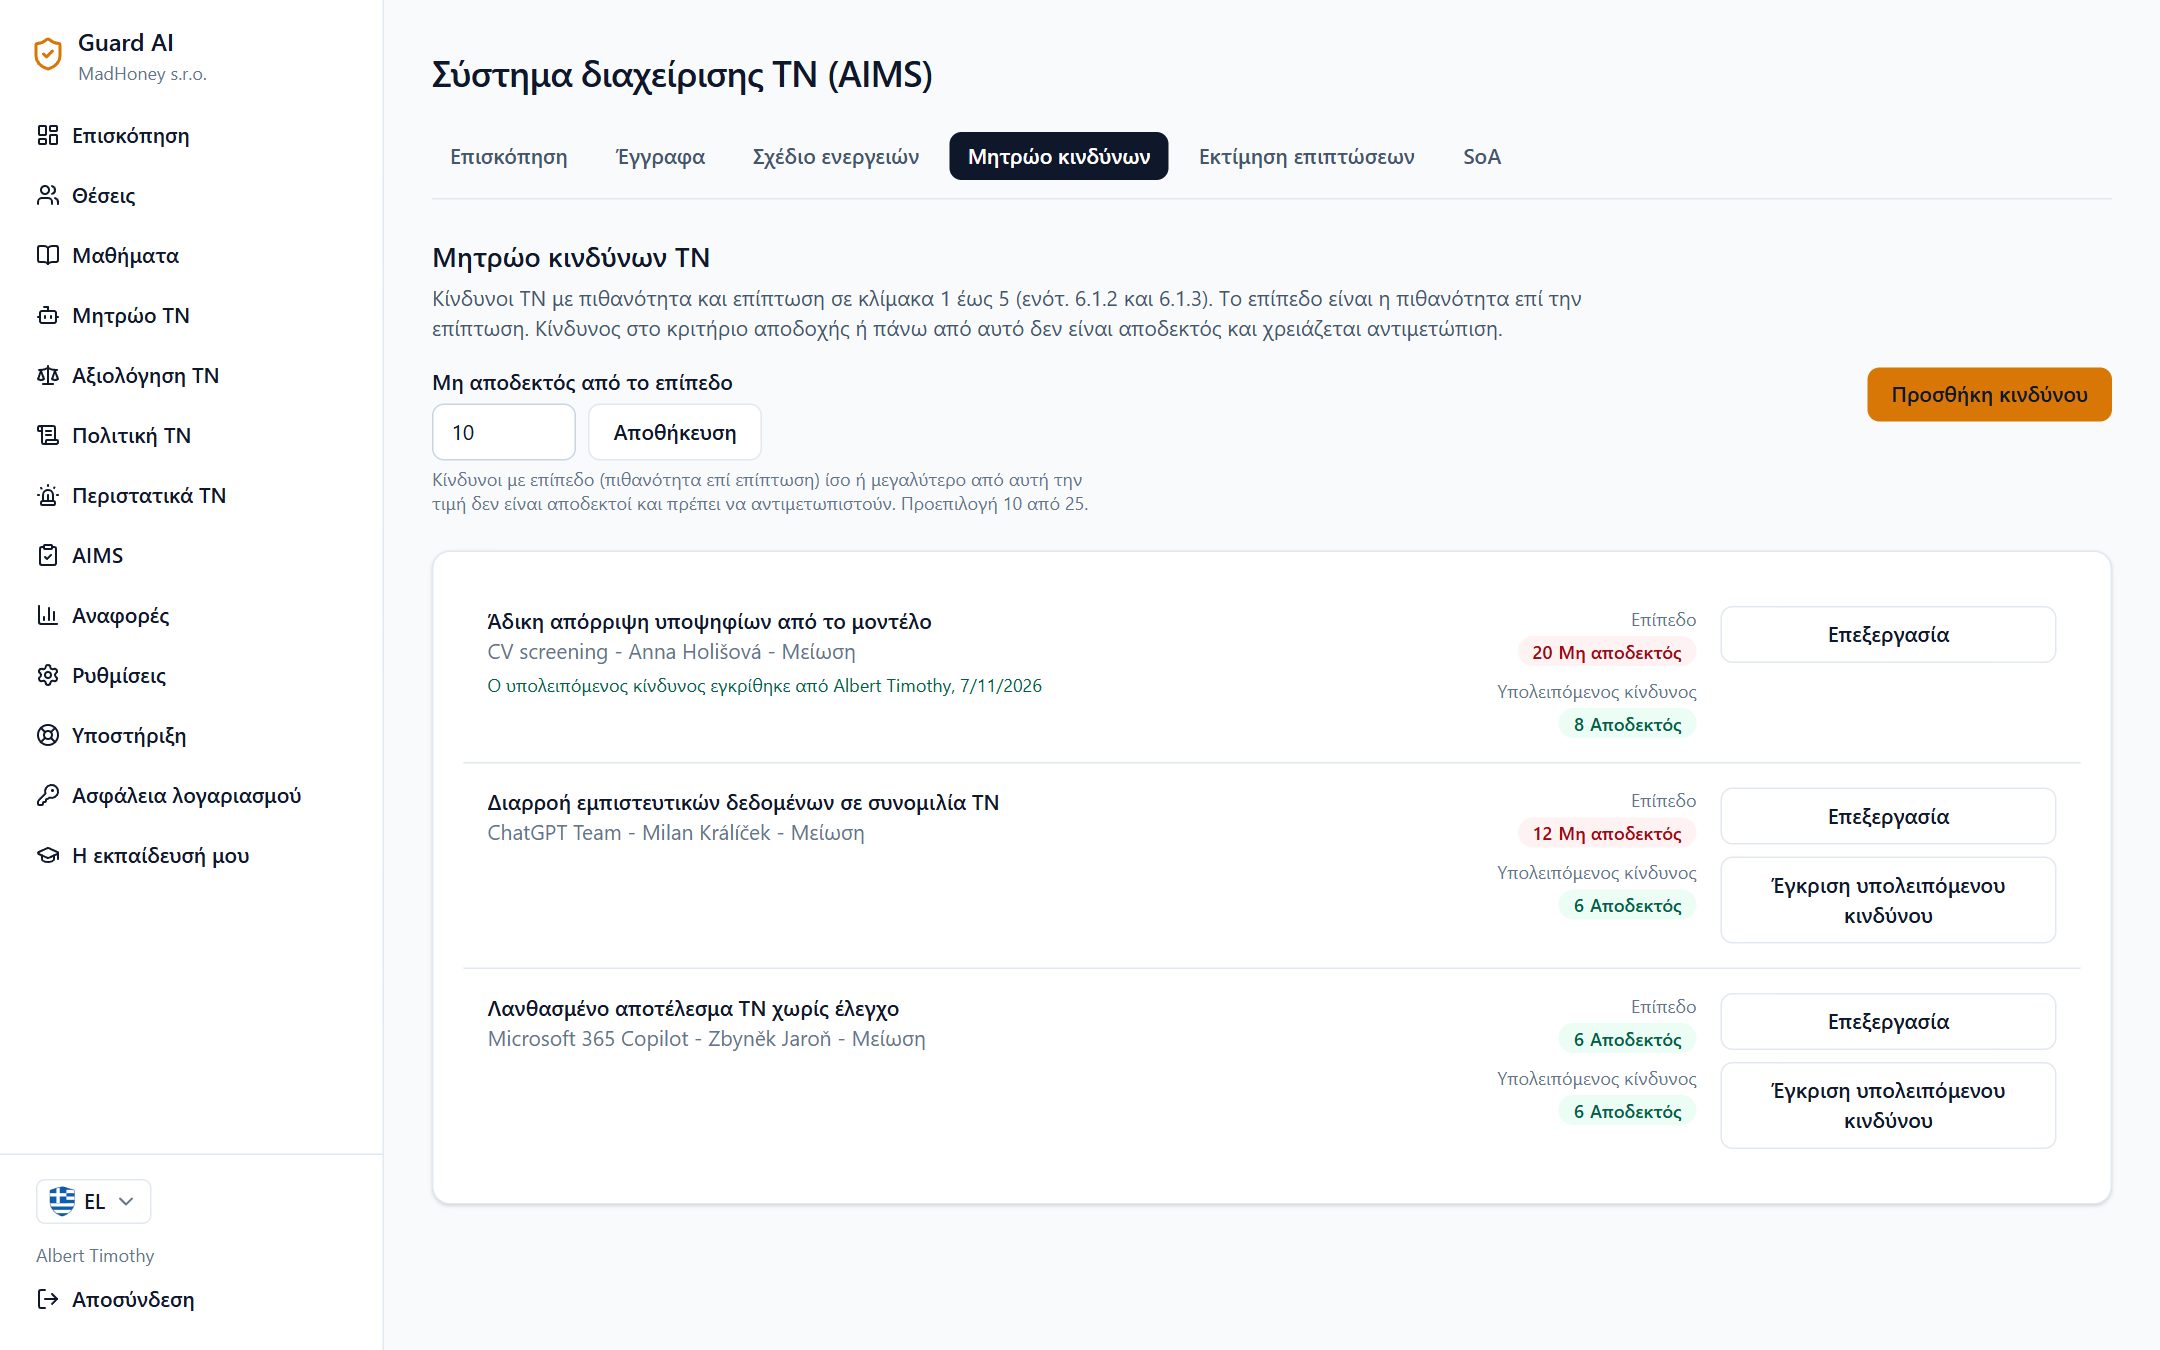
Μητρώο κινδύνων και εκτίμηση επιπτώσεων

Κίνδυνοι ΤΝ με πιθανότητα και επίπτωση, δικό σας κριτήριο αποδοχής και έγκριση του υπολειπόμενου κινδύνου. Επιπλέον εκτίμηση επιπτώσεων των συστημάτων ΤΝ σε ανθρώπους και κοινωνία.

  • Σε όλα τα πακέτα
  • Οι μη αποδεκτοί κίνδυνοι επισημαίνονται και εμφανίζονται πρώτοι
  • Συνδέστε έναν κίνδυνο με ενέργεια του σχεδίου
  • Δήλωση εφαρμοσιμότητας (SoA) για τα 38 μέτρα του παραρτήματος A, εκτύπωση και CSV για τον ελεγκτή
Μητρώο κινδύνων ΤΝ με επίπεδο και υπολειπόμενο κίνδυνο

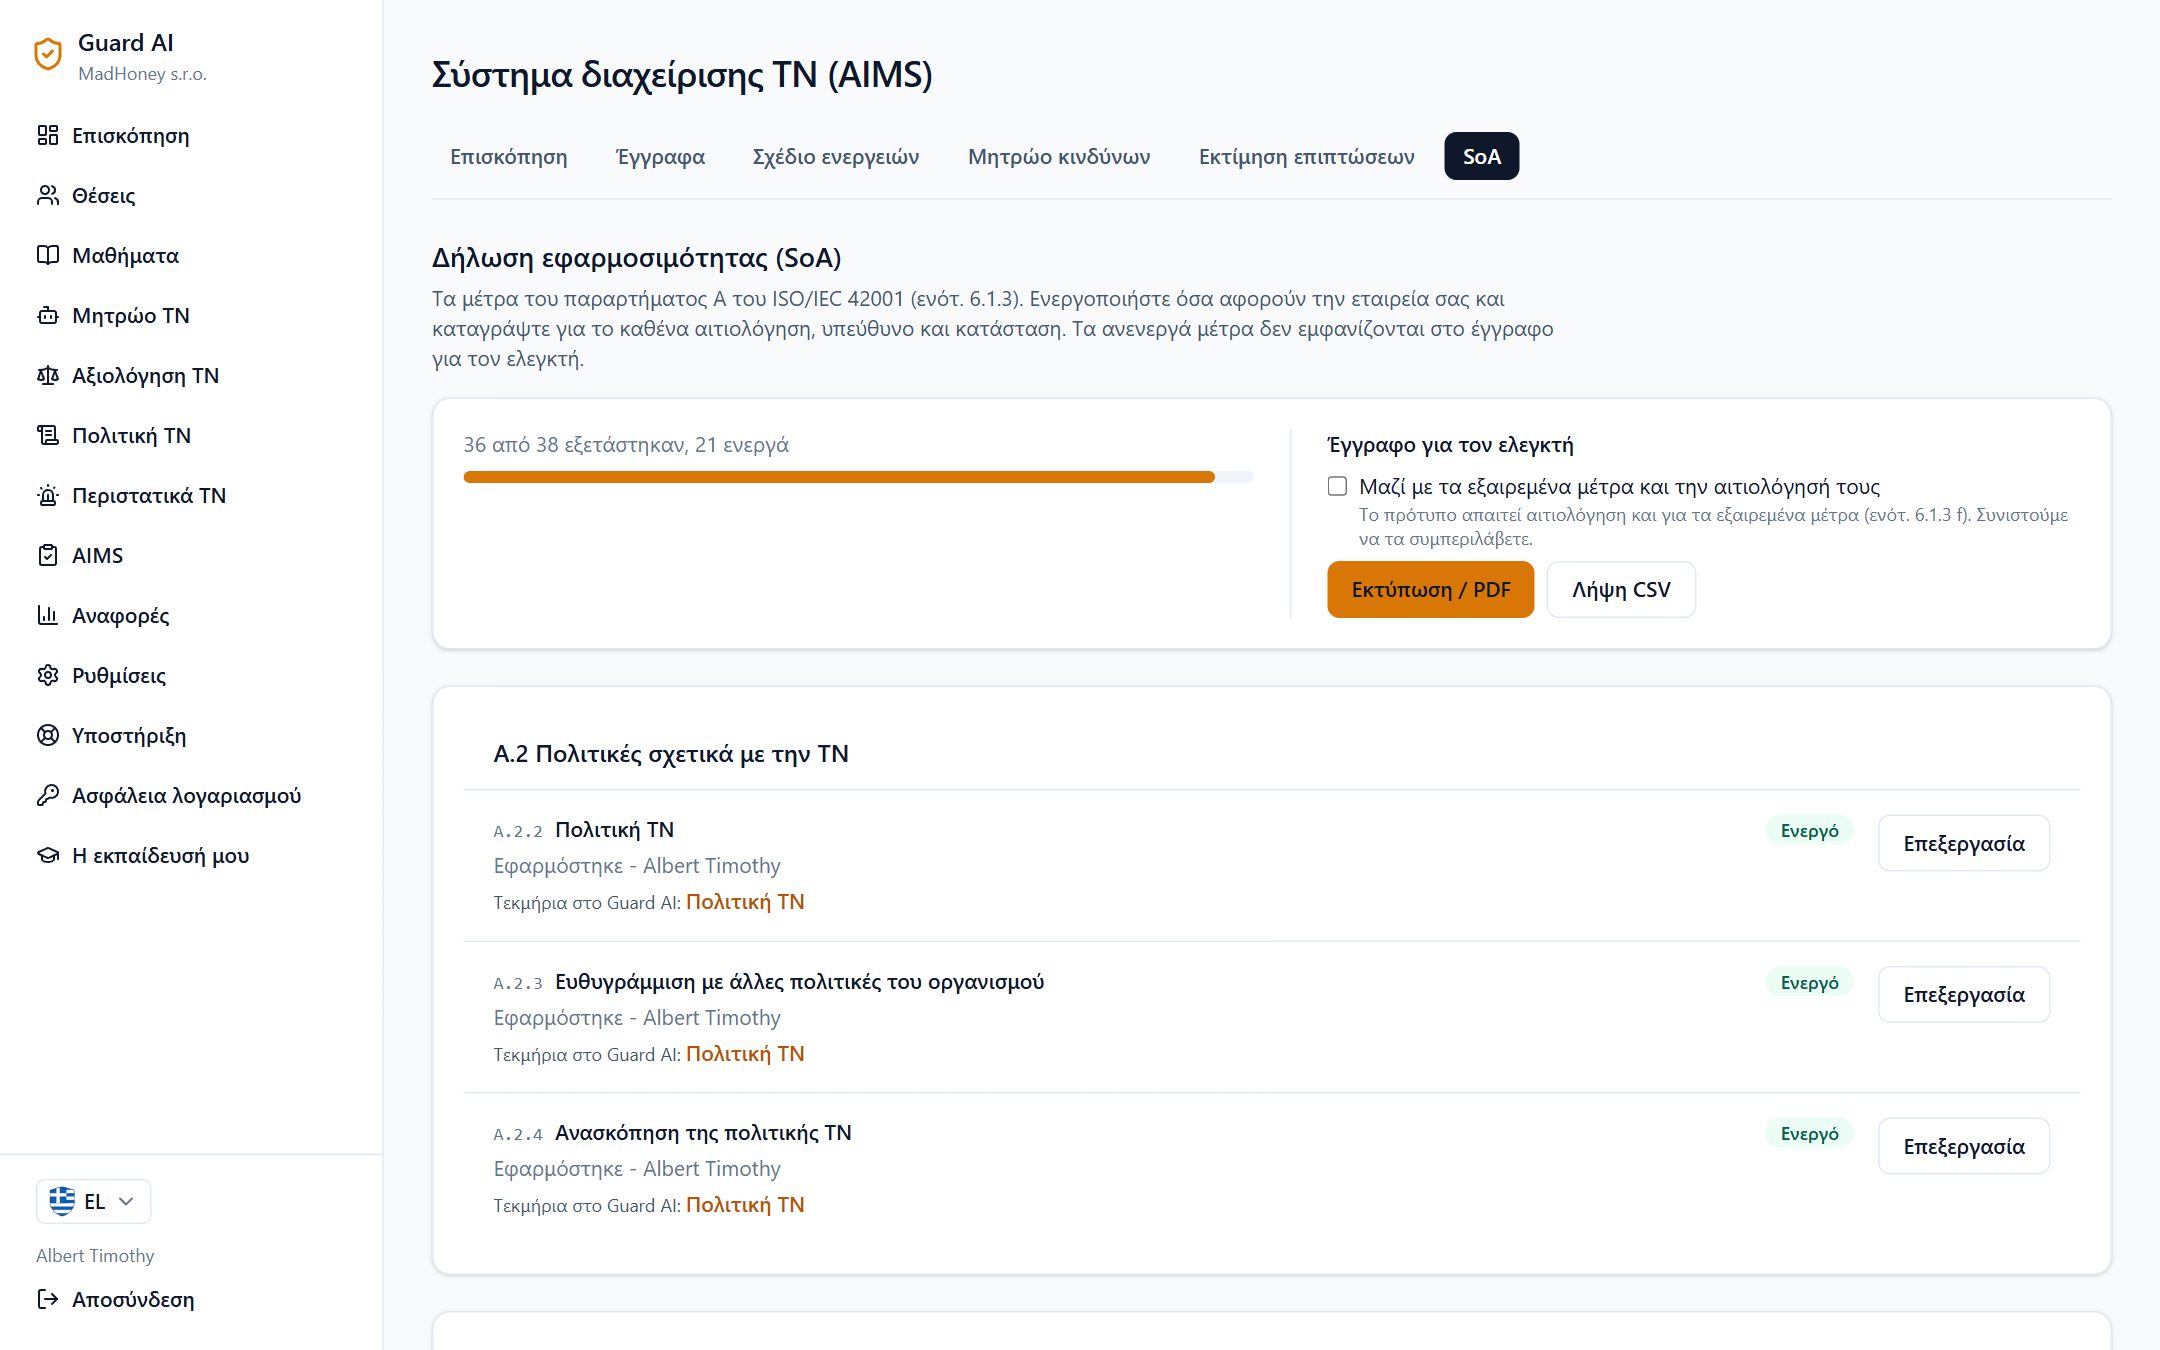
Δήλωση εφαρμοσιμότητας (SoA)

Και τα 38 μέτρα του παραρτήματος A του ISO/IEC 42001. Ενεργοποιείτε όσα σας αφορούν και προσθέτετε αιτιολόγηση, υπεύθυνο και κατάσταση. Όπου το Guard AI έχει ήδη τεκμήρια, το μέτρο παραπέμπει σε αυτά.

  • Σε όλα τα πακέτα
  • Έγγραφο για τον ελεγκτή για εκτύπωση, σε PDF ή CSV
  • Εξαιρεμένα μέτρα με αιτιολόγηση κατόπιν επιλογής
Δήλωση εφαρμοσιμότητας με τα μέτρα του παραρτήματος A

Τι λαμβάνει ο ελεγκτής

  • Τη δήλωση εφαρμοσιμότητας με τα ενεργά μέτρα και, κατόπιν επιλογής, τα εξαιρεμένα με την αιτιολόγησή τους
  • Έγγραφα AIMS με έκδοση, όνομα εγκρίνοντος, ημερομηνία και αποτύπωμα SHA-256
  • Το μητρώο κινδύνων με τους εγκεκριμένους υπολειπόμενους κινδύνους και τις εκτιμήσεις επιπτώσεων
  • Ξεχωριστά: ο φάκελος αποδεικτικών ελέγχου σε PDF με εκπαίδευση, πολιτική, μητρώο και περιστατικά, επαληθεύσιμος στο guard-ai.eu/verify

Σε όλα τα πακέτα

  • Λίστα ελέγχου ετοιμότητας AIMS
  • Ρόλοι και αρμοδιότητες με πρόσωπα επικοινωνίας
  • Έγγραφα με έγκριση
  • Σχέδιο ενεργειών με υπενθυμίσεις
  • Αναφορά περιστατικών, και ανώνυμα
  • Μητρώο κινδύνων ΤΝ με κριτήριο αποδοχής
  • Εκτίμηση επιπτώσεων συστημάτων ΤΝ
  • Δήλωση εφαρμοσιμότητας με έγγραφο για τον ελεγκτή
Δείτε τις τιμές

Συχνές ερωτήσεις για το AIMS

Είναι πιστοποίηση ISO/IEC 42001;
Όχι. Το Guard AI σας βοηθά να προετοιμάσετε, να τηρείτε και να τεκμηριώσετε ένα AIMS. Το πιστοποιητικό εκδίδεται από φορέα πιστοποίησης μετά από τον δικό του έλεγχο.
Πρέπει να είμαστε πιστοποιημένοι για να χρησιμοποιούμε το AIMS στο Guard AI;
Όχι. Μπορείτε να τηρείτε ένα AIMS ως εσωτερικό σύστημα διαχείρισης ΤΝ και χωρίς πιστοποίηση. Αν αποφασίσετε να πιστοποιηθείτε, το υλικό θα είναι ήδη έτοιμο.
Χρησιμοποιούμε ΤΝ αλλά δεν την αναπτύσσουμε. Μας αφορά;
Ναι. Στη δήλωση εφαρμοσιμότητας εξαιρείτε με αιτιολόγηση τα μέτρα που αφορούν την ανάπτυξη. Τα υπόλοιπα, δηλαδή κανόνες, άνθρωποι, προμηθευτές, κίνδυνοι και περιστατικά, αφορούν και εταιρείες που απλώς χρησιμοποιούν ΤΝ.
Πού αποθηκεύονται τα έγγραφά μας;
Προσθέτετε τα έγγραφα ως σύνδεσμο στον δικό σας χώρο αποθήκευσης, για παράδειγμα SharePoint ή Google Drive, ή ως σύντομο κείμενο. Δεν αποθηκεύουμε αρχεία.
Συμμορφωθείτε πριν σας ελέγξει κάποιος άλλος

Επιλέξτε το μέγεθος της ομάδας σας και ξεκινήστε σήμερα.

Μετάβαση στις τιμές