Guard AI

AIMS zgodnie z ISO/IEC 42001

ISO/IEC 42001 bez folderów arkuszy i e-maili

Guard AI łączy szkolenia z kompetencji w zakresie AI z tym, czego firma potrzebuje do zarządzania AI: kto za co odpowiada, jakie ryzyka AI ponosi, jakie działania wdraża i jak udowodni to audytorowi. Wszystko się łączy, więc niczego nie prowadzisz dwa razy.

AIMS to system zarządzania AI zgodny z normą ISO/IEC 42001. SoA (deklaracja stosowania) to lista 38 zabezpieczeń z załącznika A normy z informacją, które dotyczą Twojej firmy i dlaczego.

Guard AI pomaga przygotować i udokumentować AIMS; to nie jest certyfikacja.

Lista kontrolna AIMS według ISO/IEC 42001 w panelu administracyjnym

Co AIMS daje Twojej firmie

Zaufanie klientów i partnerów

Pokazujesz, że korzystasz z AI w sposób kontrolowany: z zasadami, osobami odpowiedzialnymi i ocenionymi ryzykami. Przydaje się w przetargach i ankietach dostawców.

Gotowość do audytu

Struktura jest uporządkowana według punktów 4 do 10 i załącznika A normy. Audytor dostaje przejrzyste materiały zamiast folderu e-maili.

Jeden system zamiast arkuszy

Rejestr ryzyk, plan działań, dokumenty i zatwierdzenia są w jednym miejscu i odwołują się do siebie. SoA prowadzi bezpośrednio do polityki, rejestru narzędzi, szkoleń i incydentów w Guard AI.

Opiera się na szkoleniach

Zapisy szkoleń, potwierdzenia polityki i zgłoszenia incydentów, które już prowadzisz w Guard AI, służą od razu jako dowody dla AIMS.

Jak to się łączy

Każdy krok korzysta z wyniku poprzedniego. Na końcu masz materiały do przedstawienia audytorowi. Numery to punkty normy ISO/IEC 42001.

  1. 15.3

    Role i odpowiedzialności

    Wyznaczasz kierownika AIMS i osoby odpowiedzialne za ryzyka, wpływ, dostawców i inne obszary. Pracownicy widzą je jako osoby kontaktowe.

  2. 24.3, A.10

    Rejestr narzędzi AI i dostawcy

    Ewidencjonujesz narzędzia AI i oceniasz ich dostawców. Ryzyka i działania odwołują się potem do tych narzędzi.

  3. 36.1.2, 6.1.3

    Rejestr ryzyk

    Ryzyka z prawdopodobieństwem i wpływem, własne kryterium akceptacji i zatwierdzanie ryzyka szczątkowego przez kierownictwo.

  4. 46.1.4, 8.4

    Ocena wpływu

    Jak system AI wpływa na ludzi i społeczeństwo, w dziesięciu obszarach od praw po środowisko.

  5. 56.1.3

    Deklaracja stosowania

    38 zabezpieczeń z załącznika A. Aktywujesz te, które Cię dotyczą, z uzasadnieniem, właścicielem i odnośnikiem do dowodów w Guard AI.

  6. 66.1.1

    Plan działań

    Zadania z terminami i właścicielami, przypomnienia e-mailem i ocena skuteczności. Eksport do kalendarza.

  7. 77.5

    Dokumentacja z zatwierdzaniem

    16 udokumentowanych informacji wymaganych przez normę. Te, które Guard AI już rejestruje (np. polityka AI), oznaczają się jako gotowe automatycznie; resztę dodajesz linkiem lub tekstem, a zatwierdza ją osoba odpowiedzialna.

  8. 89.1

    Materiały dla audytora

    SoA do druku lub w CSV, dokumenty z odciskiem SHA-256 i pakiet dowodów audytowych w PDF.

Na bieżąco i automatycznie

Szkolenia i świadomość

Kursy według roli, potwierdzenia polityki AI i certyfikaty są dowodami kompetencji i świadomości.

Incydenty i niezgodności

Zgłoszenia incydentów AI, także anonimowe, z oceną i działaniem tworzą zapis niezgodności.

Lista kontrolna

Przegląd gotowości AIMS pokazuje, co jest gotowe, a czego jeszcze brakuje.

Jak to wygląda w aplikacji

Ekrany z panelu administracyjnego Guard AI na przykładzie fikcyjnej firmy.

System zarządzania AI (AIMS)

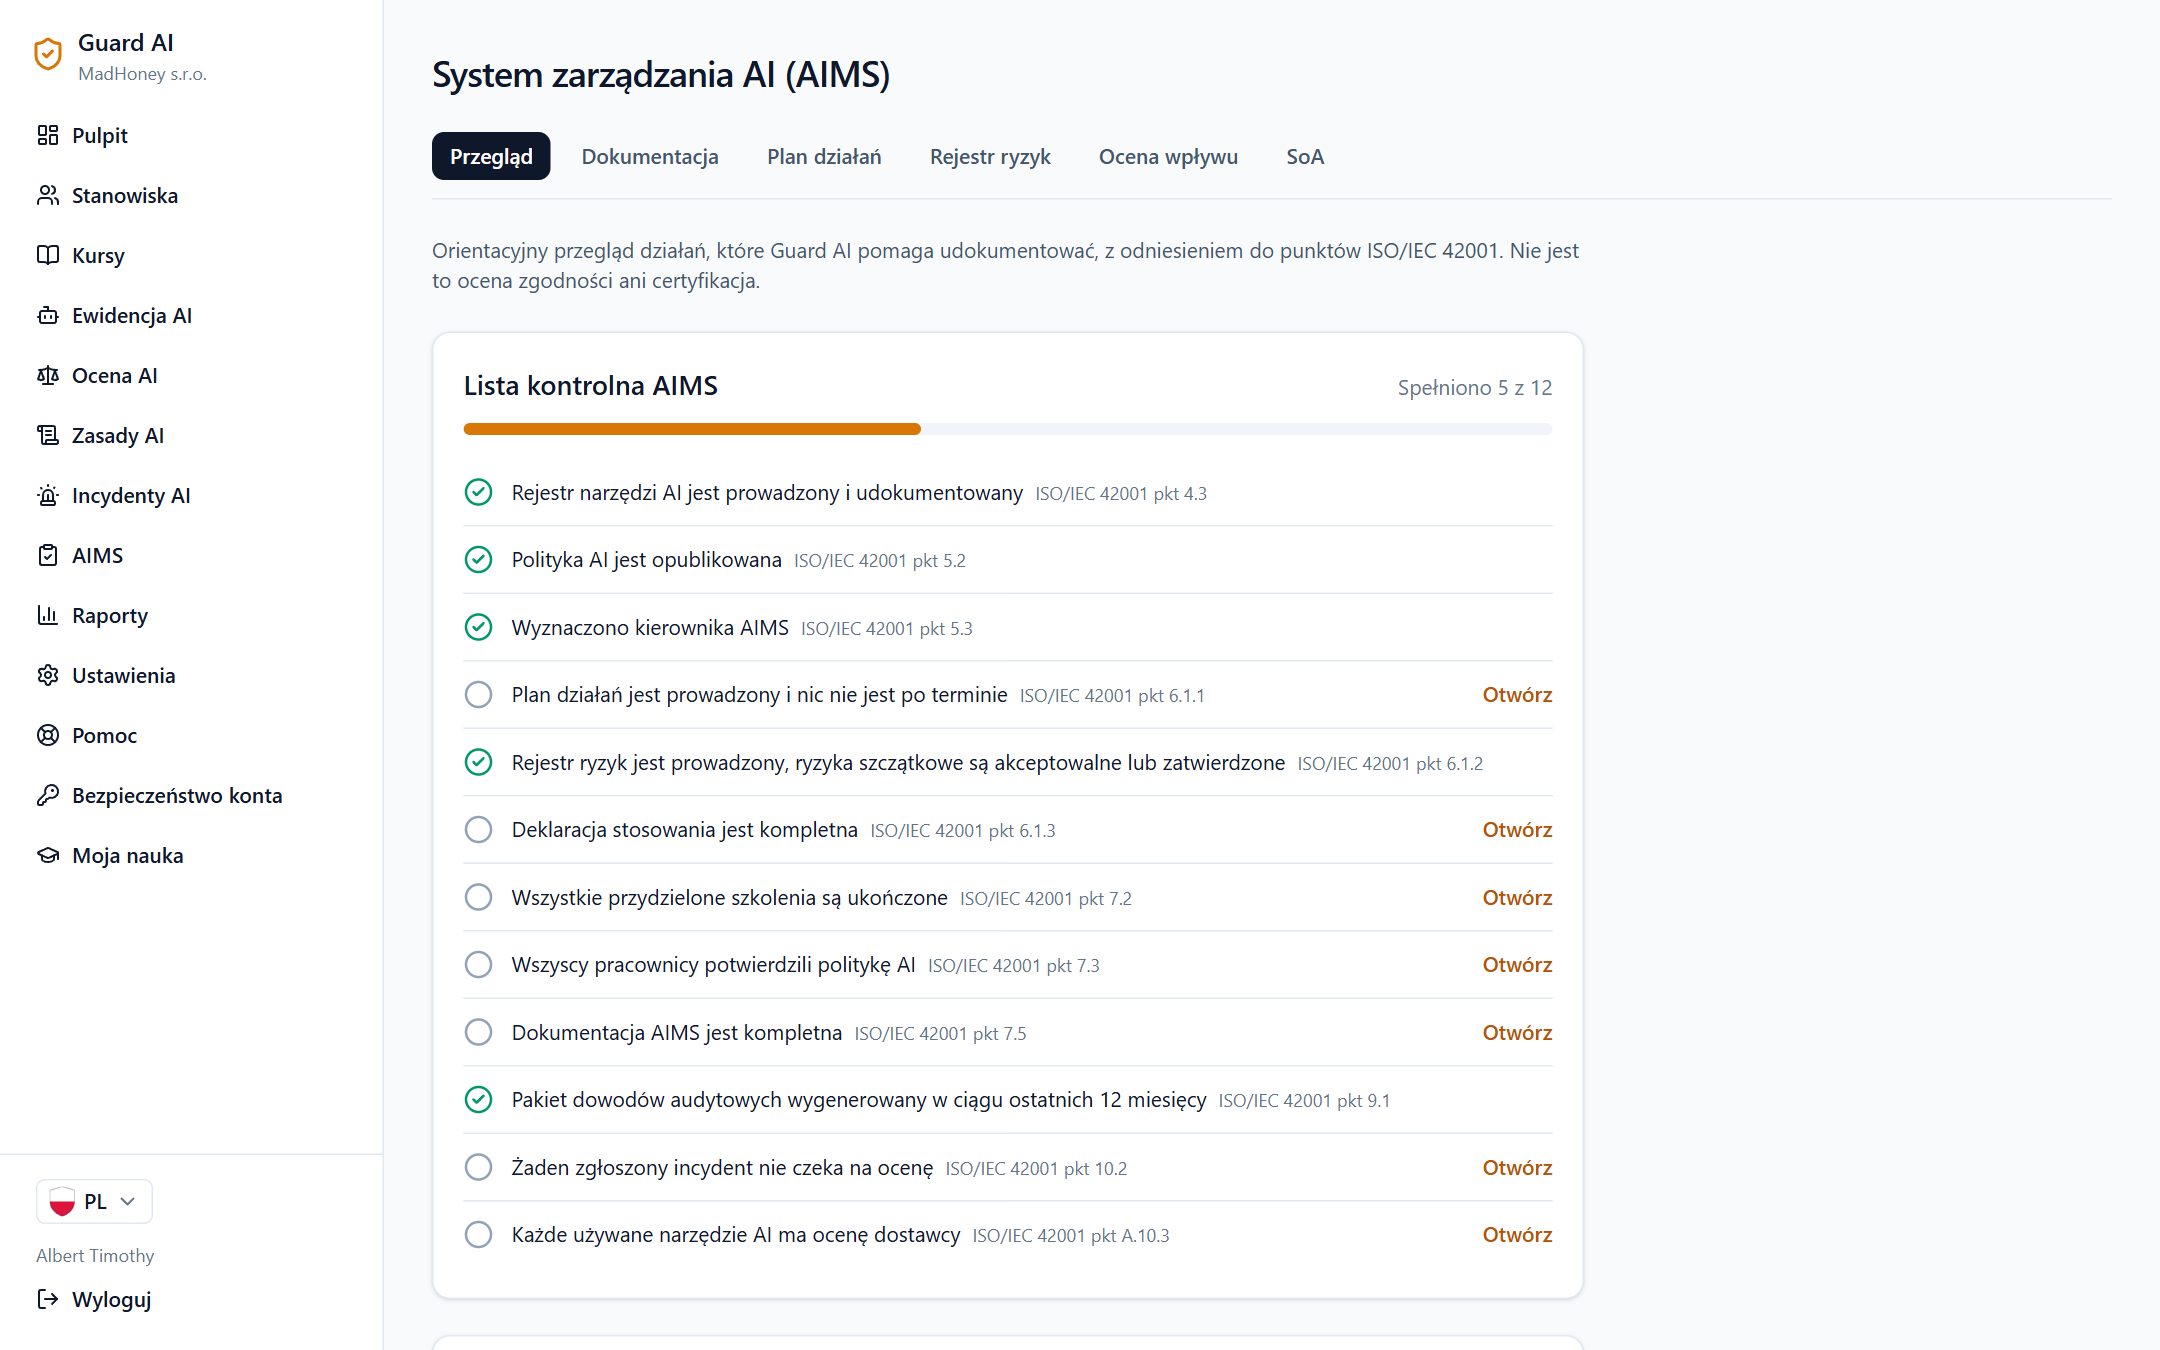
Lista kontrolna ISO/IEC 42001 liczona z tego, co już prowadzisz w Guard AI: rejestru narzędzi, polityki, ocen dostawców, szkoleń i incydentów. Od razu widać, czego jeszcze brakuje.

  • We wszystkich planach
  • Role i odpowiedzialności według pkt 5.3 z osobami kontaktowymi dla pracowników
  • Pomaga w przygotowaniu, nie jest certyfikacją
Lista kontrolna AIMS według ISO/IEC 42001 w panelu administracyjnym

Dokumentacja AIMS z zatwierdzaniem

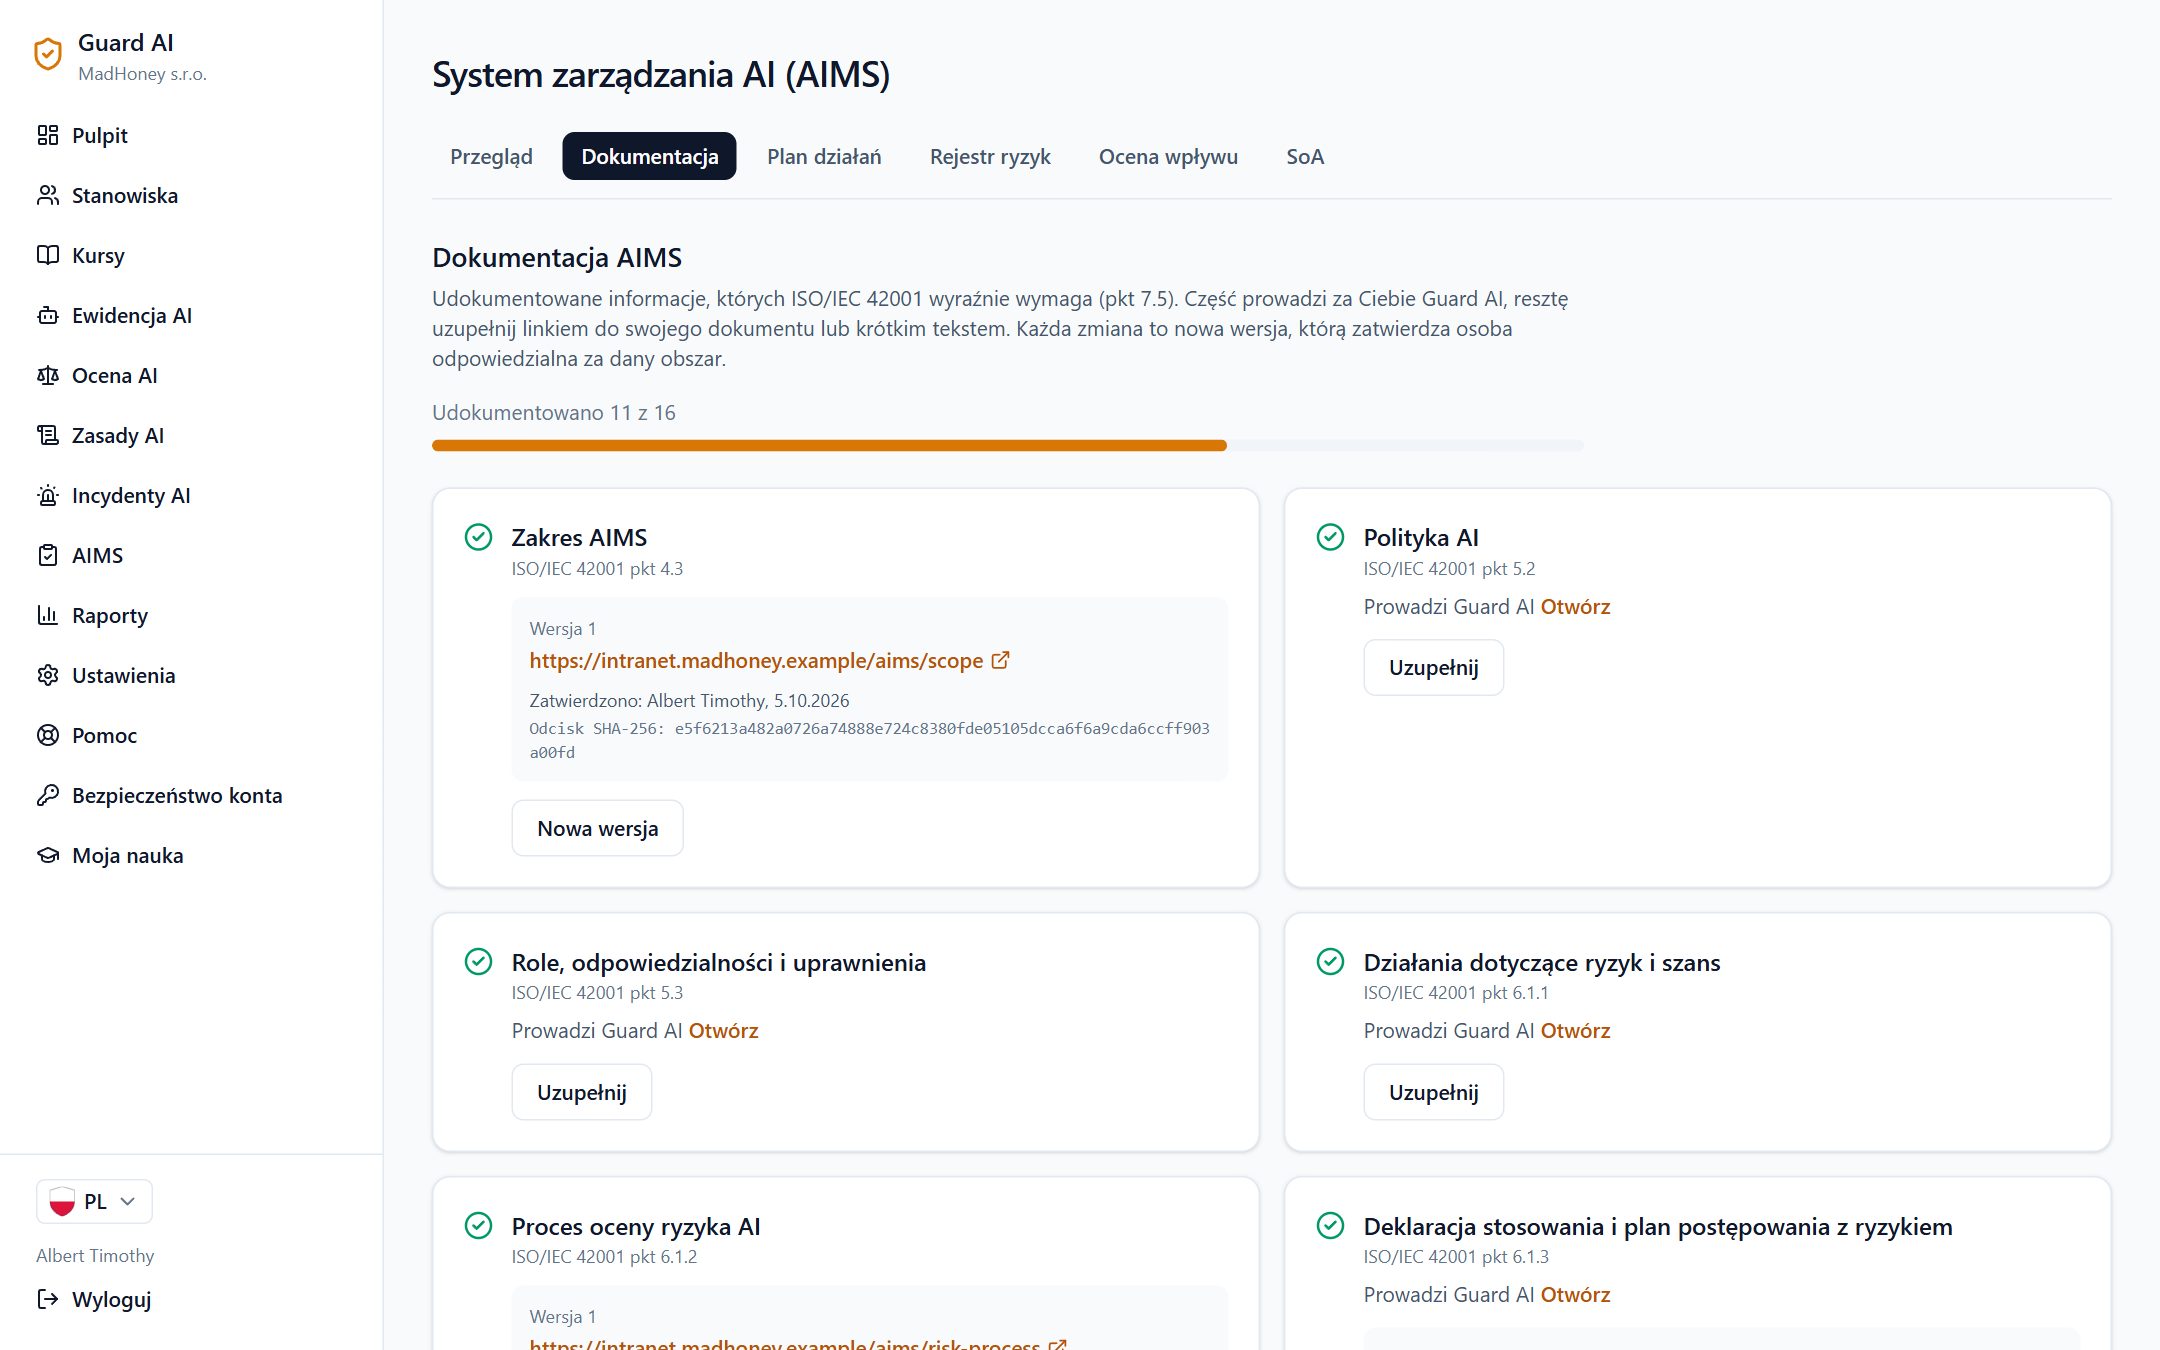
Szesnaście udokumentowanych informacji wymaganych przez normę. Guard AI uzupełnia to, co już rejestruje, resztę dodajesz linkiem lub tekstem. Każdą wersję zatwierdza osoba odpowiedzialna, z zapisem czasu i odciskiem SHA-256.

  • We wszystkich planach
  • Zatwierdzają też pracownicy z rolą AIMS, nie tylko administratorzy
  • Plan działań z przypomnieniami i eksportem do kalendarza
Dokumentacja AIMS z wersjami i zatwierdzaniem

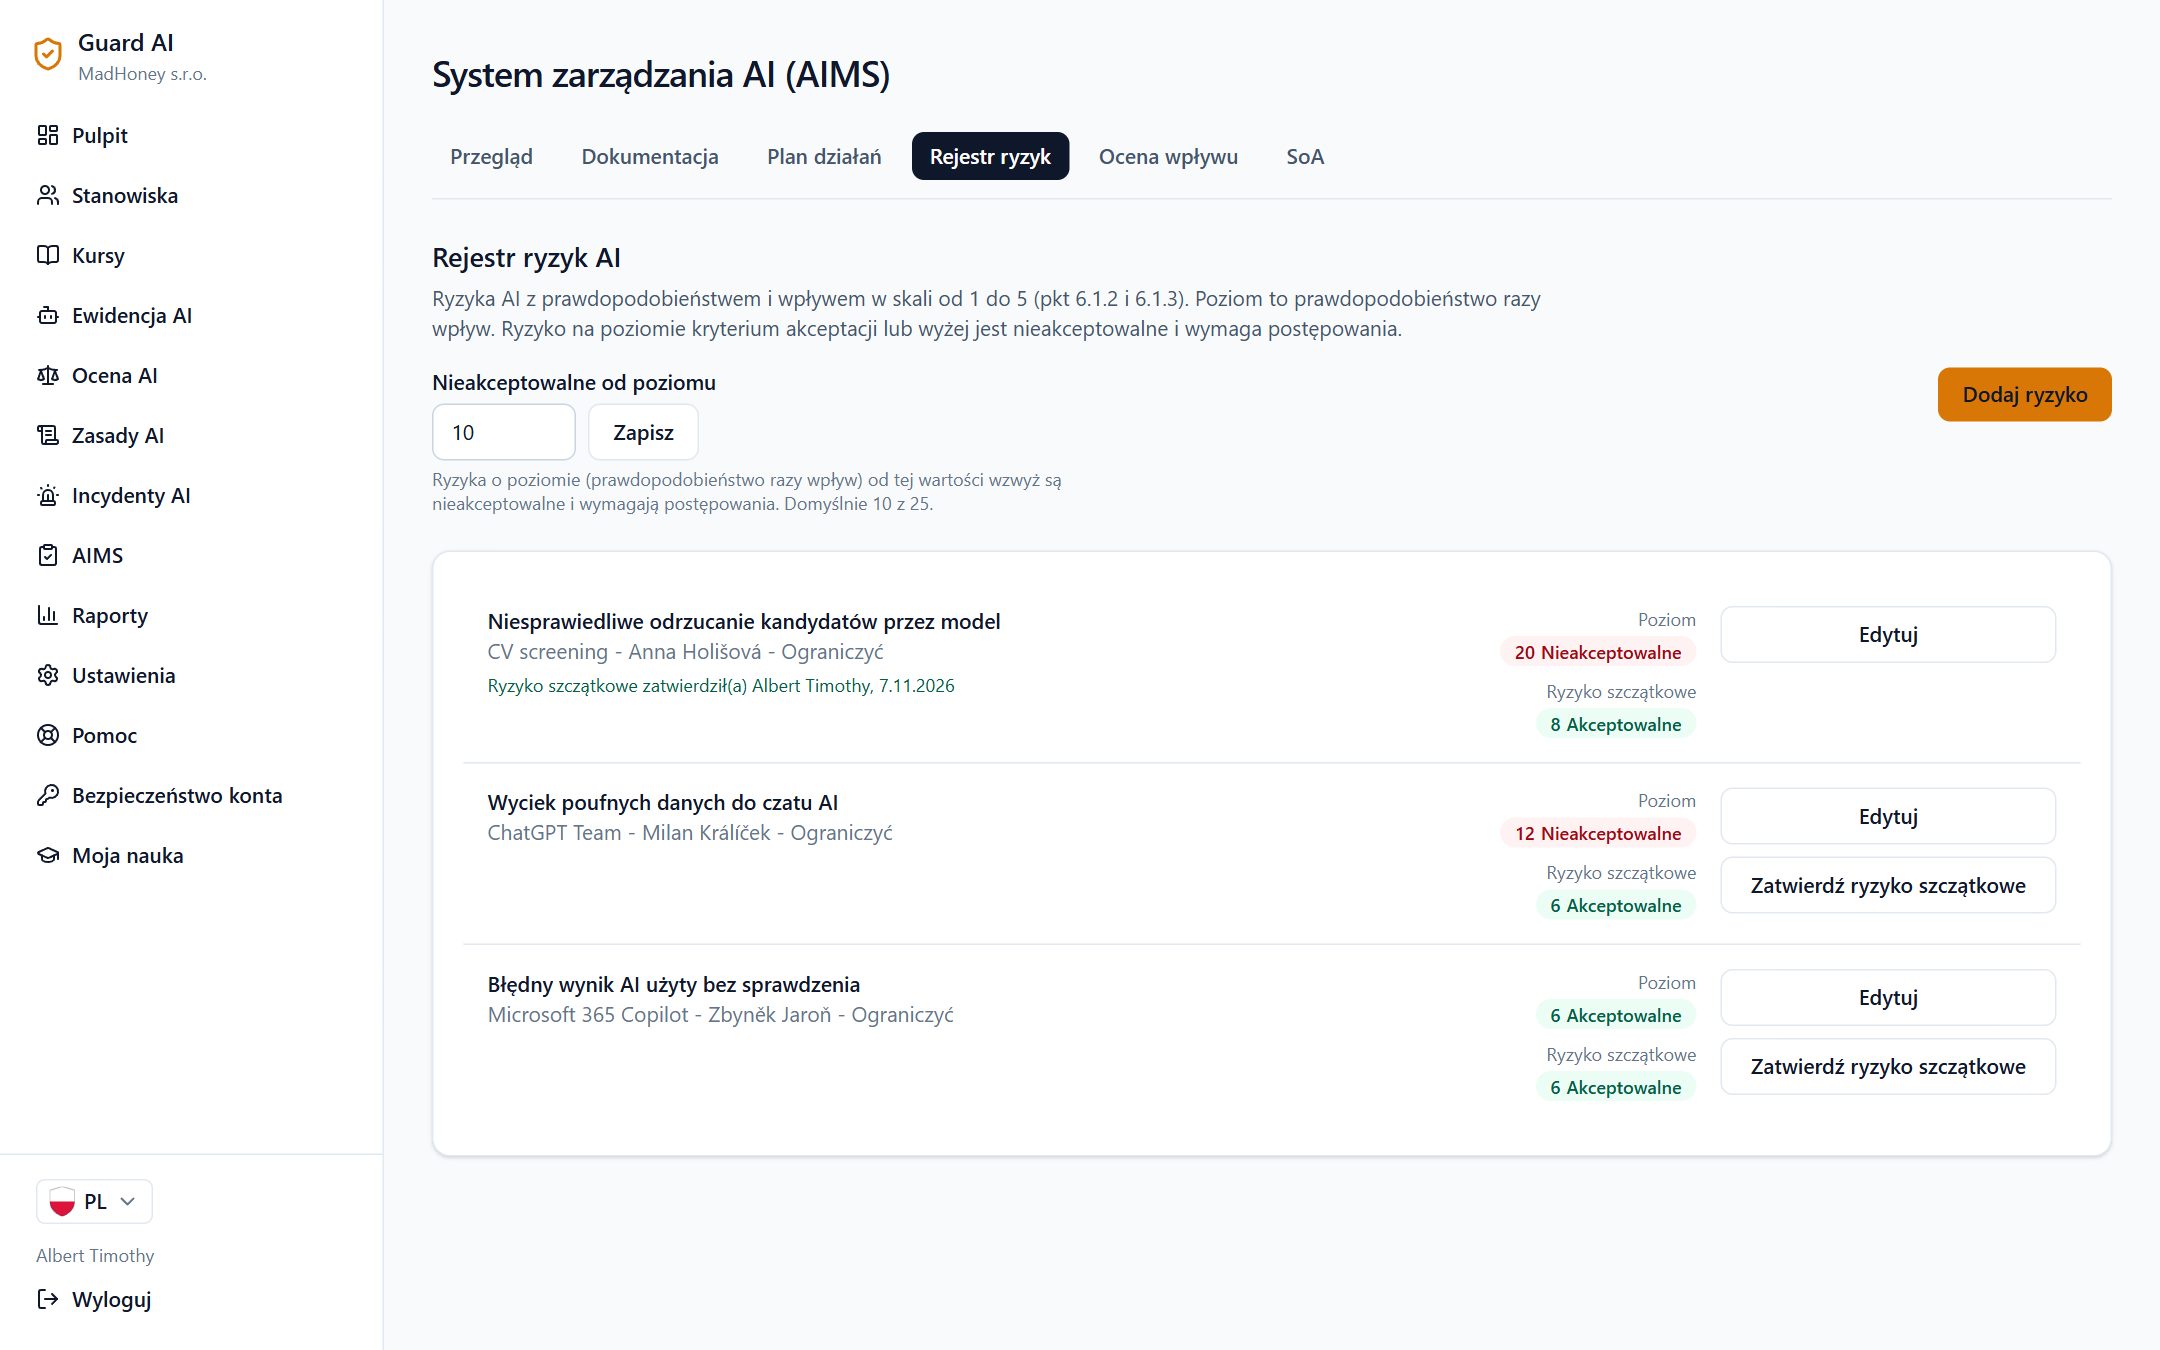
Rejestr ryzyk i ocena wpływu

Ryzyka AI z prawdopodobieństwem i wpływem, własnym kryterium akceptacji i zatwierdzaniem ryzyka szczątkowego. Do tego ocena wpływu systemów AI na ludzi i społeczeństwo.

  • We wszystkich planach
  • Nieakceptowalne ryzyka są wyróżnione i na górze
  • Powiąż ryzyko z działaniem w planie
  • Deklaracja stosowania (SoA) dla 38 zabezpieczeń z załącznika A, druk i CSV dla audytora
Rejestr ryzyk AI z poziomem i ryzykiem szczątkowym

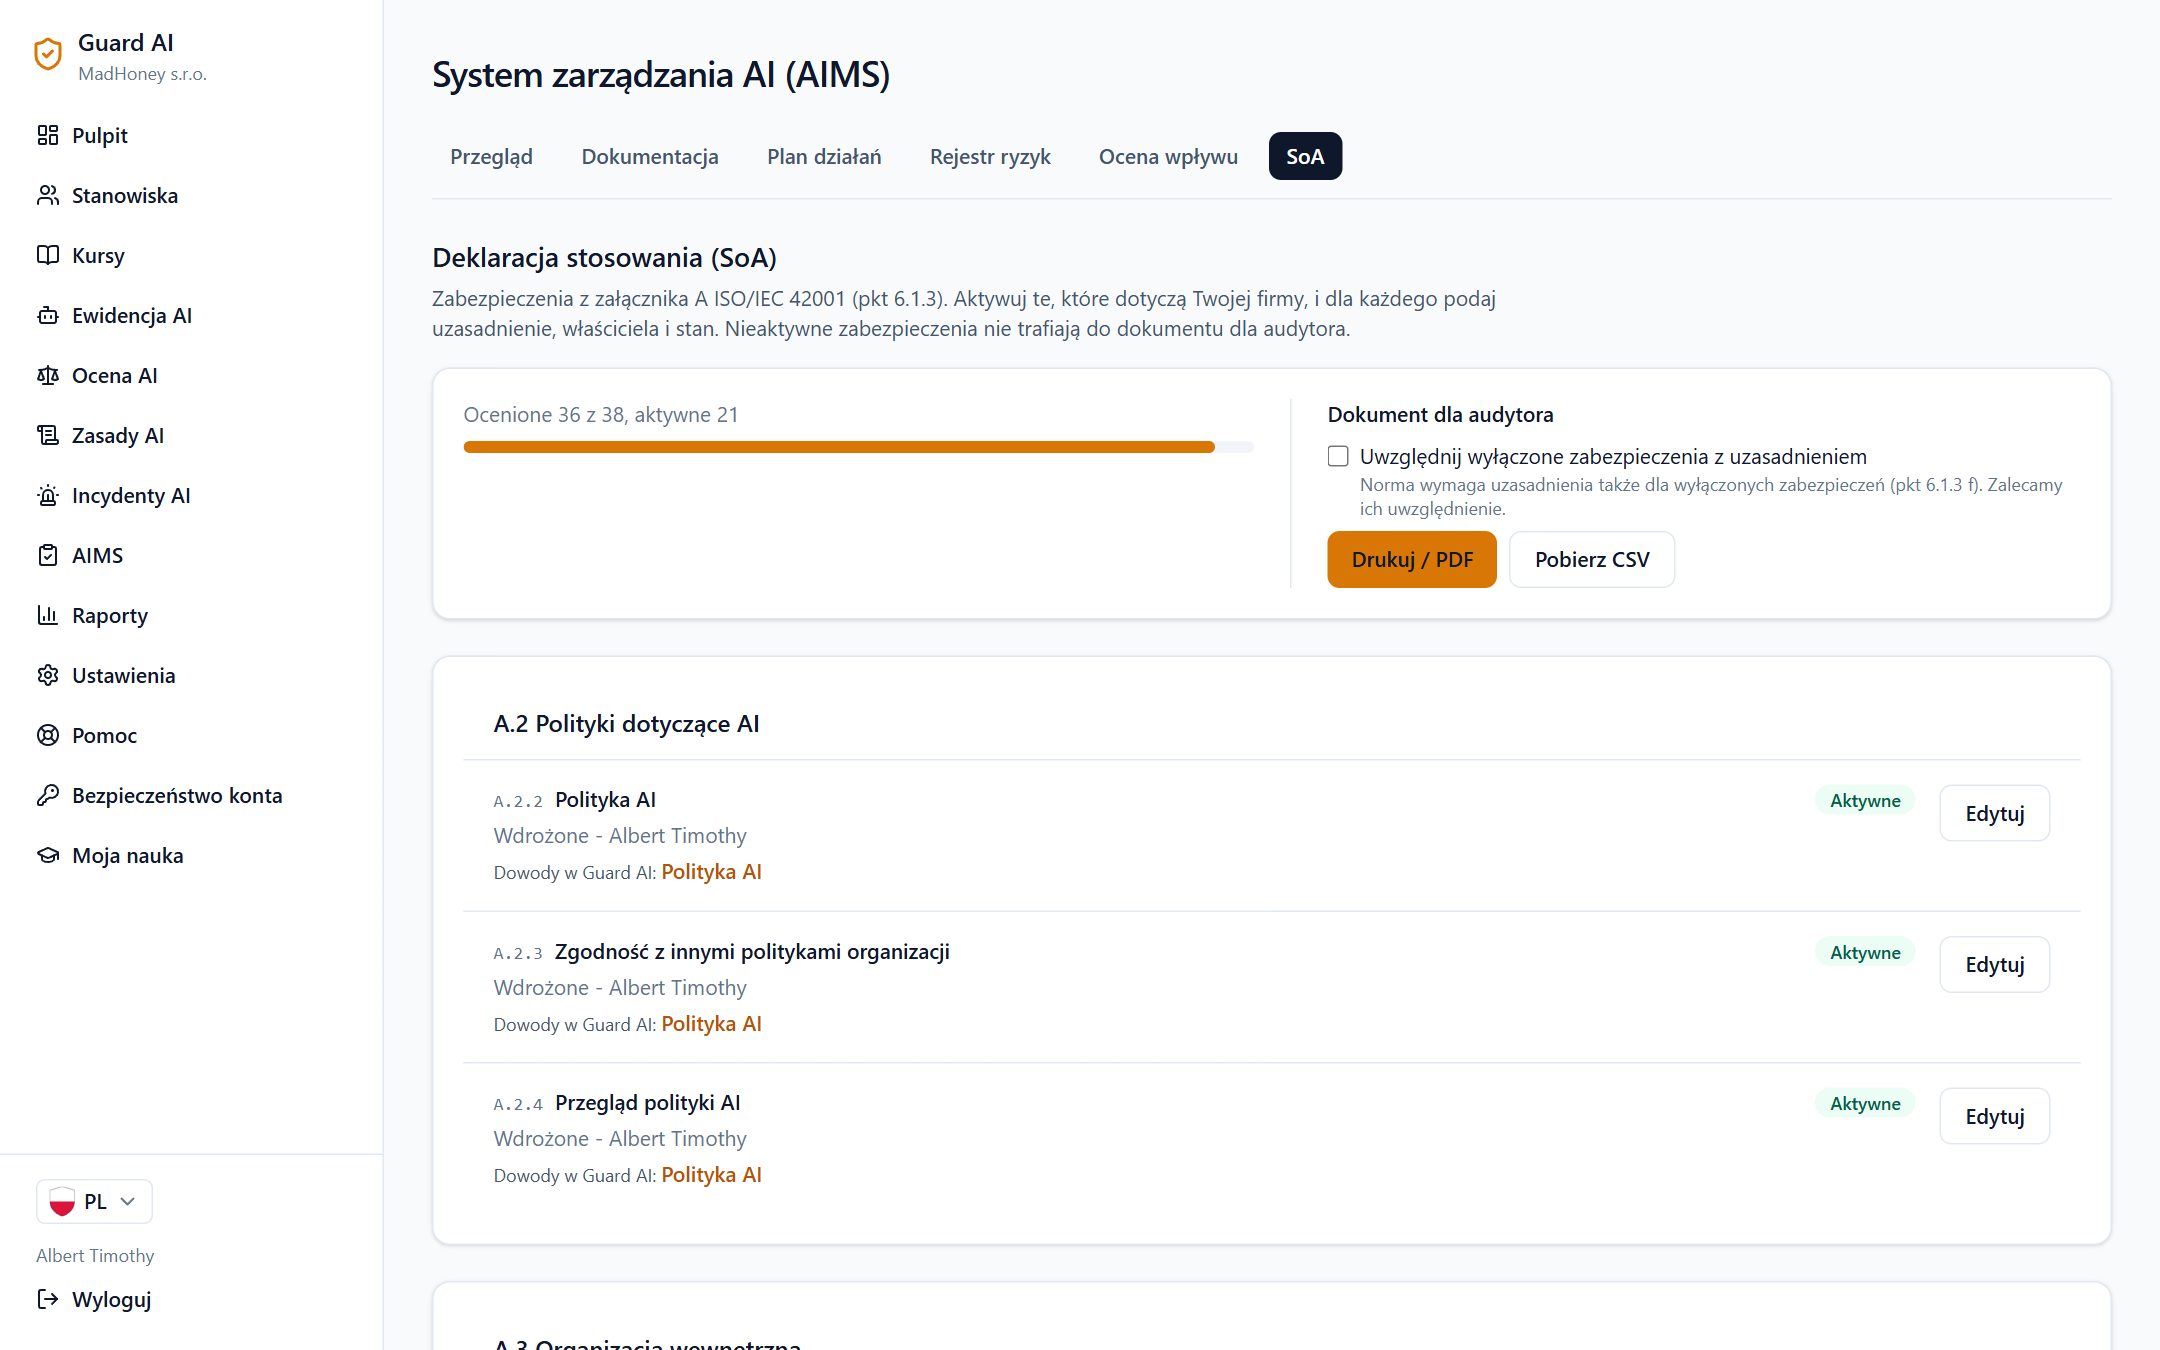
Deklaracja stosowania (SoA)

Wszystkie 38 zabezpieczeń z załącznika A ISO/IEC 42001. Aktywujesz te, które Cię dotyczą, i dodajesz uzasadnienie, właściciela oraz stan. Gdy Guard AI ma już dowody, zabezpieczenie do nich prowadzi.

  • We wszystkich planach
  • Dokument dla audytora do druku, w PDF lub CSV
  • Wyłączone zabezpieczenia z uzasadnieniem na życzenie
Deklaracja stosowania z zabezpieczeniami z załącznika A

Co dostaje audytor

  • Deklarację stosowania z aktywnymi zabezpieczeniami, na życzenie także z wyłączonymi i ich uzasadnieniem
  • Dokumenty AIMS z wersją, nazwiskiem zatwierdzającego, datą i odciskiem SHA-256
  • Rejestr ryzyk z zatwierdzonymi ryzykami szczątkowymi i oceny wpływu
  • Osobno: pakiet dowodów audytowych w PDF ze szkoleniami, polityką, rejestrem i incydentami, weryfikowalny na guard-ai.eu/verify

We wszystkich planach

  • Lista kontrolna gotowości AIMS
  • Role i odpowiedzialności z osobami kontaktowymi
  • Dokumentacja z zatwierdzaniem
  • Plan działań z przypomnieniami
  • Zgłaszanie incydentów, także anonimowe
  • Rejestr ryzyk AI z kryterium akceptacji
  • Ocena wpływu systemów AI
  • Deklaracja stosowania z dokumentem dla audytora
Zobacz cennik

Częste pytania o AIMS

Czy to certyfikacja ISO/IEC 42001?
Nie. Guard AI pomaga przygotować, prowadzić i udokumentować AIMS. Certyfikat wydaje jednostka certyfikująca po własnym audycie.
Czy musimy mieć certyfikat, aby korzystać z AIMS w Guard AI?
Nie. AIMS można prowadzić jako wewnętrzny system zarządzania AI także bez certyfikacji. Jeśli zdecydujecie się na certyfikację, materiały będą już gotowe.
Tylko korzystamy z AI, nie rozwijamy jej. Czy to ma sens?
Tak. W deklaracji stosowania wyłączacie z uzasadnieniem zabezpieczenia dotyczące rozwoju AI. Reszta, czyli zasady, ludzie, dostawcy, ryzyka i incydenty, dotyczy także firm, które tylko korzystają z AI.
Gdzie są przechowywane nasze dokumenty?
Dokumenty dodajecie jako link do własnego magazynu, na przykład SharePoint lub Google Drive, albo jako krótki tekst. Nie przechowujemy plików.
Zadbaj o zgodność, zanim ktoś to sprawdzi

Wybierz wielkość zespołu i zacznij jeszcze dziś.

Przejdź do cennika