Guard AI

AIMS según la ISO/IEC 42001

ISO/IEC 42001 sin carpetas de hojas de cálculo ni correos

Guard AI une la formación en alfabetización en IA con lo que una empresa necesita para gestionar la IA: quién es responsable de qué, qué riesgos de IA asume, qué medidas toma y cómo lo demuestra al auditor. Todo encaja, nada se lleva dos veces.

Un AIMS es un sistema de gestión de la IA según la ISO/IEC 42001. La SoA (declaración de aplicabilidad) enumera los 38 controles del anexo A de la norma e indica cuáles se aplican a usted y por qué.

Guard AI ayuda a preparar y acreditar un AIMS; no es una certificación.

Lista de comprobación AIMS según la ISO/IEC 42001 en la administración

Qué aporta un AIMS a su empresa

Confianza de clientes y socios

Demuestra que usa la IA de forma controlada: con normas, responsables y riesgos evaluados. Útil en licitaciones y cuestionarios de proveedores.

Preparado para una auditoría

La estructura se organiza según los apartados 4 a 10 y el anexo A de la norma. El auditor recibe documentos claros en lugar de una carpeta de correos.

Un sistema en lugar de hojas de cálculo

Registro de riesgos, plan de acciones, documentos y aprobaciones están en un solo lugar y se remiten entre sí. La SoA enlaza directamente con la política, el inventario, la formación y los incidentes en Guard AI.

Se basa en la formación

Los registros de formación, las aceptaciones de la política y las notificaciones de incidentes que ya tiene en Guard AI sirven directamente como evidencias del AIMS.

Cómo encaja todo

Cada paso usa el resultado del anterior. Al final tiene lo necesario para presentar al auditor. Los números son apartados de la ISO/IEC 42001.

  1. 15.3

    Funciones y responsabilidades

    Designa un responsable del AIMS y responsables de riesgos, impactos, proveedores y otras áreas. Los empleados los ven como contactos.

  2. 24.3, A.10

    Inventario de IA y proveedores

    Registra las herramientas de IA y evalúa a sus proveedores. Los riesgos y las acciones remiten después a esas herramientas.

  3. 36.1.2, 6.1.3

    Registro de riesgos

    Riesgos con probabilidad e impacto, su propio criterio de aceptación y aprobación del riesgo residual por la dirección.

  4. 46.1.4, 8.4

    Evaluación de impacto

    Cómo afecta un sistema de IA a las personas y la sociedad, en diez áreas, de los derechos al medio ambiente.

  5. 56.1.3

    Declaración de aplicabilidad

    Los 38 controles del anexo A. Active los que le aplican, con justificación, responsable y enlace a las evidencias en Guard AI.

  6. 66.1.1

    Plan de acciones

    Tareas con plazos y responsables, recordatorios por correo y evaluación de la eficacia. Exportación al calendario.

  7. 77.5

    Documentos con aprobación

    Las 16 informaciones documentadas que exige la norma. Las que Guard AI ya registra (como la política de IA) se marcan como hechas automáticamente; el resto lo añade con un enlace o un texto y lo aprueba el responsable.

  8. 89.1

    Material para el auditor

    La SoA para imprimir o en CSV, documentos con huella SHA-256 y el paquete de pruebas de auditoría en PDF.

De forma continua y automática

Formación y concienciación

Los cursos por función, las aceptaciones de la política de IA y los certificados acreditan competencia y concienciación.

Incidentes y no conformidades

Las notificaciones de incidentes de IA, también anónimas, con evaluación y medida forman el registro de no conformidades.

Lista de comprobación

El resumen de preparación del AIMS muestra qué está hecho y qué falta todavía.

Cómo se ve en la aplicación

Pantallas de la administración de Guard AI con una empresa ficticia.

Sistema de gestión de la IA (AIMS)

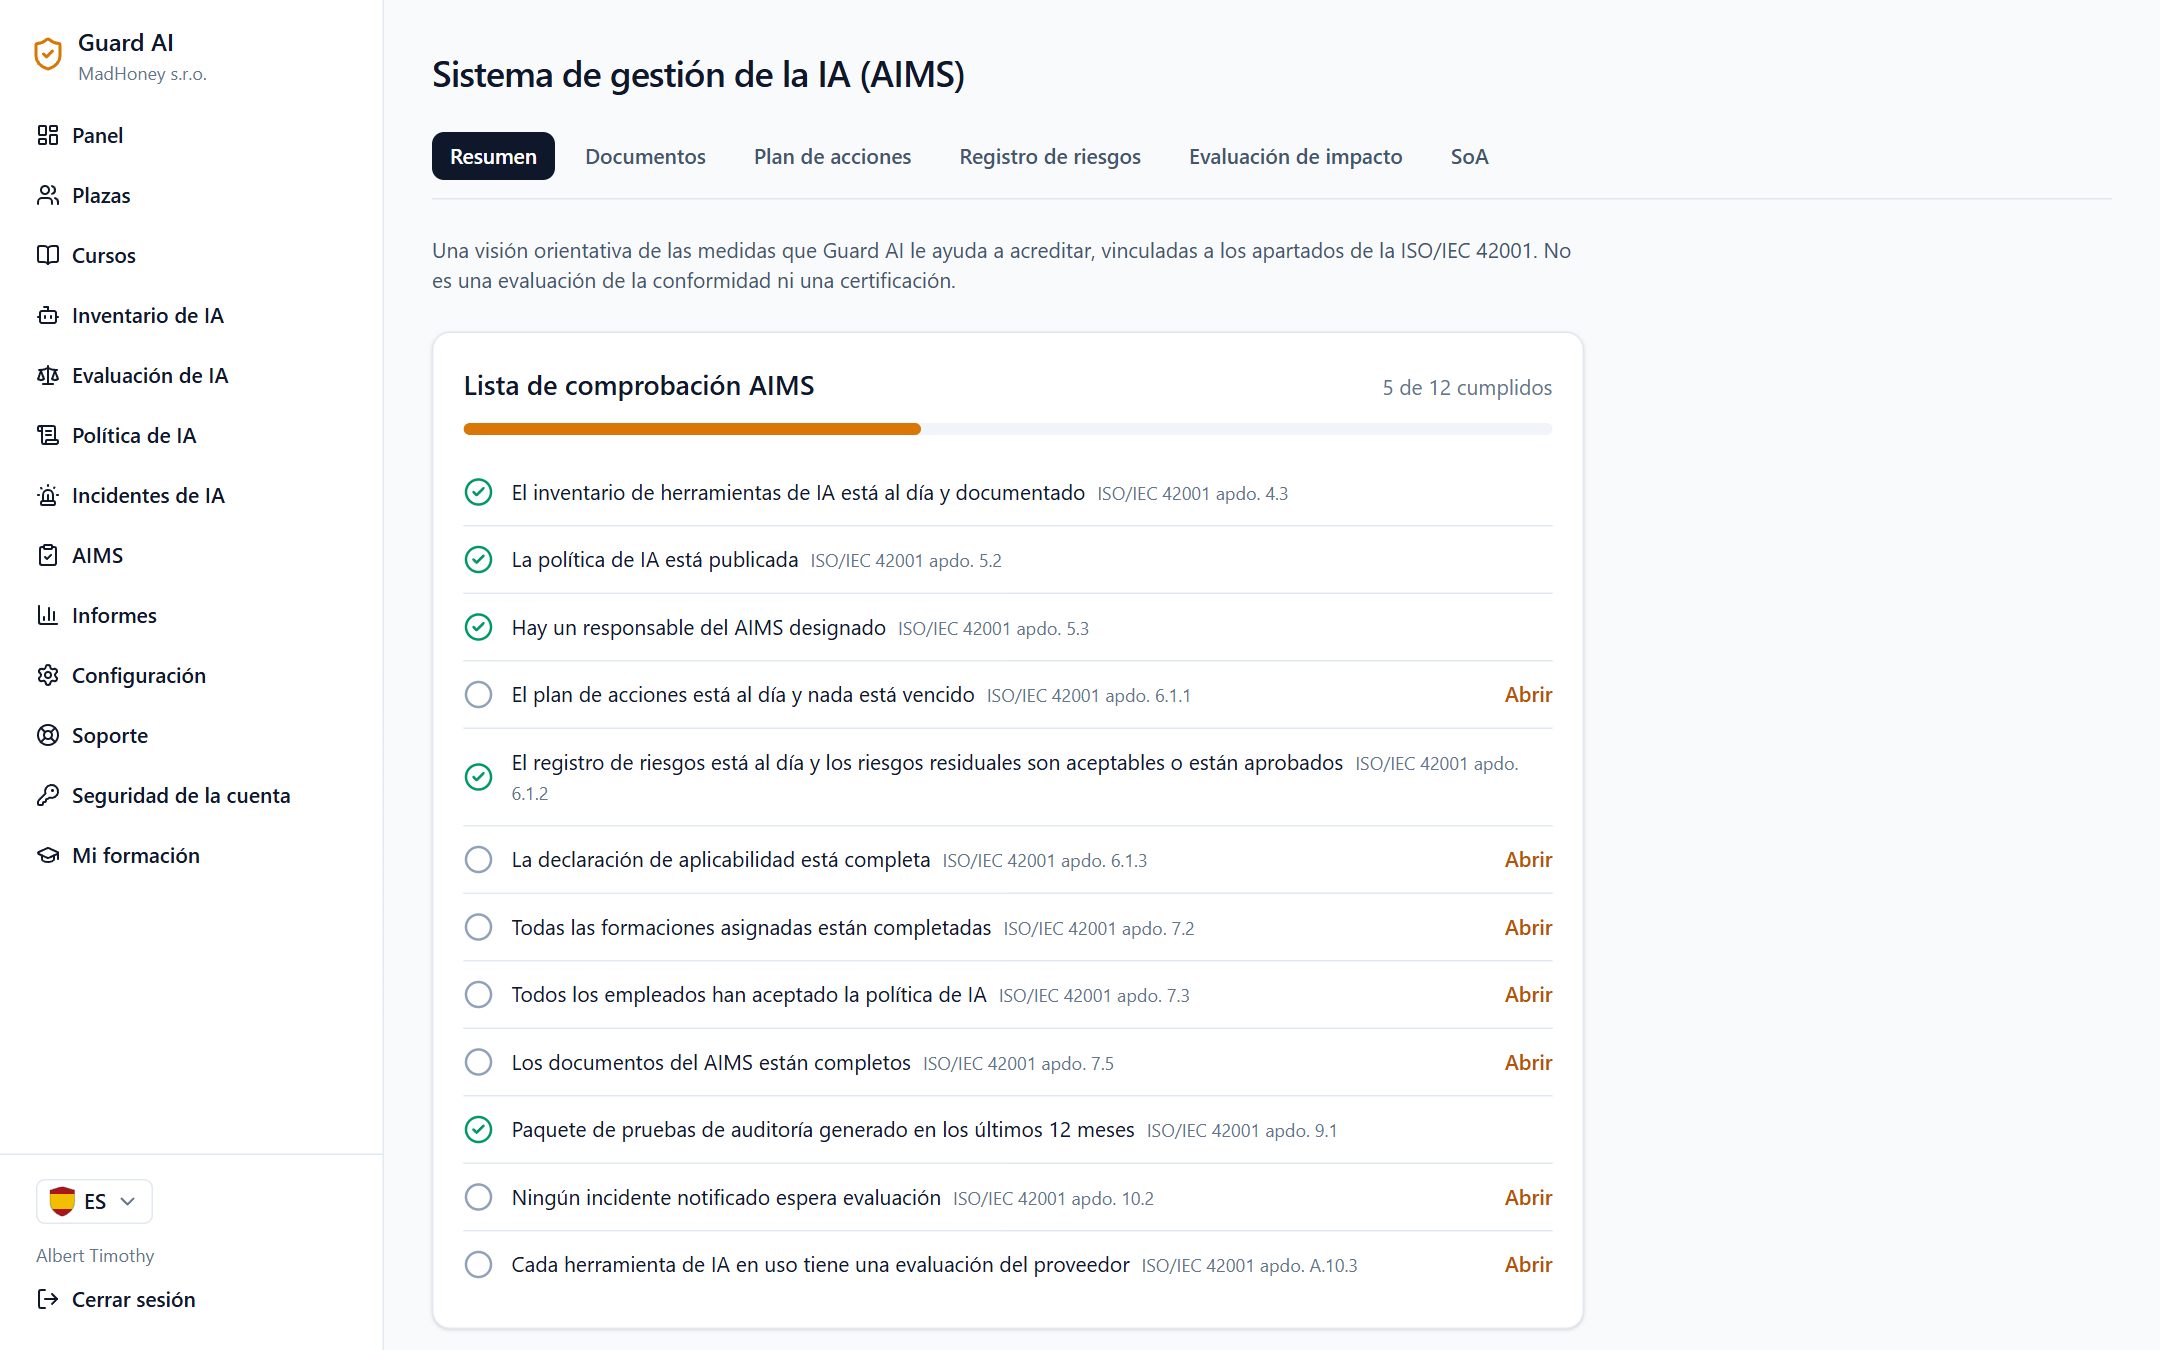
Una lista de comprobación ISO/IEC 42001 calculada a partir de lo que ya tiene en Guard AI: inventario, política, evaluaciones de proveedores, formación e incidentes. Ve al instante lo que falta.

  • En todos los planes
  • Funciones y responsabilidades según el apartado 5.3 con personas de contacto para los empleados
  • Ayuda a prepararse; no es una certificación
Lista de comprobación AIMS según la ISO/IEC 42001 en la administración

Documentos del AIMS con aprobación

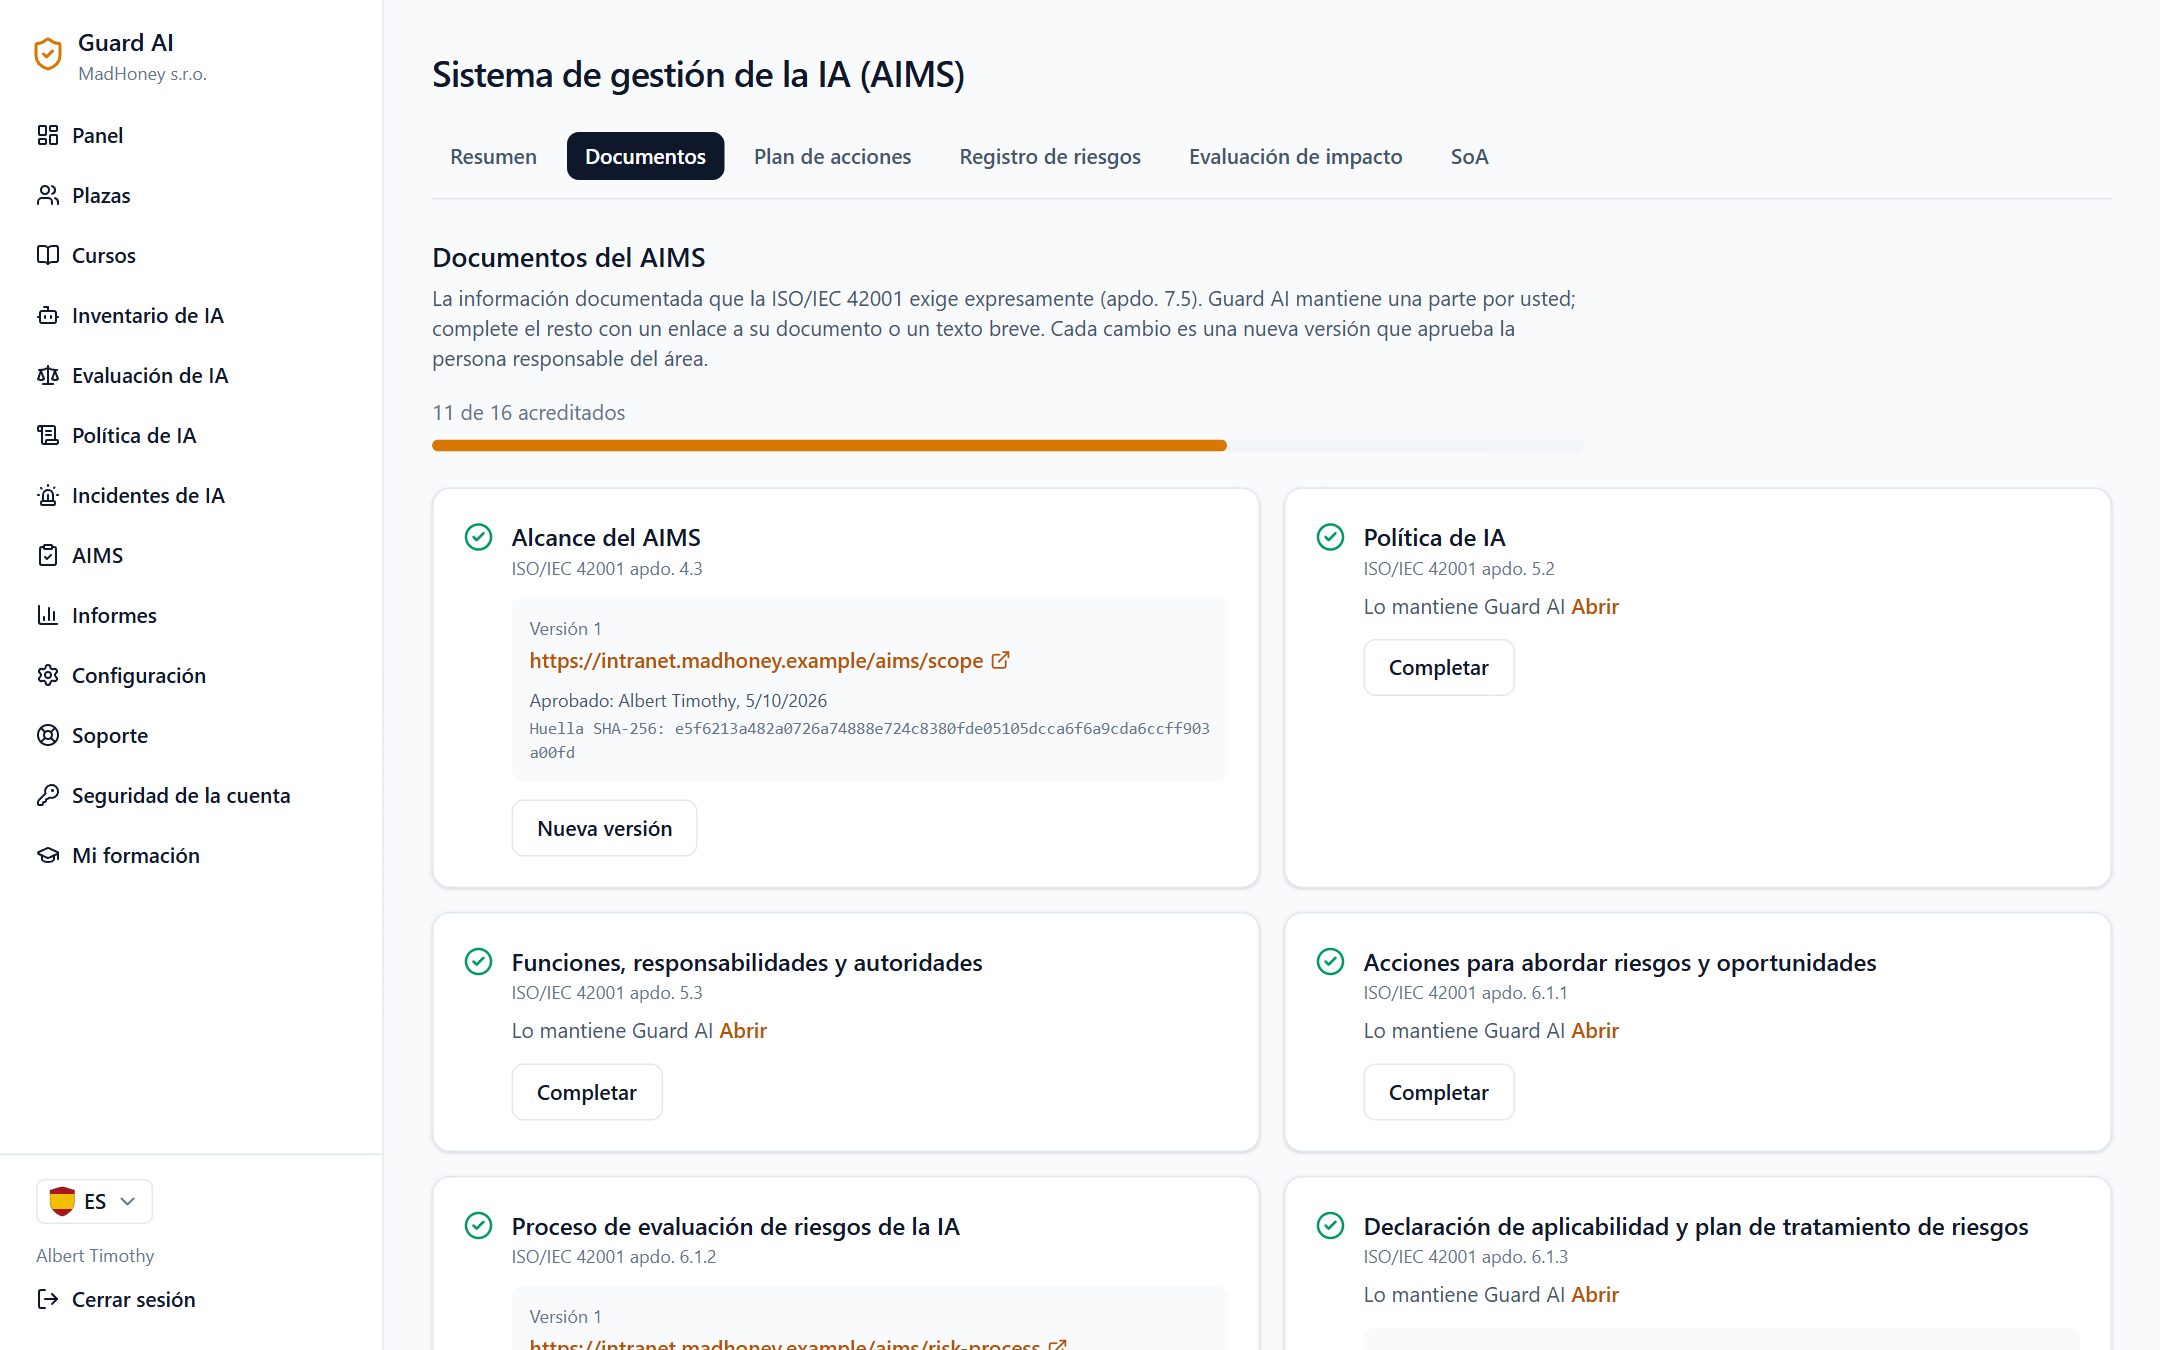
Dieciséis informaciones documentadas que exige la norma. Guard AI completa lo que ya registra; usted añade el resto con un enlace o un texto. Cada versión la aprueba el responsable, con la hora y una huella SHA-256.

  • En todos los planes
  • También aprueban empleados con función del AIMS, no solo administradores
  • Plan de acciones con recordatorios y exportación al calendario
Documentos del AIMS con versiones y aprobación

Registro de riesgos y evaluación de impacto

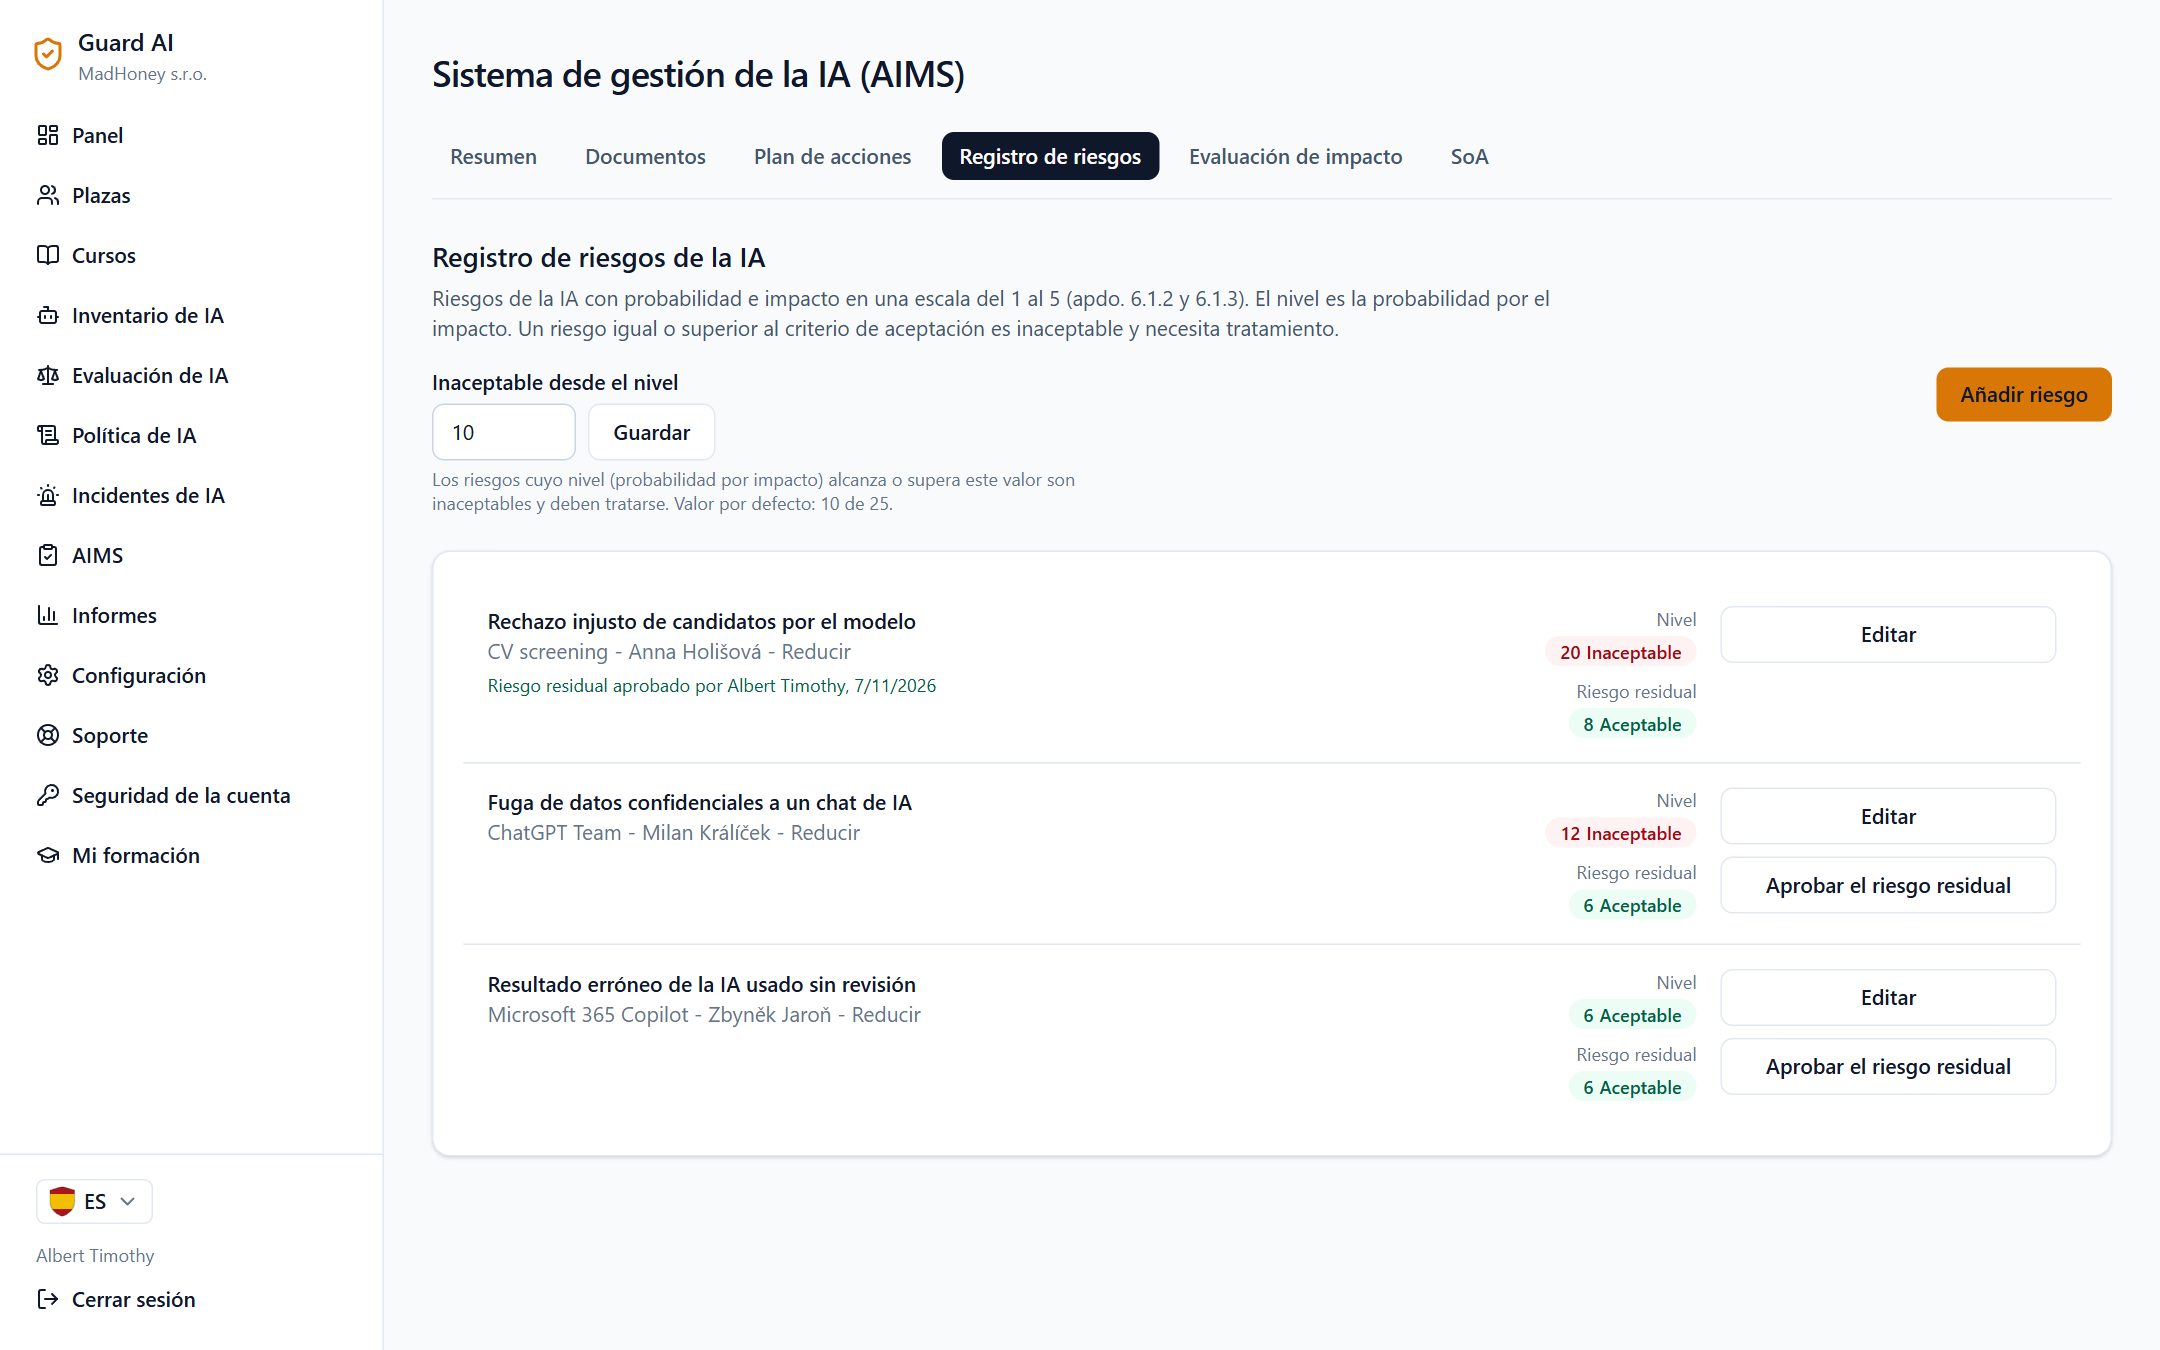
Riesgos de la IA con probabilidad e impacto, su propio criterio de aceptación y la aprobación del riesgo residual. Además, la evaluación de impacto de los sistemas de IA en las personas y la sociedad.

  • En todos los planes
  • Los riesgos inaceptables aparecen resaltados y arriba
  • Vincule un riesgo con una acción del plan
  • Declaración de aplicabilidad (SoA) para los 38 controles del anexo A, impresión y CSV para el auditor
Registro de riesgos de la IA con nivel y riesgo residual

Declaración de aplicabilidad (SoA)

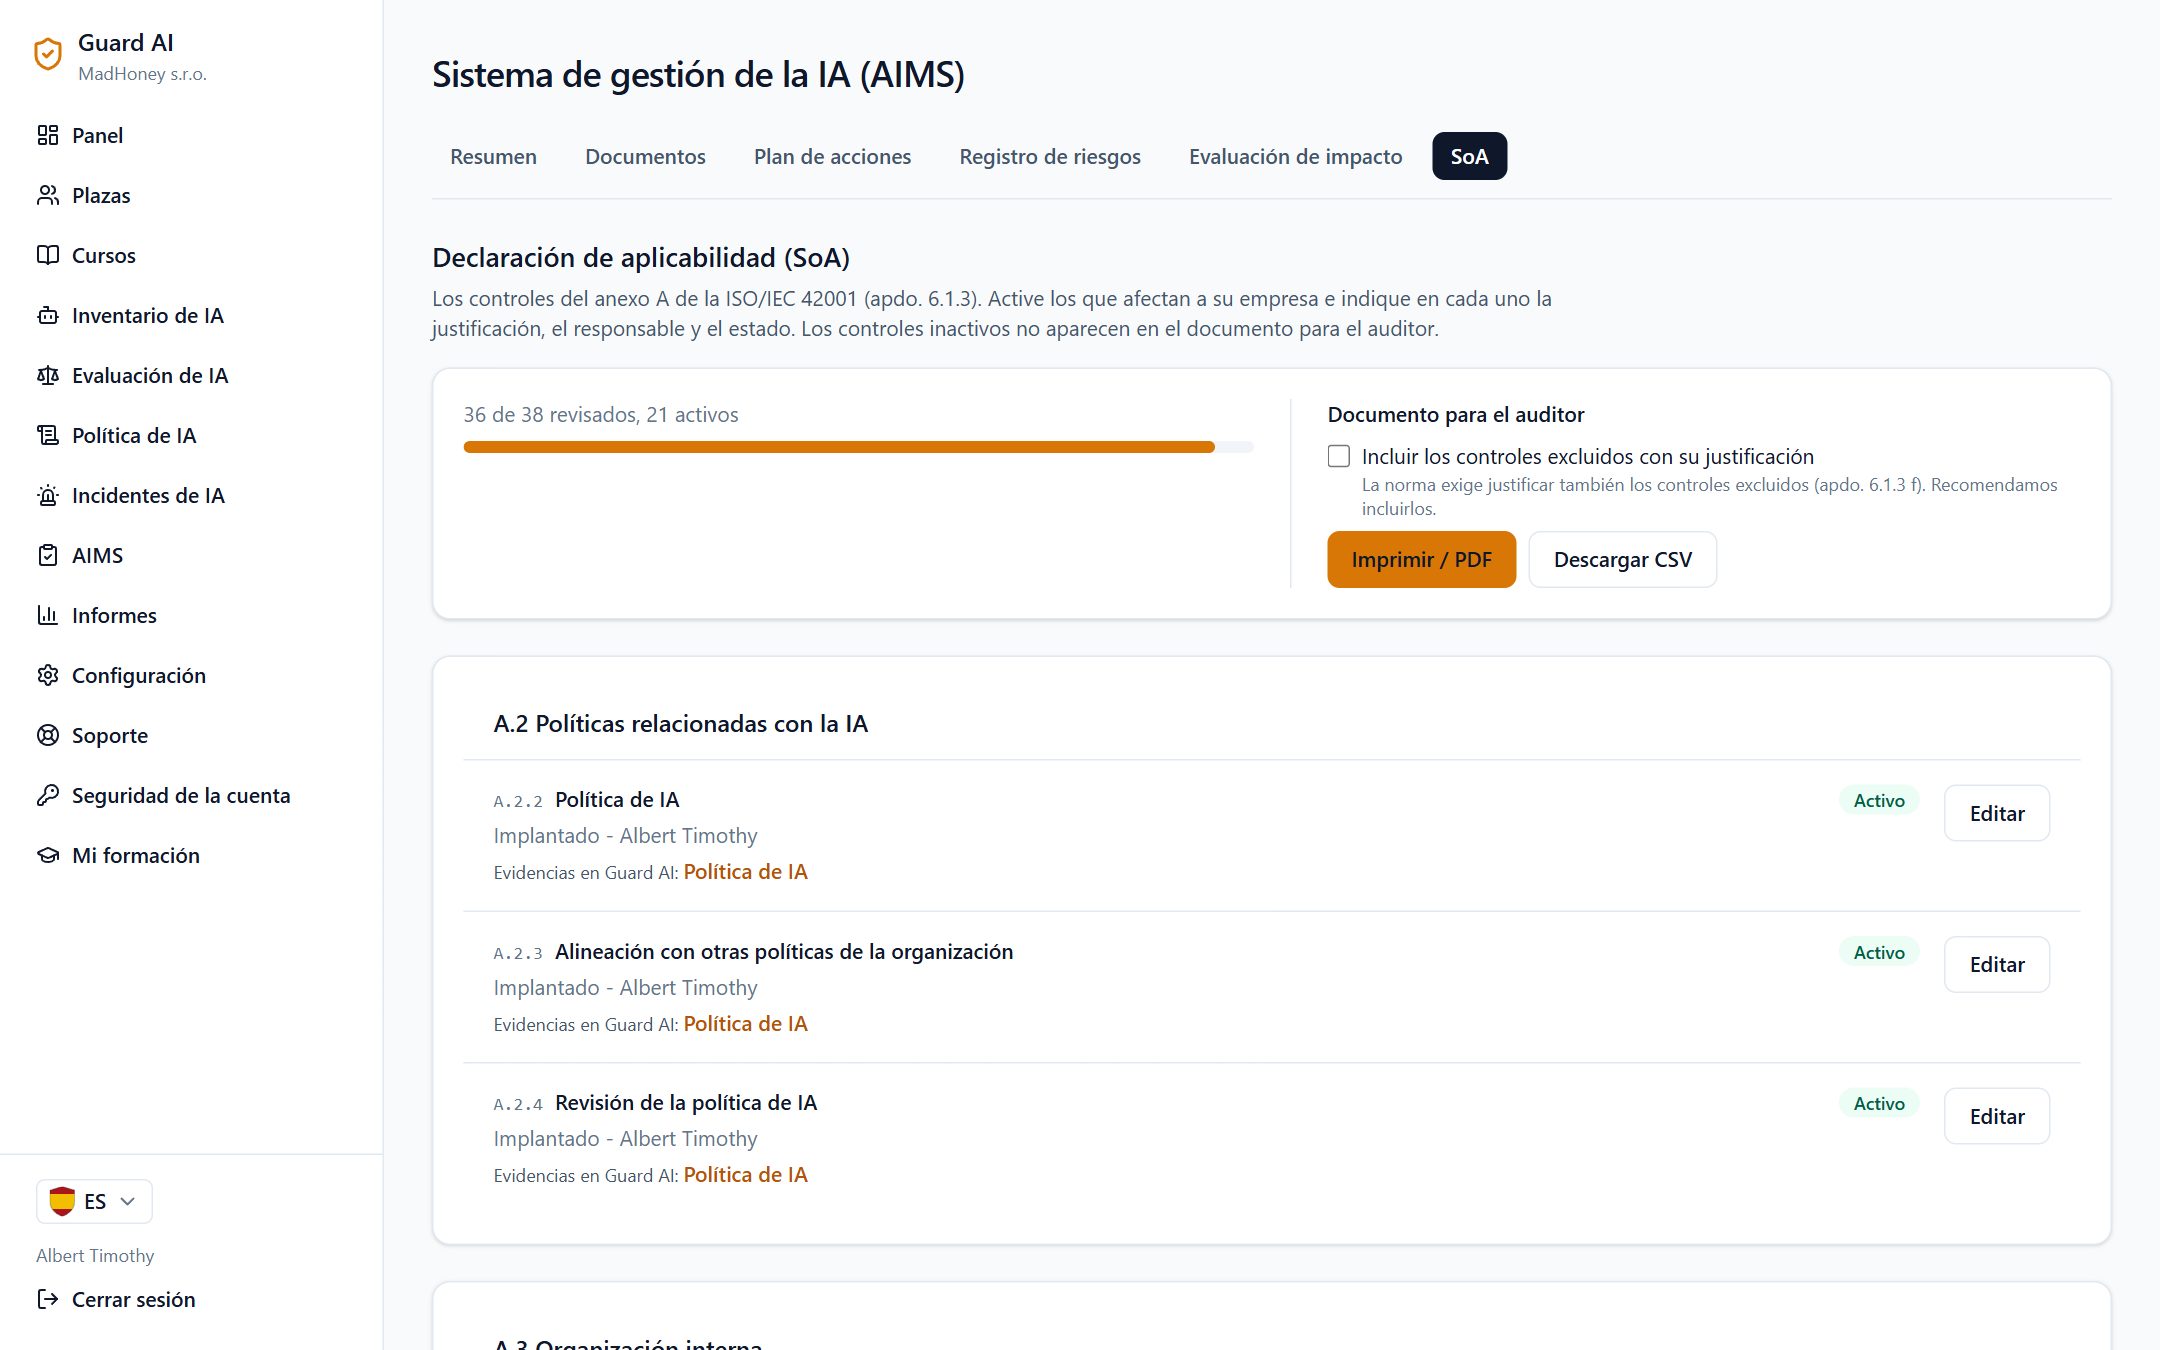
Los 38 controles del anexo A de la ISO/IEC 42001. Active los que le aplican y añada justificación, responsable y estado. Cuando Guard AI ya tiene evidencias, el control enlaza con ellas.

  • En todos los planes
  • Documento para el auditor para imprimir, en PDF o en CSV
  • Controles excluidos con justificación a petición
Declaración de aplicabilidad con los controles del anexo A

Qué recibe el auditor

  • La declaración de aplicabilidad con los controles activos y, a petición, los excluidos con su justificación
  • Documentos del AIMS con versión, nombre de quien aprueba, fecha y huella SHA-256
  • El registro de riesgos con los riesgos residuales aprobados y las evaluaciones de impacto
  • Aparte: el paquete de pruebas de auditoría en PDF con formación, política, inventario e incidentes, verificable en guard-ai.eu/verify

En todos los planes

  • Lista de comprobación de preparación del AIMS
  • Funciones y responsabilidades con personas de contacto
  • Documentos con aprobación
  • Plan de acciones con recordatorios
  • Notificación de incidentes, también anónima
  • Registro de riesgos de la IA con criterio de aceptación
  • Evaluación de impacto de los sistemas de IA
  • Declaración de aplicabilidad con documento para el auditor
Ver precios

Preguntas frecuentes sobre el AIMS

¿Es una certificación ISO/IEC 42001?
No. Guard AI le ayuda a preparar, llevar y acreditar un AIMS. El certificado lo emite un organismo de certificación tras su propia auditoría.
¿Necesitamos estar certificados para usar el AIMS en Guard AI?
No. Puede llevar un AIMS como sistema interno de gestión de la IA sin certificación. Si decide certificarse, ya tendrá la documentación.
Solo usamos IA, no la desarrollamos. ¿Nos sirve?
Sí. En la declaración de aplicabilidad excluye con justificación los controles orientados al desarrollo. El resto, es decir, normas, personas, proveedores, riesgos e incidentes, afecta también a las empresas que solo usan IA.
¿Dónde se guardan nuestros documentos?
Añade los documentos como enlace a su propio almacenamiento, por ejemplo SharePoint o Google Drive, o como un texto breve. No guardamos archivos.
Cumpla antes de que alguien lo compruebe

Elija el tamaño de su equipo y empiece hoy mismo.

Ir a precios