Guard AI

AIMS efter ISO/IEC 42001

ISO/IEC 42001 uden mapper med regneark og e-mails

Guard AI forbinder uddannelsen i AI-færdigheder med det, en virksomhed har brug for til at styre AI: hvem der har ansvar for hvad, hvilke AI-risici der er, hvilke tiltag der indføres, og hvordan det dokumenteres over for revisor. Alt hænger sammen, intet føres to gange.

Et AIMS er et ledelsessystem for AI efter ISO/IEC 42001. SoA (erklæring om anvendelighed) oplister standardens 38 kontroller i bilag A og angiver, hvilke der gælder for jer og hvorfor.

Guard AI hjælper med at forberede og dokumentere et AIMS; det er ikke en certificering.

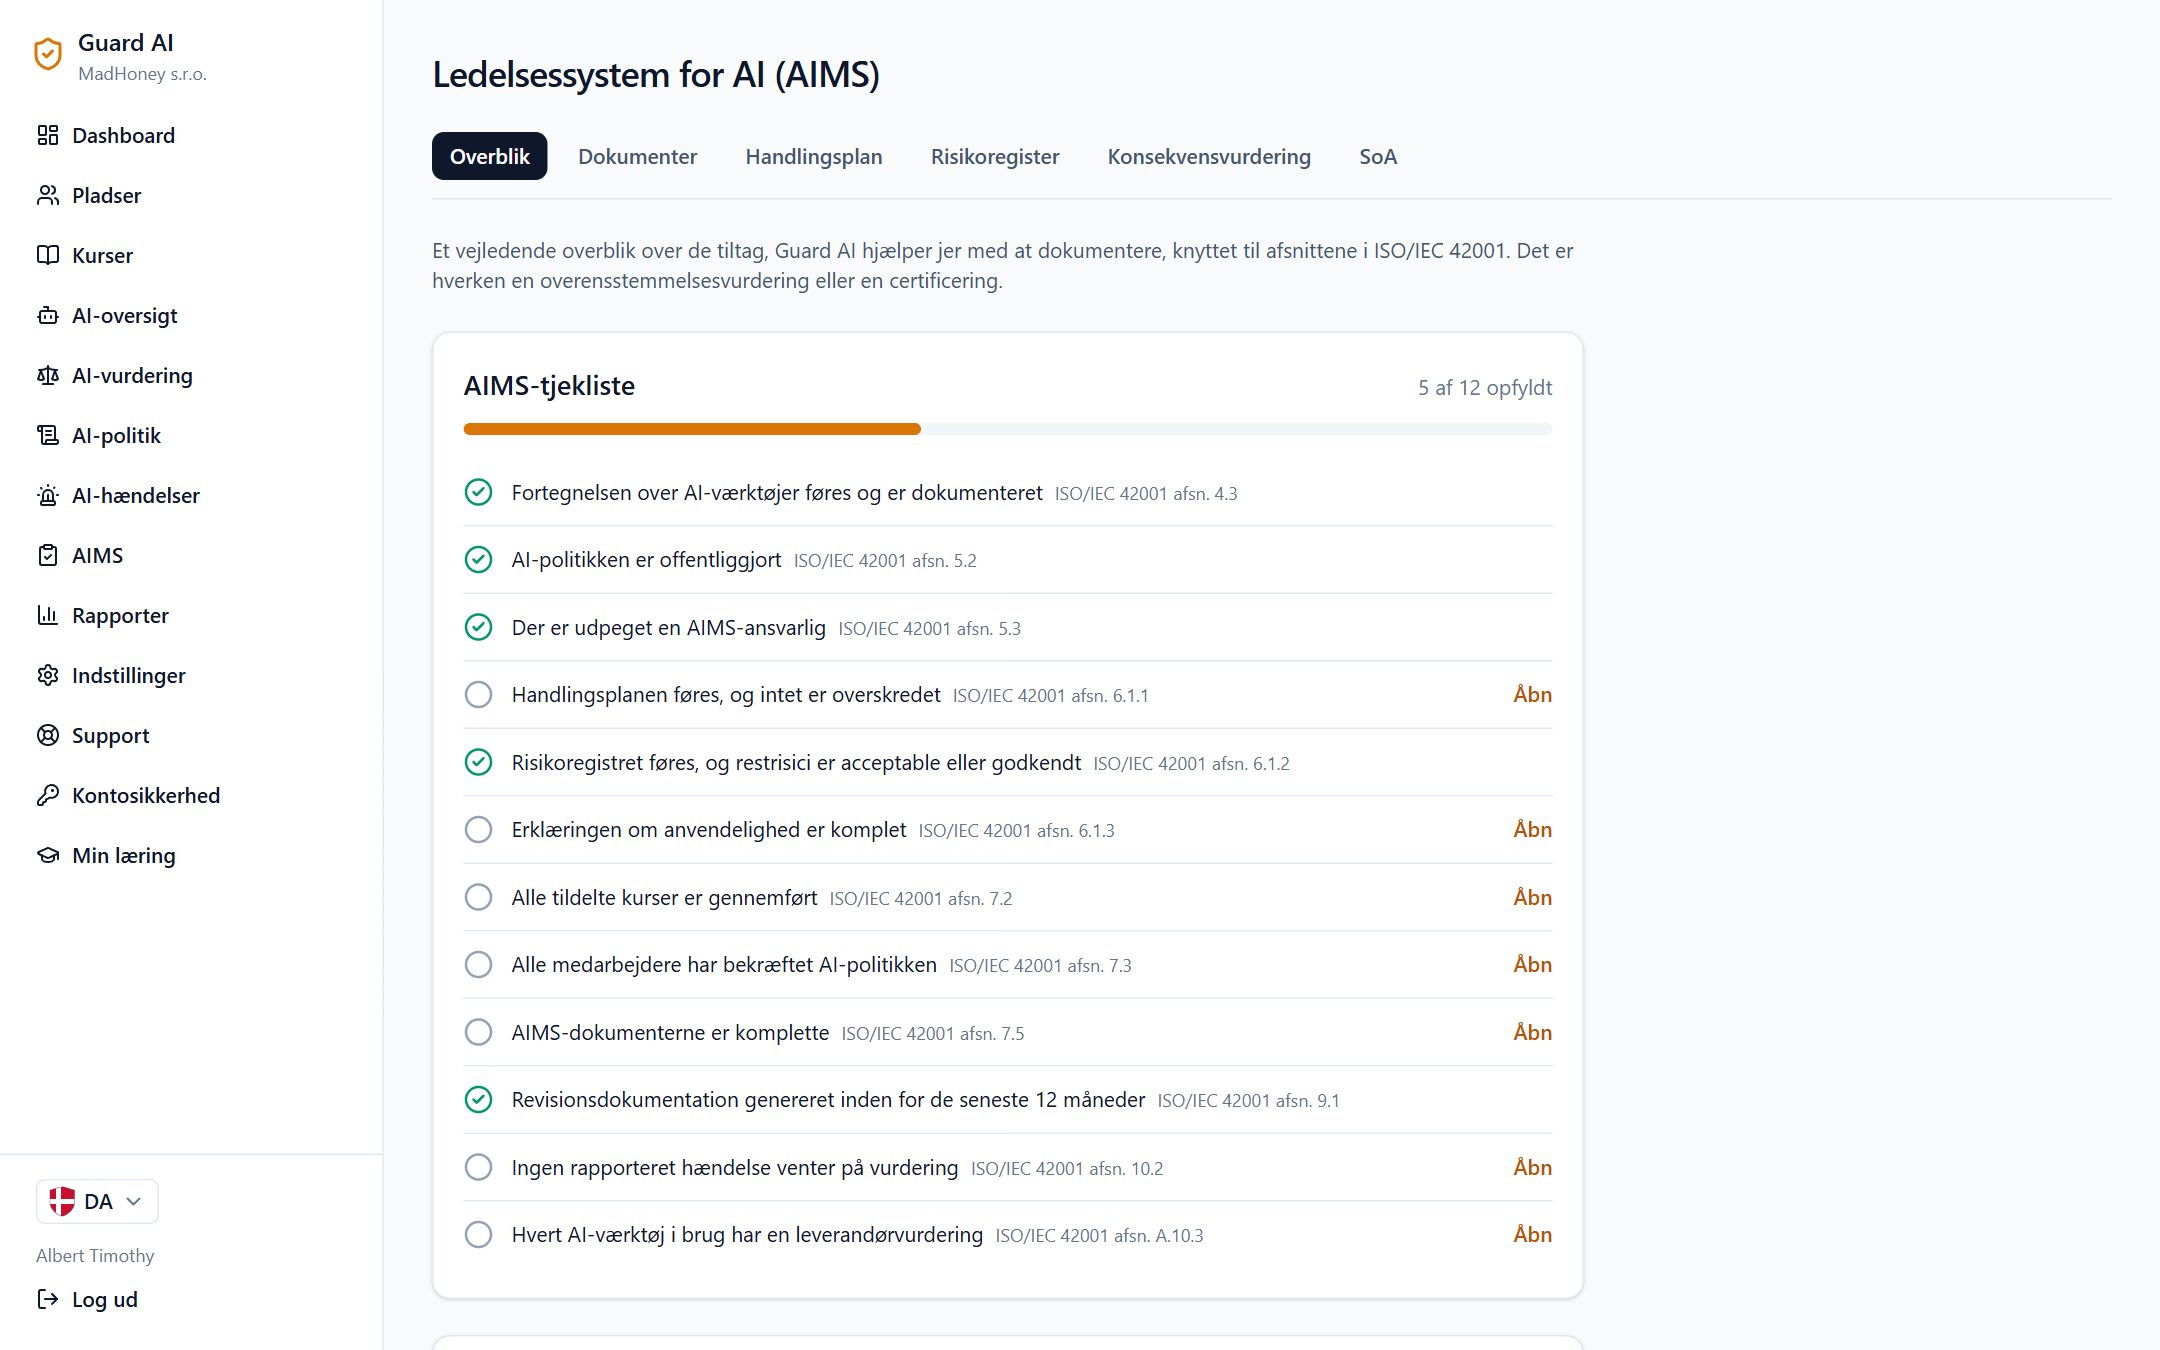
AIMS-tjekliste efter ISO/IEC 42001 i administrationen

Hvad et AIMS giver jeres virksomhed

Tillid hos kunder og partnere

I viser, at I bruger AI styret: med regler, ansvarlige og vurderede risici. Nyttigt i udbud og leverandørspørgeskemaer.

Klar til audit

Strukturen er ordnet efter afsnit 4 til 10 og bilag A i standarden. Revisor får overskueligt materiale i stedet for en mappe med e-mails.

Ét system i stedet for regneark

Risikoregister, handlingsplan, dokumenter og godkendelser ligger ét sted og henviser til hinanden. SoA linker direkte til politik, fortegnelse, kurser og hændelser i Guard AI.

Bygger på uddannelsen

Kursusregistreringer, bekræftelser af politikken og hændelsesrapporter, som I allerede har i Guard AI, fungerer direkte som dokumentation for AIMS.

Sådan hænger det sammen

Hvert trin bruger resultatet af det forrige. Til sidst har I materialet til revisor. Numrene er afsnit i ISO/IEC 42001.

  1. 15.3

    Roller og ansvar

    I udpeger en AIMS-ansvarlig og ansvarlige for risici, påvirkning, leverandører og andre områder. Medarbejderne ser dem som kontaktpersoner.

  2. 24.3, A.10

    AI-fortegnelse og leverandører

    I registrerer AI-værktøjer og vurderer deres leverandører. Risici og handlinger henviser derefter til værktøjerne.

  3. 36.1.2, 6.1.3

    Risikoregister

    Risici med sandsynlighed og konsekvens, jeres eget acceptkriterium og ledelsens godkendelse af restrisikoen.

  4. 46.1.4, 8.4

    Konsekvensvurdering

    Hvordan et AI-system påvirker mennesker og samfund, inden for ti områder fra rettigheder til miljø.

  5. 56.1.3

    Erklæring om anvendelighed

    De 38 kontroller i bilag A. I aktiverer dem, der gælder, med begrundelse, ejer og link til dokumentation i Guard AI.

  6. 66.1.1

    Handlingsplan

    Opgaver med frister og ejere, påmindelser på e-mail og vurdering af effekt. Kalendereksport.

  7. 77.5

    Dokumenter med godkendelse

    De 16 dokumenterede oplysninger, som standarden kræver. Det, Guard AI allerede registrerer (som AI-politikken), markeres automatisk som færdigt; resten tilføjer I som link eller tekst, og den ansvarlige godkender det.

  8. 89.1

    Materiale til revisor

    SoA til udskrift eller som CSV, dokumenter med SHA-256-fingeraftryk og revisionsbeviset som PDF.

Løbende og automatisk

Uddannelse og bevidsthed

Rollebaserede kurser, bekræftelser af AI-politikken og certifikater dokumenterer kompetence og bevidsthed.

Hændelser og afvigelser

Rapporter om AI-hændelser, også anonyme, med vurdering og tiltag udgør registreringen af afvigelser.

Tjekliste

Overblikket over AIMS-parathed viser, hvad der er gjort, og hvad der mangler.

Sådan ser det ud i appen

Skærmbilleder fra Guard AI-administrationen med en fiktiv virksomhed.

Ledelsessystem for AI (AIMS)

En tjekliste efter ISO/IEC 42001, beregnet ud fra det, I allerede har i Guard AI: fortegnelse, politik, leverandørvurderinger, kurser og hændelser. I ser med det samme, hvad der mangler.

  • I alle abonnementer
  • Roller og ansvar efter afsnit 5.3 med kontaktpersoner for medarbejdere
  • Hjælper jer med forberedelsen, er ikke en certificering
AIMS-tjekliste efter ISO/IEC 42001 i administrationen

AIMS-dokumenter med godkendelse

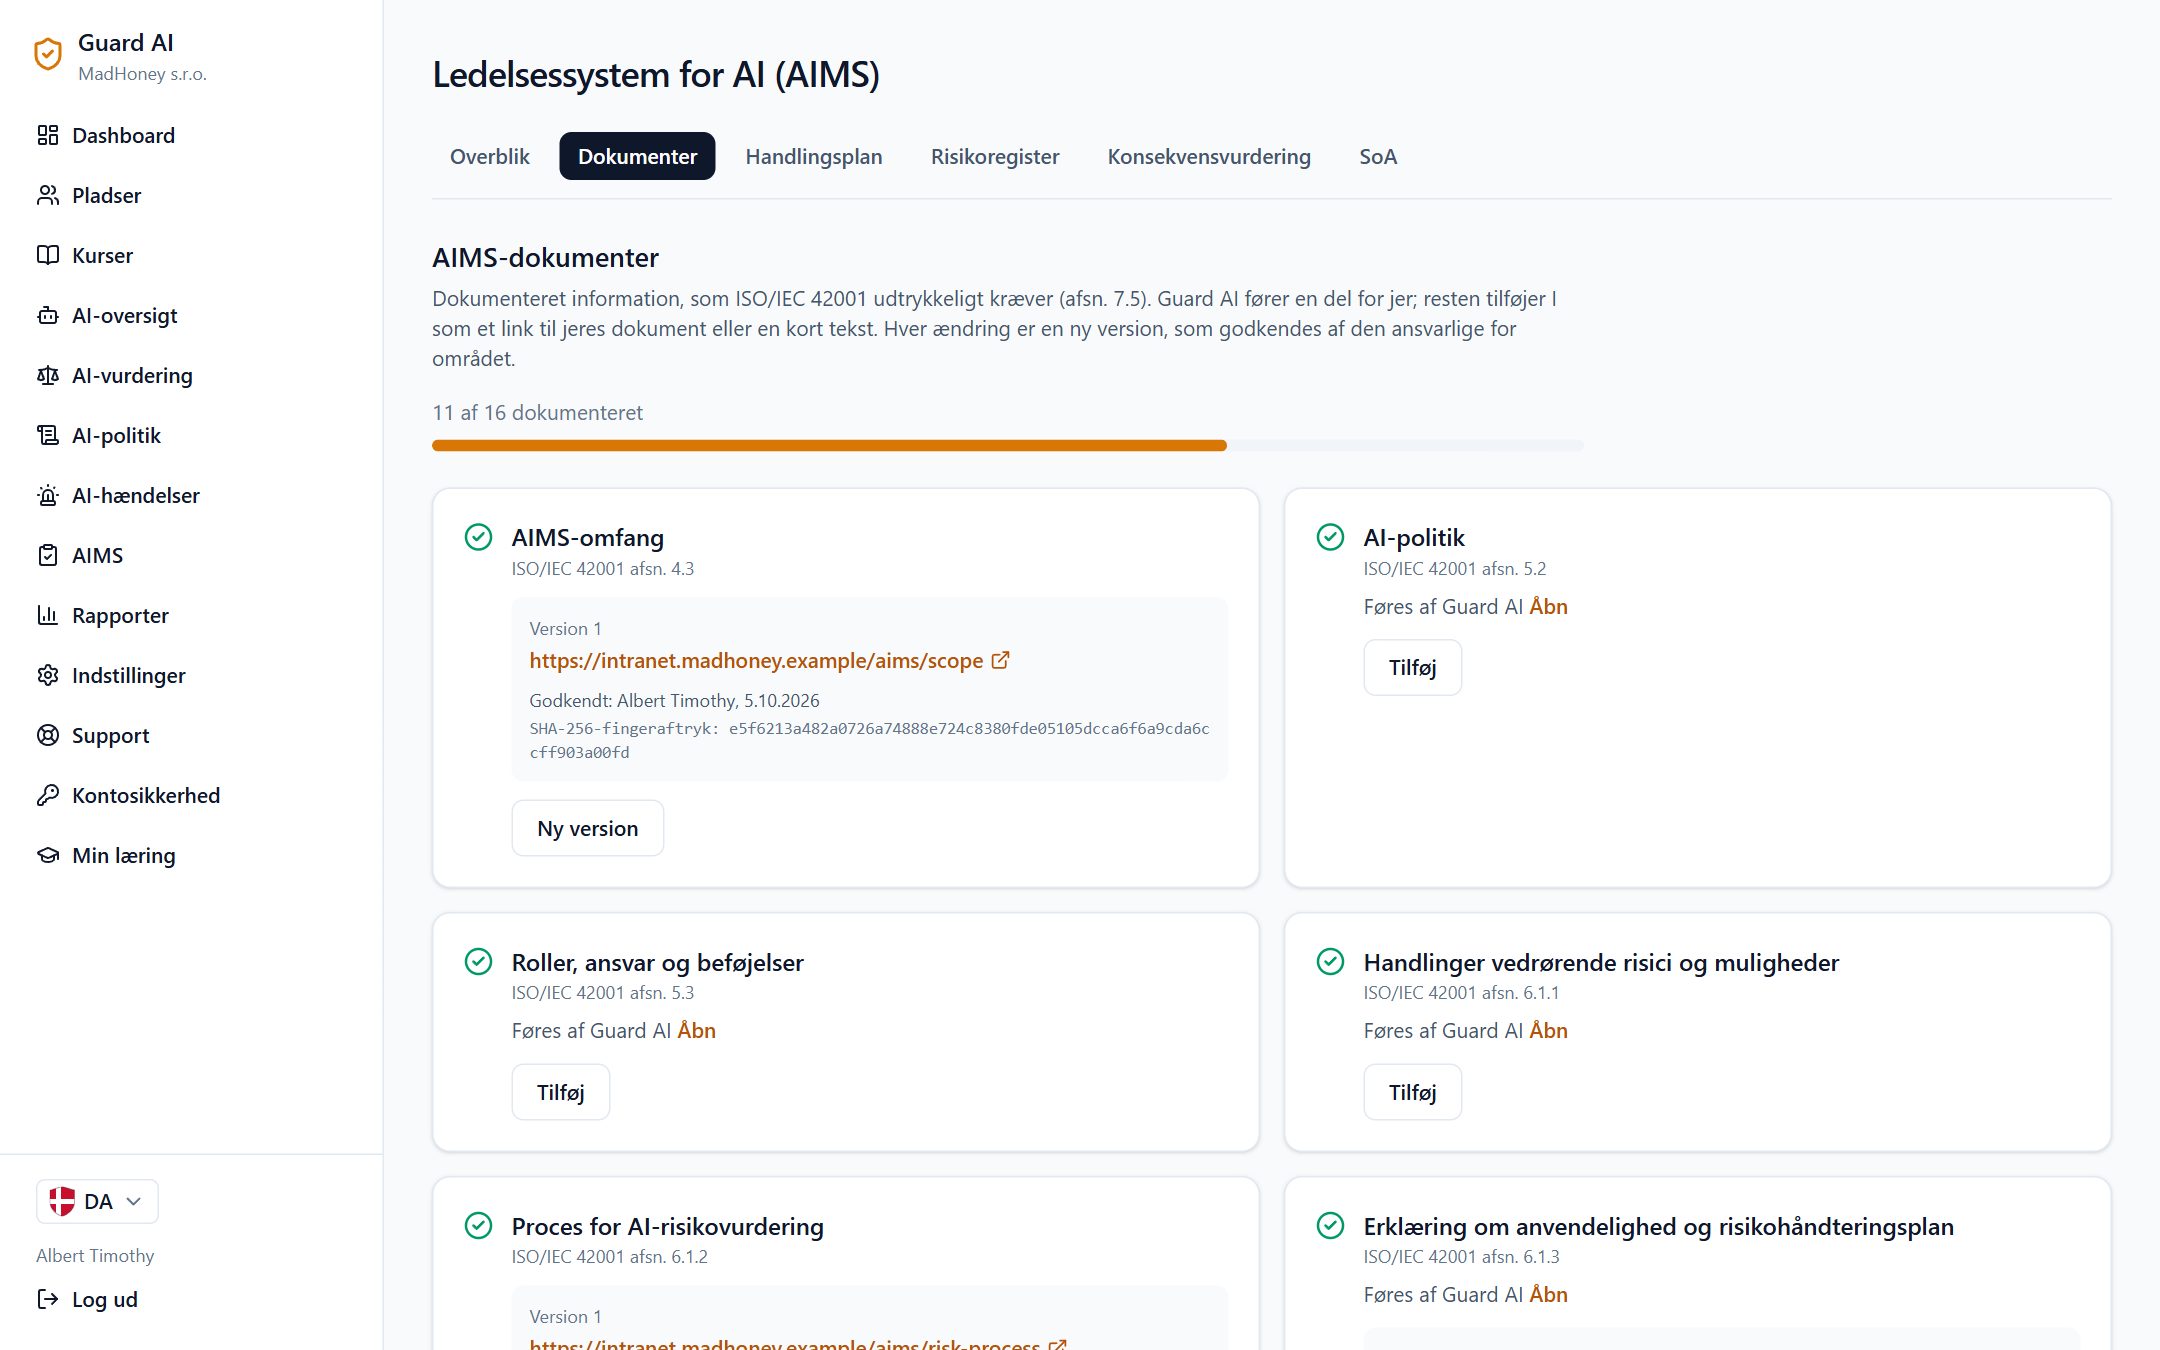
Seksten dokumenterede oplysninger, som standarden kræver. Guard AI udfylder det, der allerede registreres, resten tilføjer I som link eller tekst. Hver version godkendes af den ansvarlige, med tidspunkt og SHA-256-fingeraftryk.

  • I alle abonnementer
  • Også medarbejdere med AIMS-rolle godkender, ikke kun administratorer
  • Handlingsplan med påmindelser og kalendereksport
AIMS-dokumenter med versioner og godkendelse

Risikoregister og konsekvensvurdering

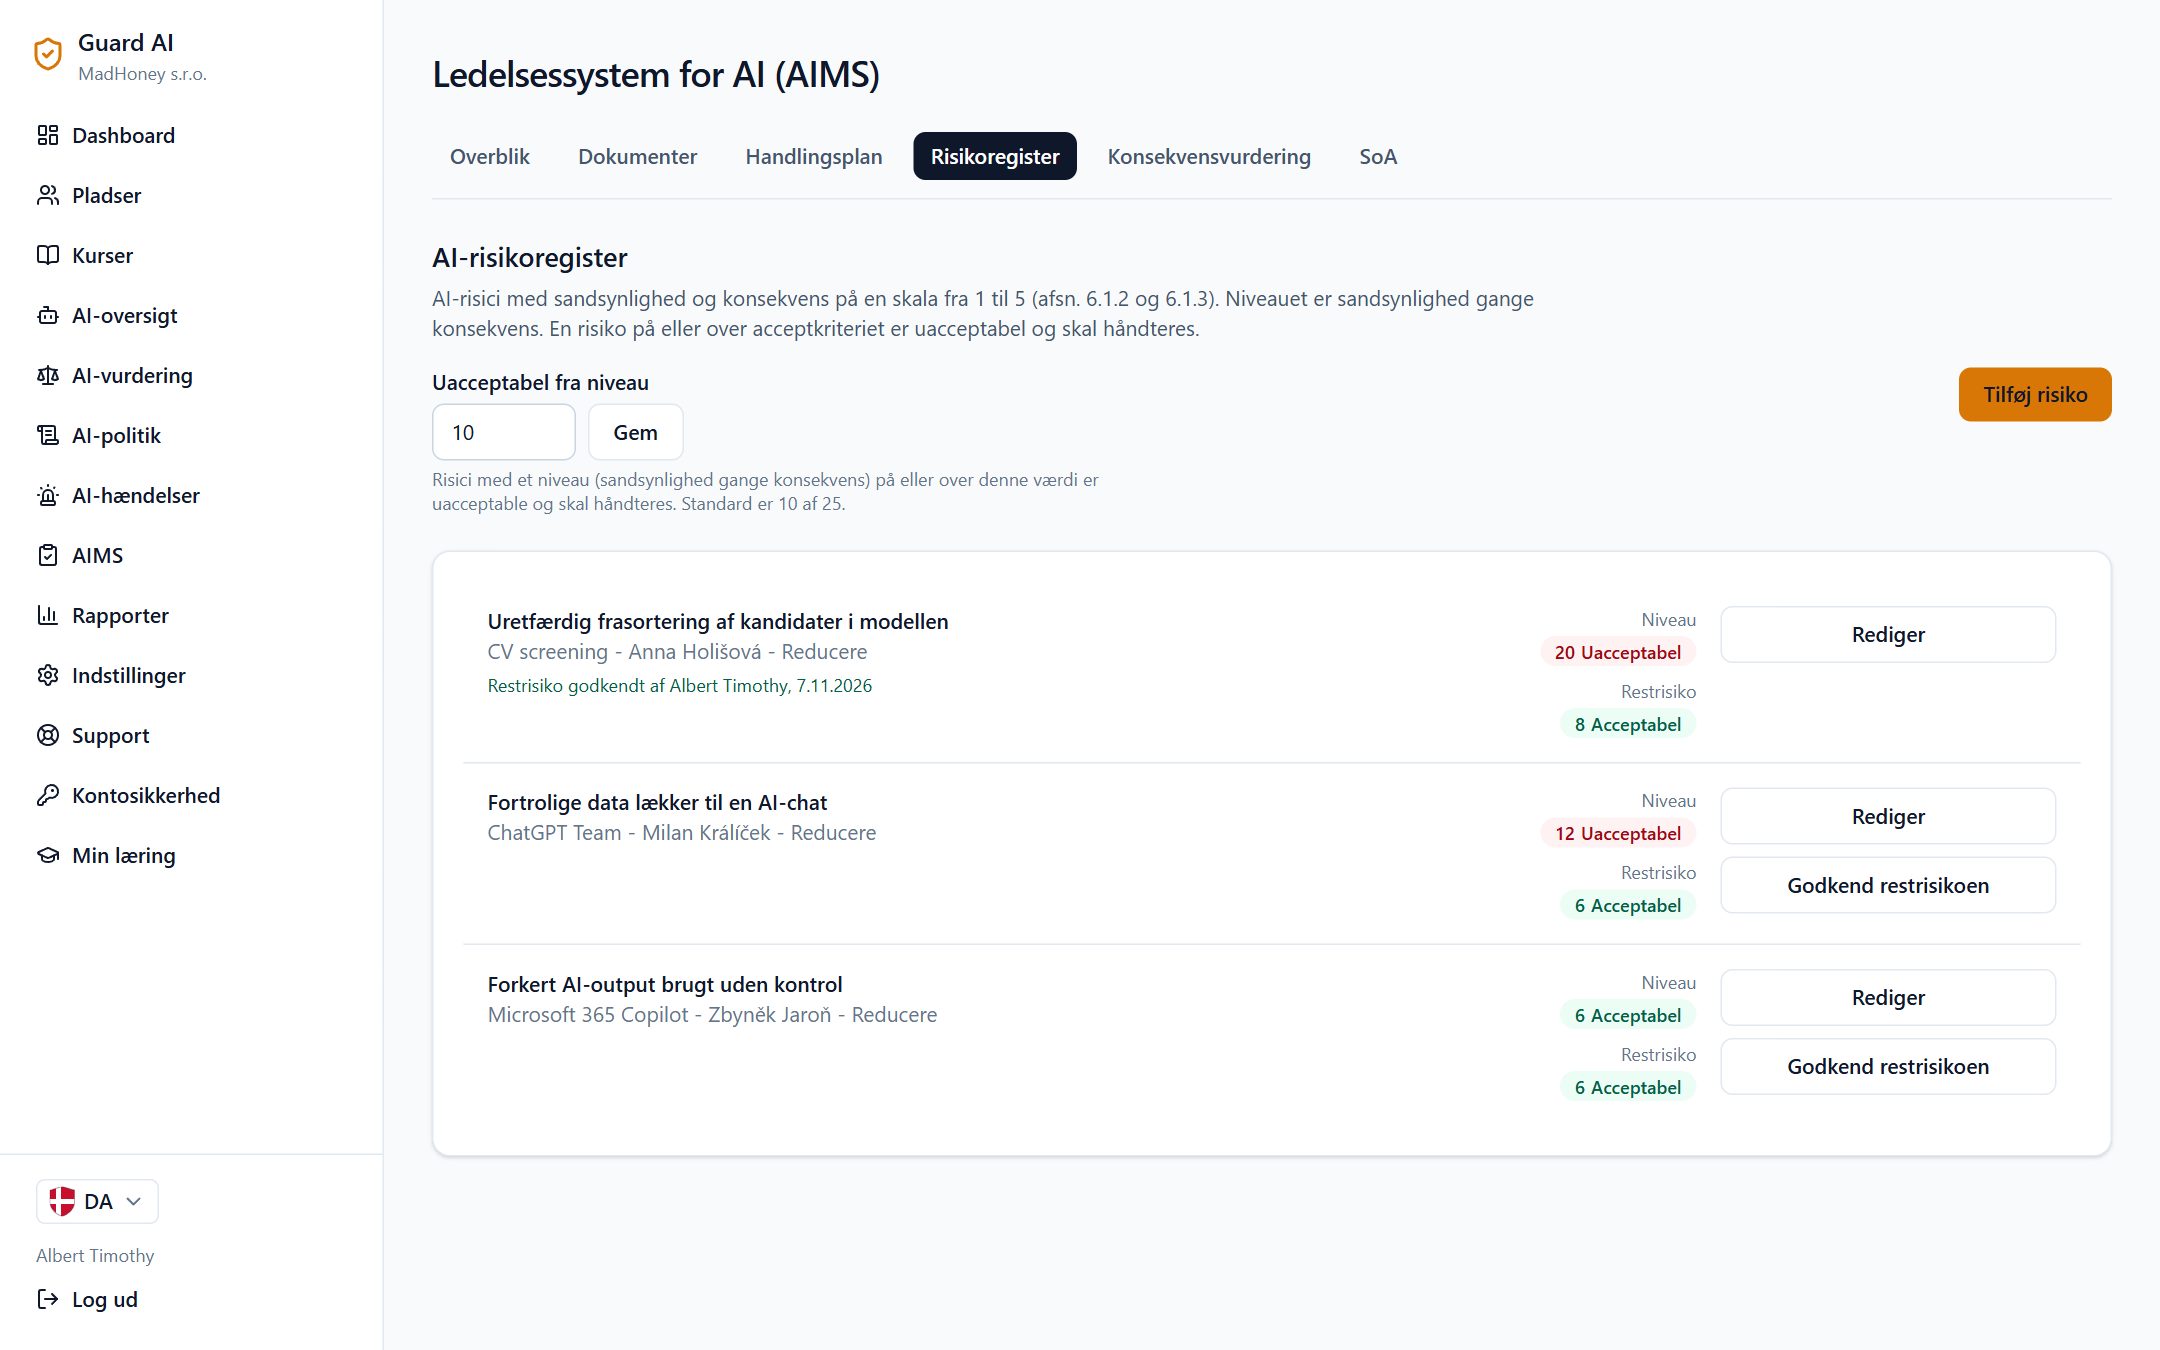
AI-risici med sandsynlighed og konsekvens, jeres eget acceptkriterium og godkendelse af restrisikoen. Desuden konsekvensvurderinger af AI-systemer for mennesker og samfund.

  • I alle abonnementer
  • Uacceptable risici er fremhævet og øverst
  • Knyt en risiko til en handling i planen
  • Erklæring om anvendelighed (SoA) for de 38 kontroller i bilag A, udskrift og CSV til revisor
AI-risikoregister med niveau og restrisiko

Erklæring om anvendelighed (SoA)

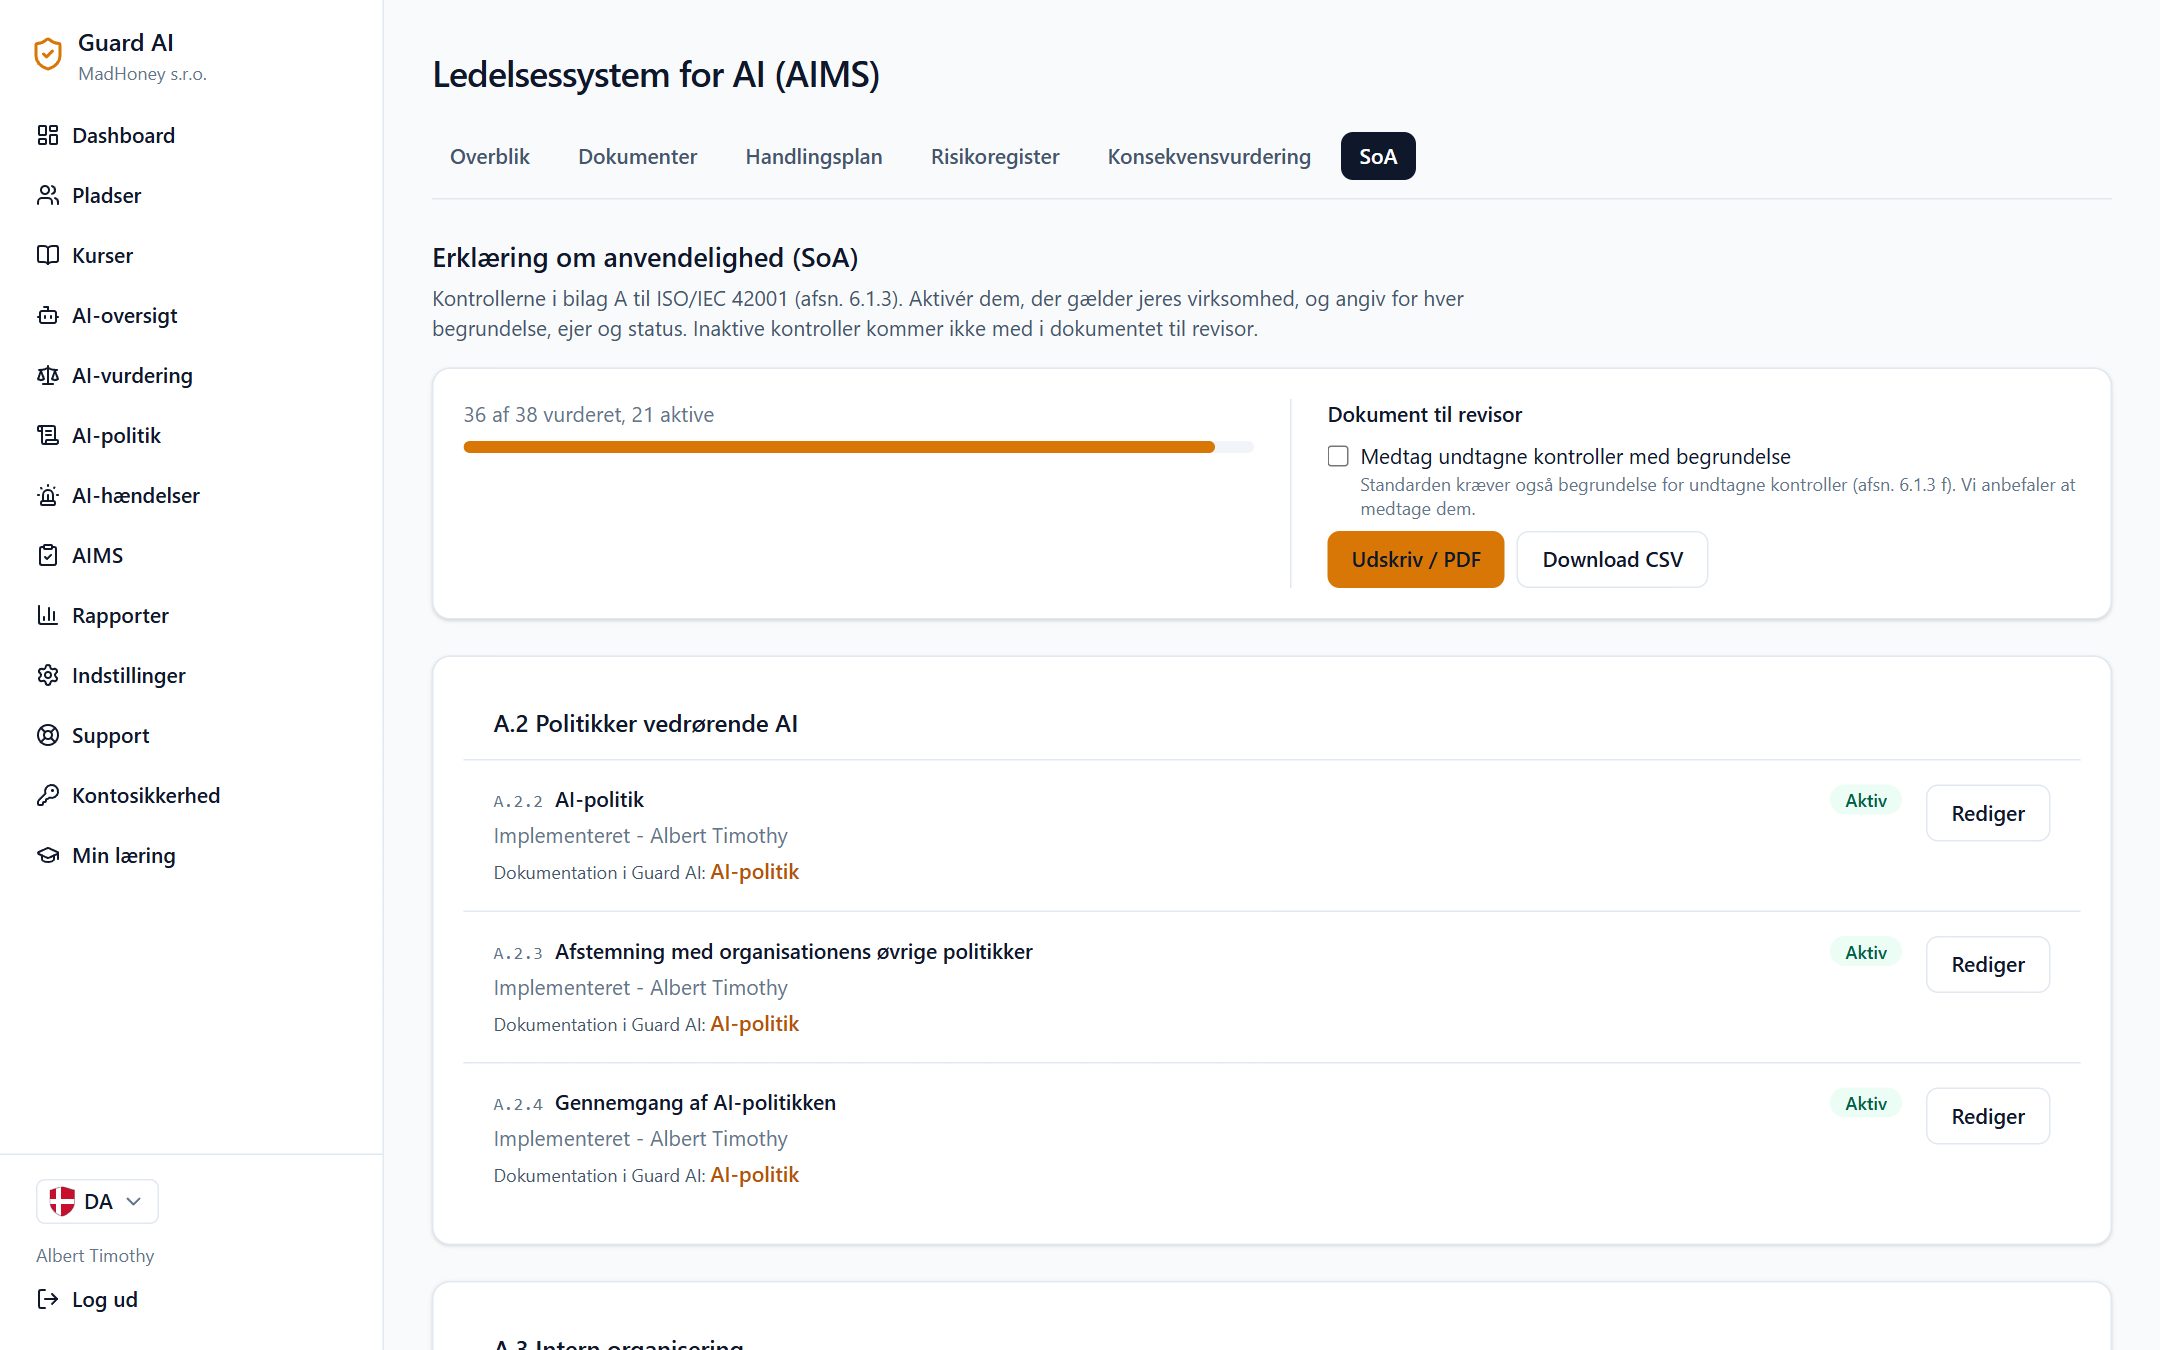
Alle 38 kontroller i bilag A til ISO/IEC 42001. I aktiverer dem, der gælder, og udfylder begrundelse, ejer og status. Hvor Guard AI allerede har dokumentation, linker kontrollen dertil.

  • I alle abonnementer
  • Dokument til revisor til udskrift, som PDF eller CSV
  • Undtagne kontroller med begrundelse efter behov
Erklæring om anvendelighed med kontrollerne i bilag A

Hvad revisor får

  • Erklæringen om anvendelighed med de aktive kontroller og efter behov de undtagne med begrundelse
  • AIMS-dokumenter med version, godkenderens navn, dato og SHA-256-fingeraftryk
  • Risikoregistret med godkendte restrisici og konsekvensvurderingerne
  • Separat: revisionsbeviset som PDF med uddannelse, politik, fortegnelse og hændelser, kontrollerbart på guard-ai.eu/verify

I alle abonnementer

  • Tjekliste for AIMS-parathed
  • Roller og ansvar med kontaktpersoner
  • Dokumenter med godkendelse
  • Handlingsplan med påmindelser
  • Rapportering af hændelser, også anonymt
  • AI-risikoregister med acceptkriterium
  • Konsekvensvurdering af AI-systemer
  • Erklæring om anvendelighed med dokument til revisor
Se priser

Ofte stillede spørgsmål om AIMS

Er det en ISO/IEC 42001-certificering?
Nej. Guard AI hjælper jer med at forberede, føre og dokumentere et AIMS. Certifikatet udstedes af et certificeringsorgan efter deres egen audit.
Skal vi være certificeret for at bruge AIMS i Guard AI?
Nej. I kan føre et AIMS som internt ledelsessystem for AI også uden certificering. Hvis I beslutter jer for certificering, er materialet der allerede.
Vi bruger AI, men udvikler den ikke. Er det noget for os?
Ja. I erklæringen om anvendelighed undtager I de udviklingsrettede kontroller med begrundelse. Resten, altså regler, mennesker, leverandører, risici og hændelser, gælder også virksomheder, der kun bruger AI.
Hvor gemmes vores dokumenter?
I tilføjer dokumenter som et link til jeres eget lager, for eksempel SharePoint eller Google Drive, eller som en kort tekst. Vi gemmer ikke filer.
Overhold reglerne, før en anden kontrollerer det

Vælg størrelsen på jeres team, og kom i gang i dag.

Gå til priser