Guard AI

AIMS selon l'ISO/IEC 42001

L'ISO/IEC 42001 sans dossiers de tableurs ni d'e-mails

Guard AI relie la formation à la maîtrise de l'IA à ce dont une entreprise a besoin pour piloter l'IA : qui est responsable de quoi, quels risques liés à l'IA elle porte, quelles mesures elle prend et comment elle le prouve à l'auditeur. Tout s'enchaîne, rien n'est tenu deux fois.

Un AIMS est un système de management de l'IA selon l'ISO/IEC 42001. La SoA (déclaration d'applicabilité) liste les 38 mesures de l'annexe A de la norme et indique celles qui s'appliquent à vous et pourquoi.

Guard AI aide à préparer et à justifier un AIMS ; ce n'est pas une certification.

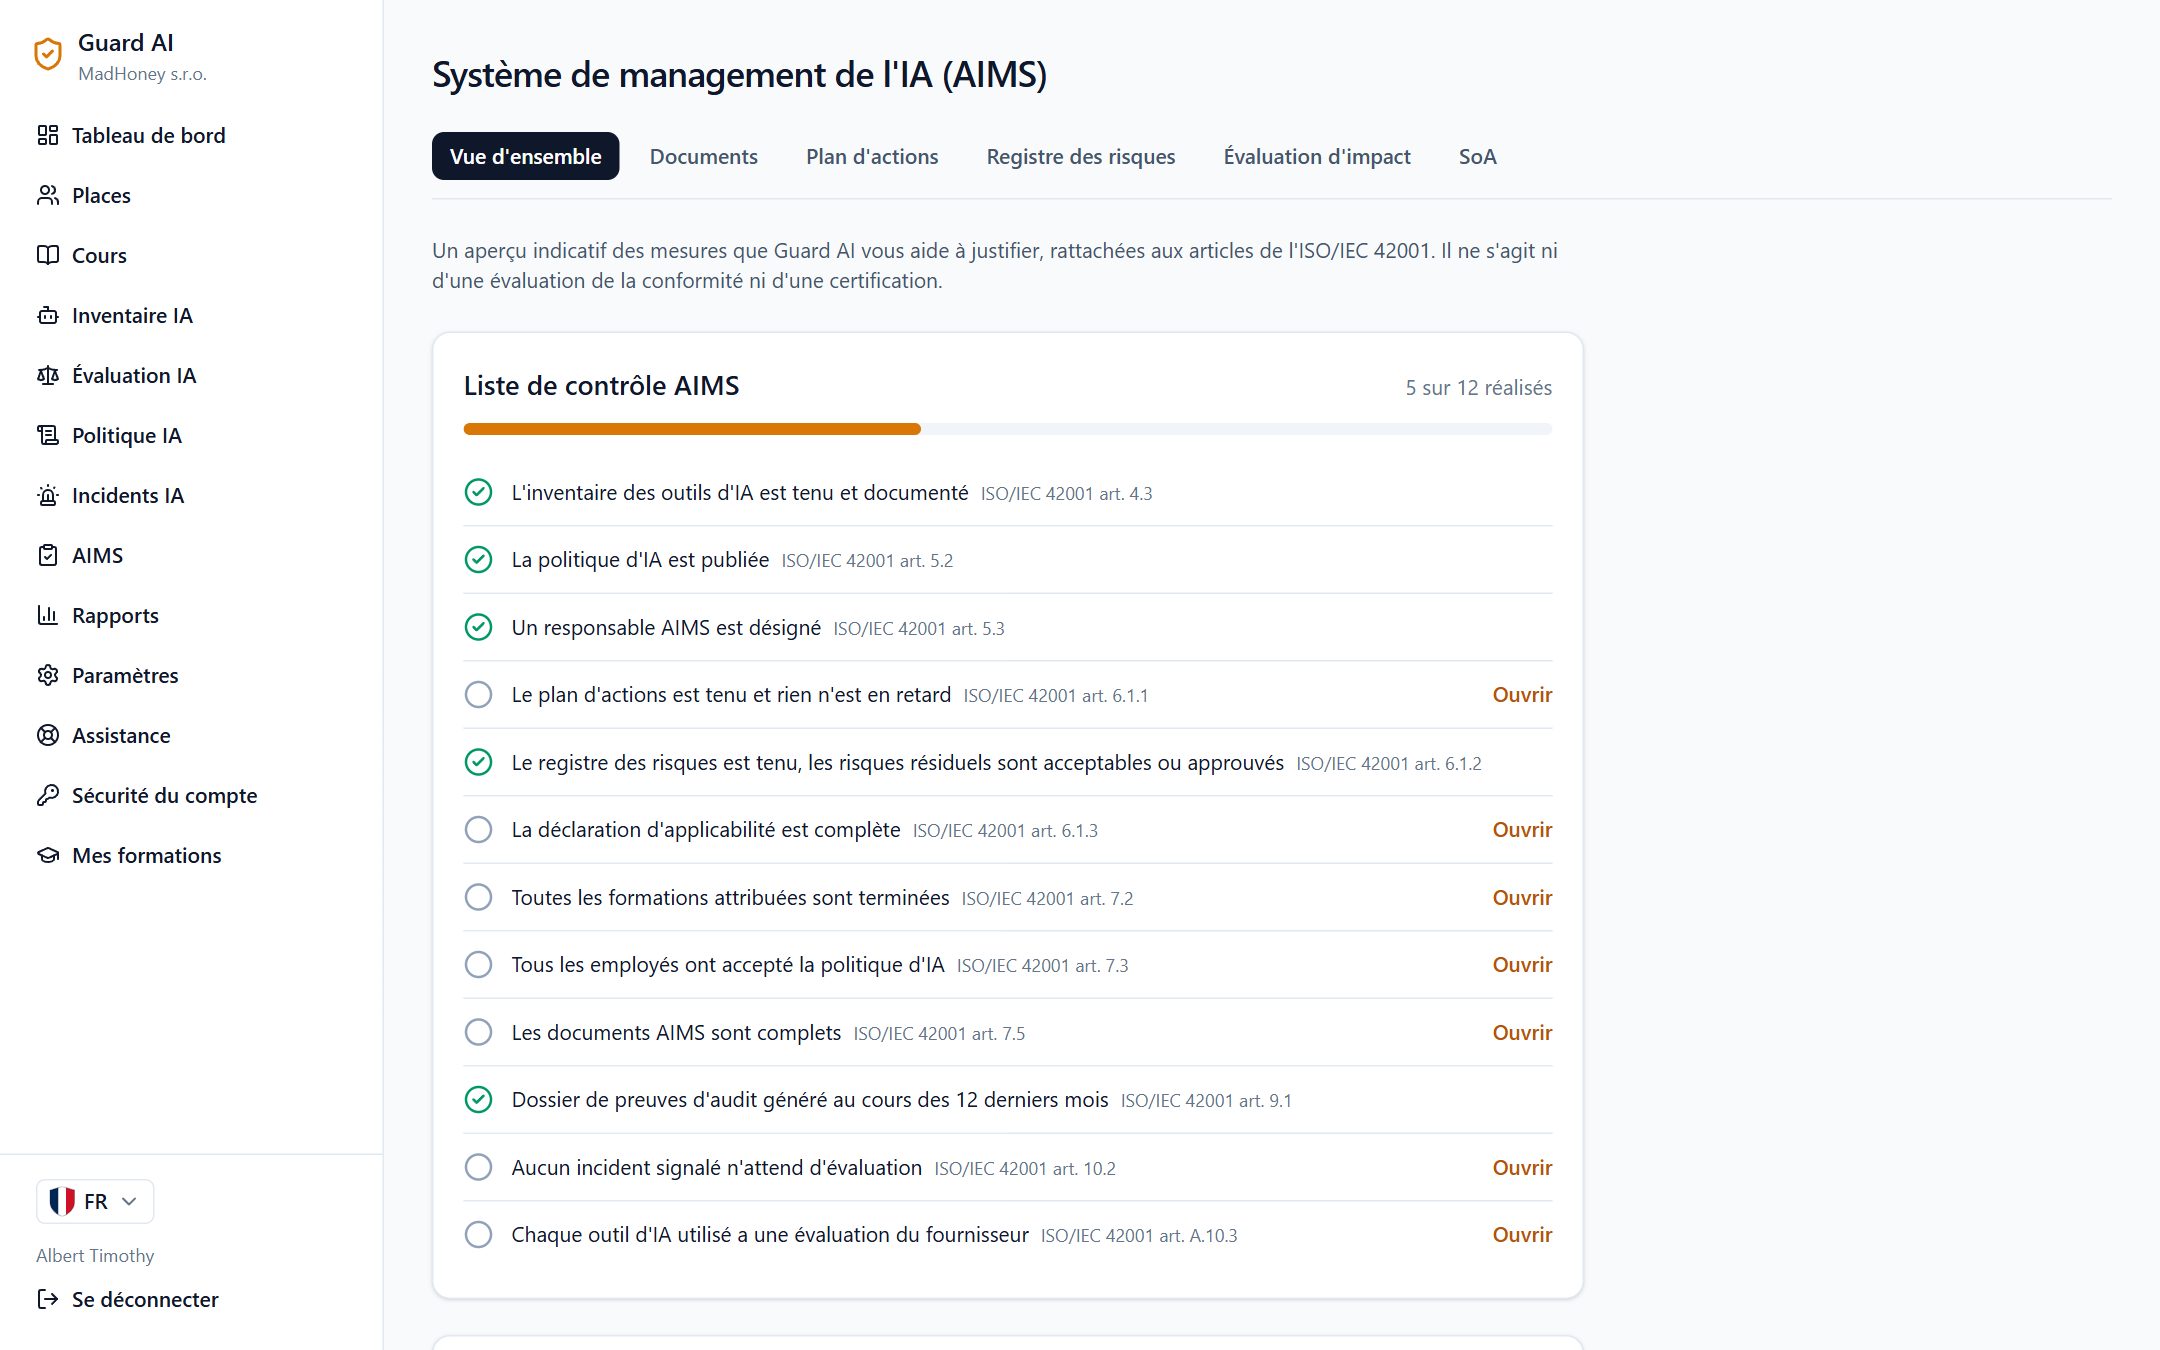
Liste de contrôle AIMS selon l'ISO/IEC 42001 dans l'administration

Ce qu'un AIMS apporte à votre entreprise

Confiance des clients et partenaires

Vous montrez que vous utilisez l'IA de façon maîtrisée : avec des règles, des responsables et des risques évalués. Utile dans les appels d'offres et les questionnaires fournisseurs.

Prêt pour un audit

La structure est organisée selon les articles 4 à 10 et l'annexe A de la norme. L'auditeur reçoit des documents clairs au lieu d'un dossier d'e-mails.

Un seul système au lieu de tableurs

Registre des risques, plan d'actions, documents et approbations sont réunis au même endroit et renvoient les uns aux autres. La SoA renvoie directement à la politique, à l'inventaire, aux formations et aux incidents dans Guard AI.

Dans le prolongement de la formation

Les preuves de formation, les acceptations de la politique et les signalements d'incidents déjà tenus dans Guard AI servent directement de preuves pour l'AIMS.

Comment tout s'articule

Chaque étape utilise le résultat de la précédente. À la fin, vous avez de quoi présenter à l'auditeur. Les numéros sont des articles de l'ISO/IEC 42001.

  1. 15.3

    Rôles et responsabilités

    Vous désignez un responsable AIMS et des responsables pour les risques, les impacts, les fournisseurs et d'autres domaines. Les employés les voient comme contacts.

  2. 24.3, A.10

    Inventaire IA et fournisseurs

    Vous recensez les outils d'IA et évaluez leurs fournisseurs. Les risques et les actions renvoient ensuite à ces outils.

  3. 36.1.2, 6.1.3

    Registre des risques

    Risques avec probabilité et impact, votre propre critère d'acceptation et approbation du risque résiduel par la direction.

  4. 46.1.4, 8.4

    Évaluation d'impact

    Comment un système d'IA affecte les personnes et la société, dans dix domaines, des droits à l'environnement.

  5. 56.1.3

    Déclaration d'applicabilité

    Les 38 mesures de l'annexe A. Vous activez celles qui s'appliquent, avec justification, responsable et lien vers les preuves dans Guard AI.

  6. 66.1.1

    Plan d'actions

    Tâches avec échéances et responsables, rappels par e-mail et évaluation de l'efficacité. Export vers le calendrier.

  7. 77.5

    Documents avec approbation

    Les 16 informations documentées exigées par la norme. Celles que Guard AI enregistre déjà (comme la politique d'IA) sont marquées comme faites automatiquement ; vous ajoutez le reste par un lien ou un texte et le responsable l'approuve.

  8. 89.1

    Dossier pour l'auditeur

    La SoA à imprimer ou en CSV, des documents avec empreinte SHA-256 et le dossier de preuves d'audit en PDF.

En continu et automatiquement

Formation et sensibilisation

Les formations par rôle, les acceptations de la politique d'IA et les certificats attestent des compétences et de la sensibilisation.

Incidents et non-conformités

Les signalements d'incidents IA, anonymes compris, avec évaluation et mesure, constituent l'enregistrement des non-conformités.

Liste de contrôle

La vue de préparation AIMS montre ce qui est fait et ce qui manque encore.

À quoi cela ressemble dans l'application

Écrans de l'administration Guard AI, présentés sur une entreprise fictive.

Système de management de l'IA (AIMS)

Une liste de contrôle ISO/IEC 42001 calculée à partir de ce que vous tenez déjà dans Guard AI : inventaire, politique, évaluations des fournisseurs, formations et incidents. Vous voyez tout de suite ce qui manque.

  • Dans toutes les offres
  • Rôles et responsabilités selon l'article 5.3 avec des contacts pour les employés
  • Une aide à la préparation, pas une certification
Liste de contrôle AIMS selon l'ISO/IEC 42001 dans l'administration

Documents AIMS avec approbation

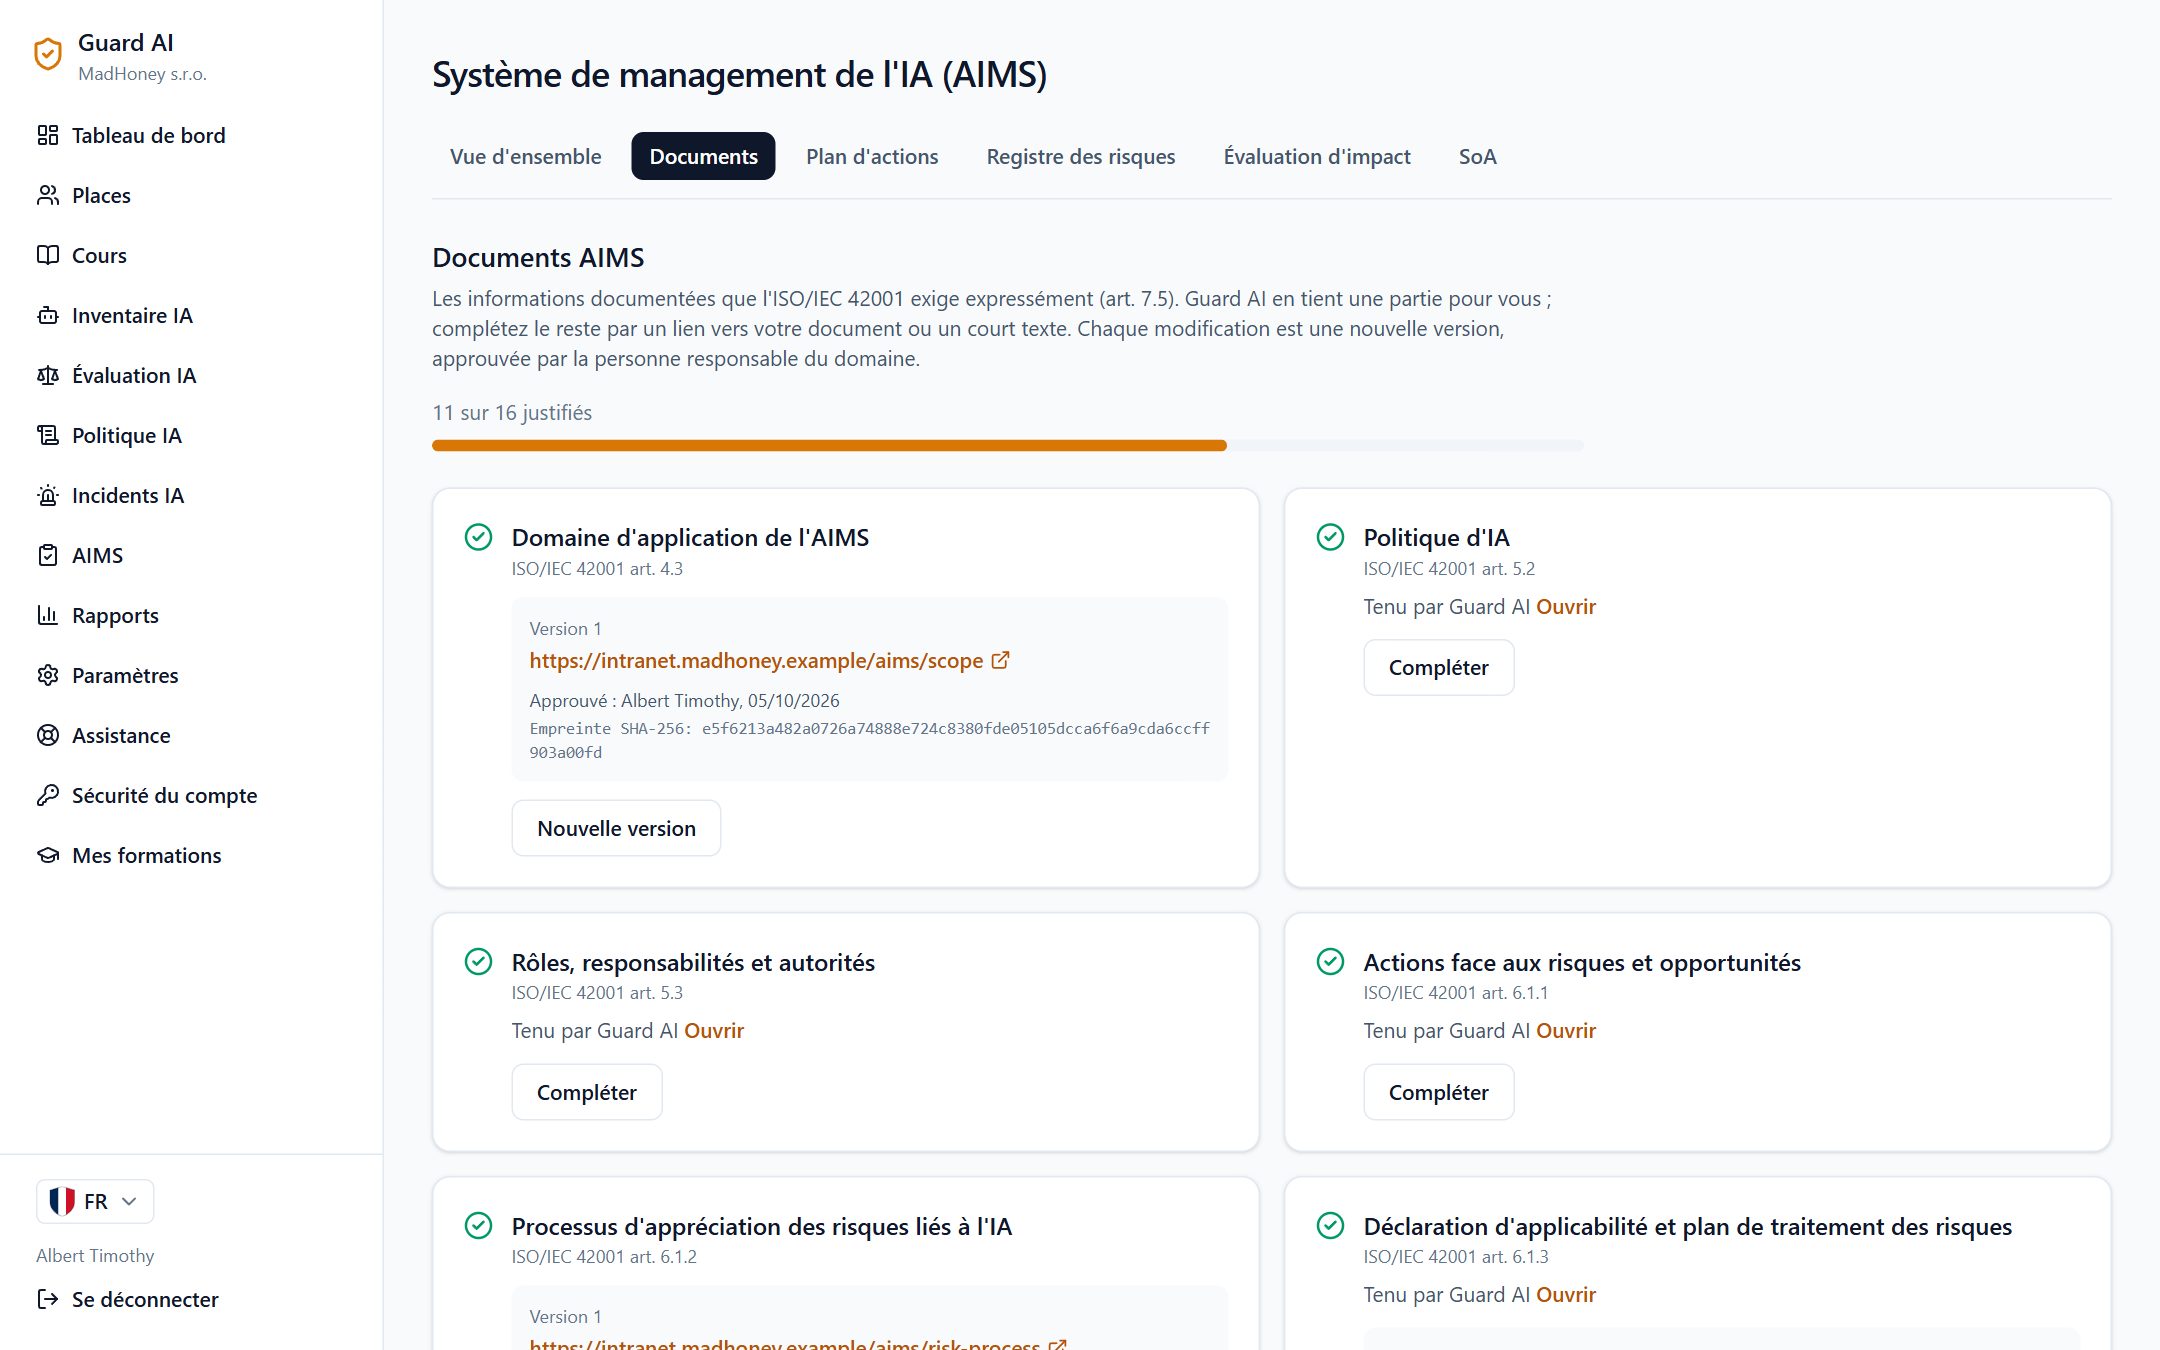
Seize informations documentées exigées par la norme. Guard AI complète ce qu'il enregistre déjà ; vous ajoutez le reste par un lien ou un texte. Chaque version est approuvée par le responsable, avec l'heure et une empreinte SHA-256.

  • Dans toutes les offres
  • Les titulaires d'un rôle AIMS approuvent aussi, pas seulement les administrateurs
  • Plan d'actions avec rappels et export vers le calendrier
Documents AIMS avec versions et approbation

Registre des risques et évaluation d'impact

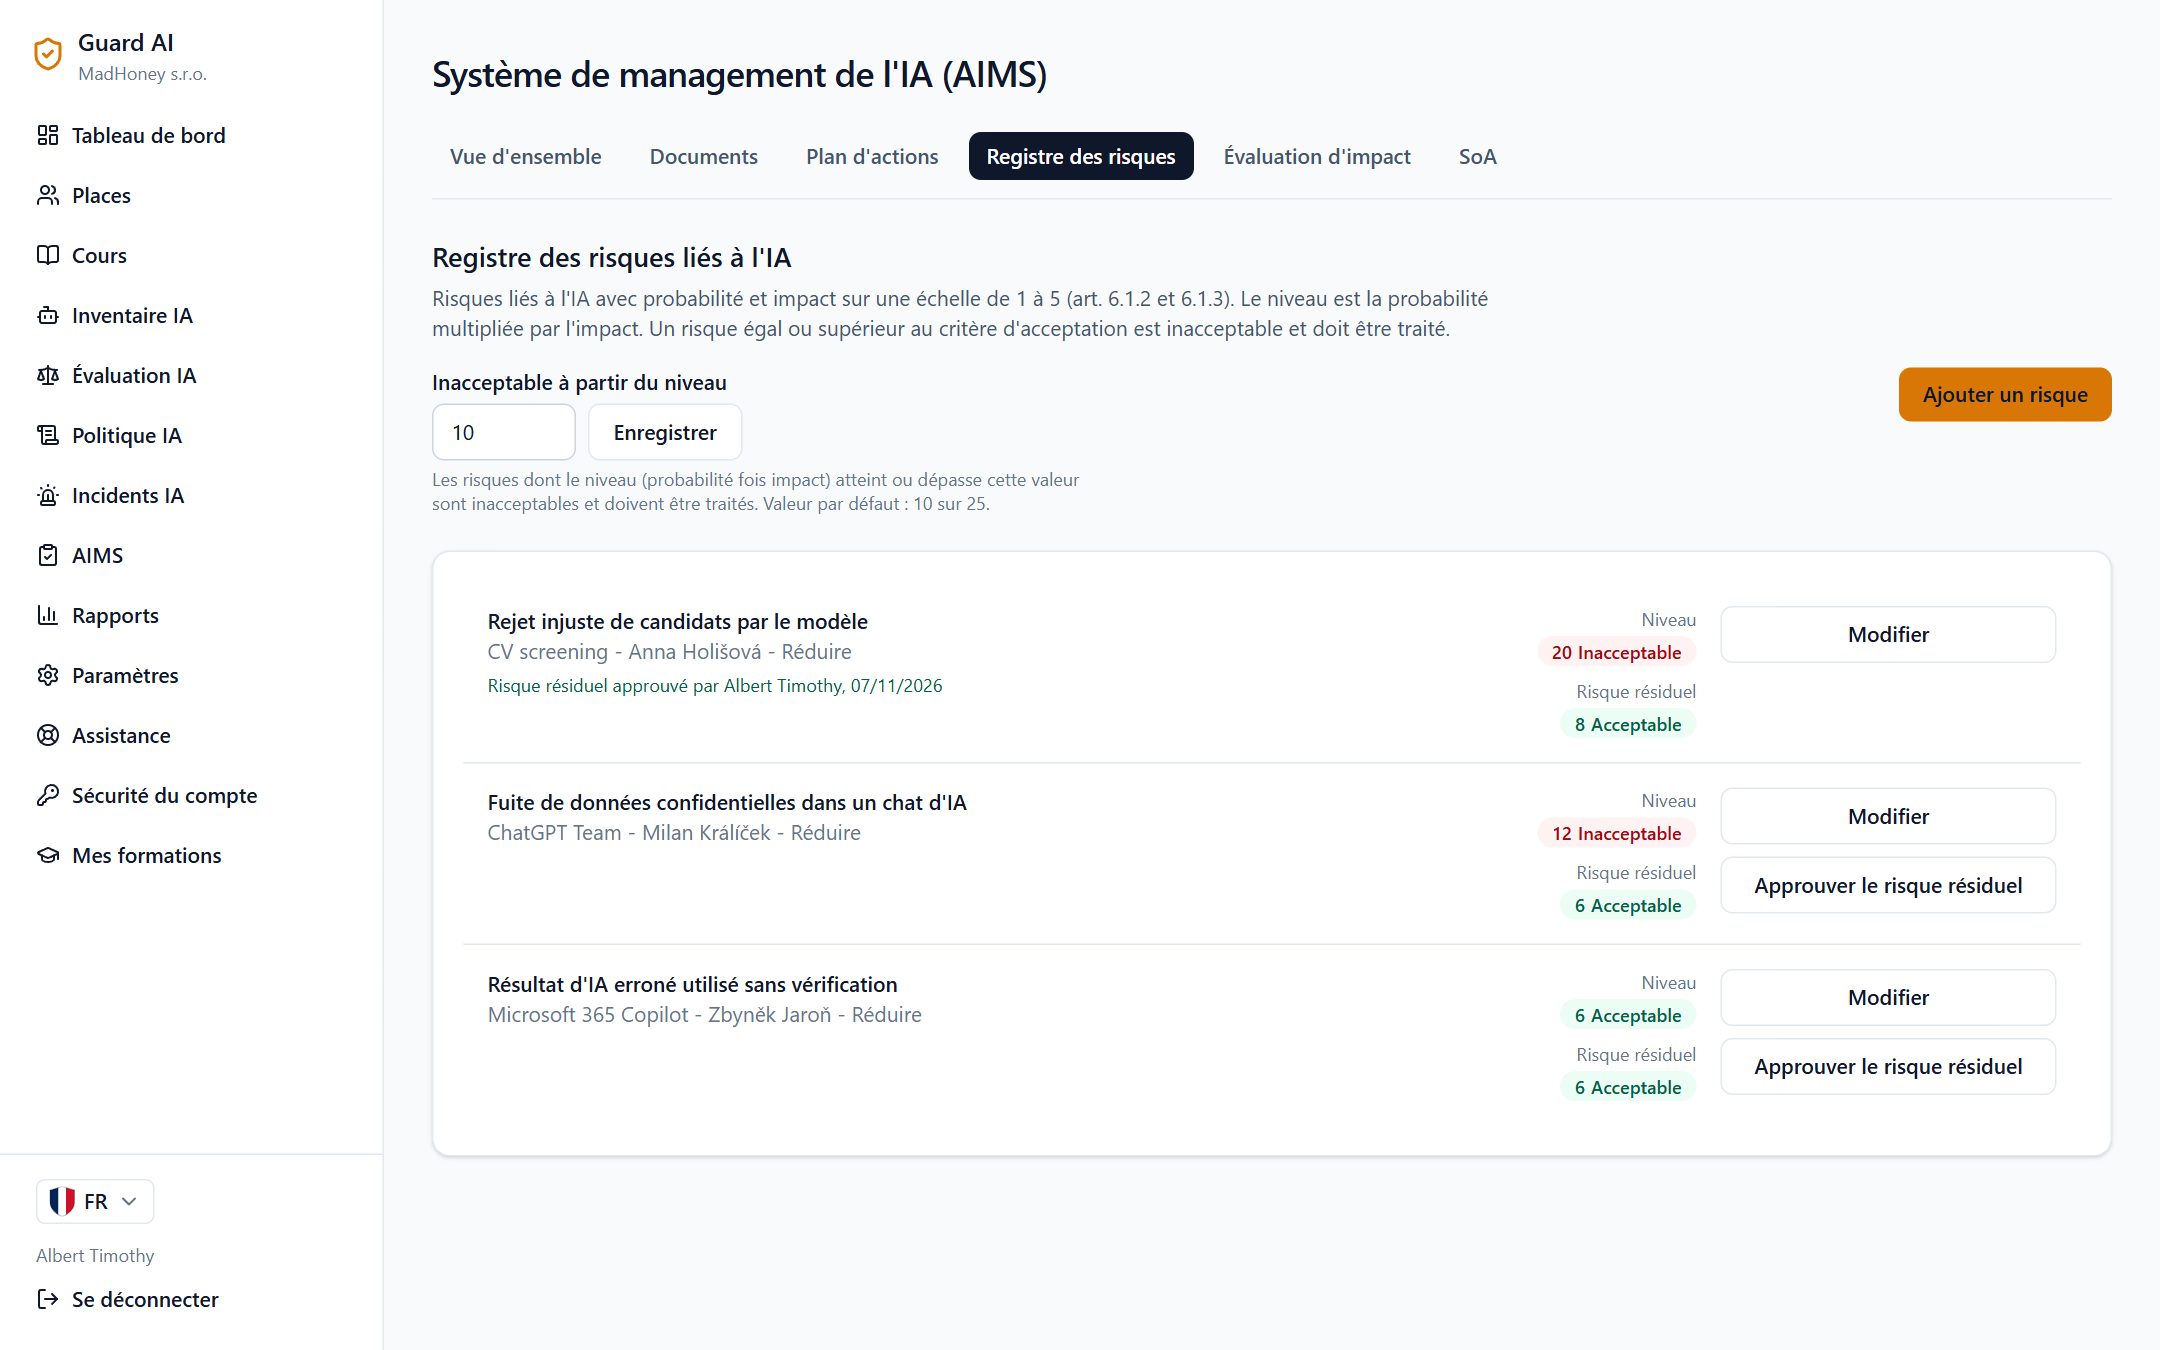
Risques liés à l'IA avec probabilité et impact, votre propre critère d'acceptation et l'approbation du risque résiduel. Ainsi que l'évaluation d'impact des systèmes d'IA sur les personnes et la société.

  • Dans toutes les offres
  • Les risques inacceptables sont mis en évidence et en tête
  • Reliez un risque à une action du plan
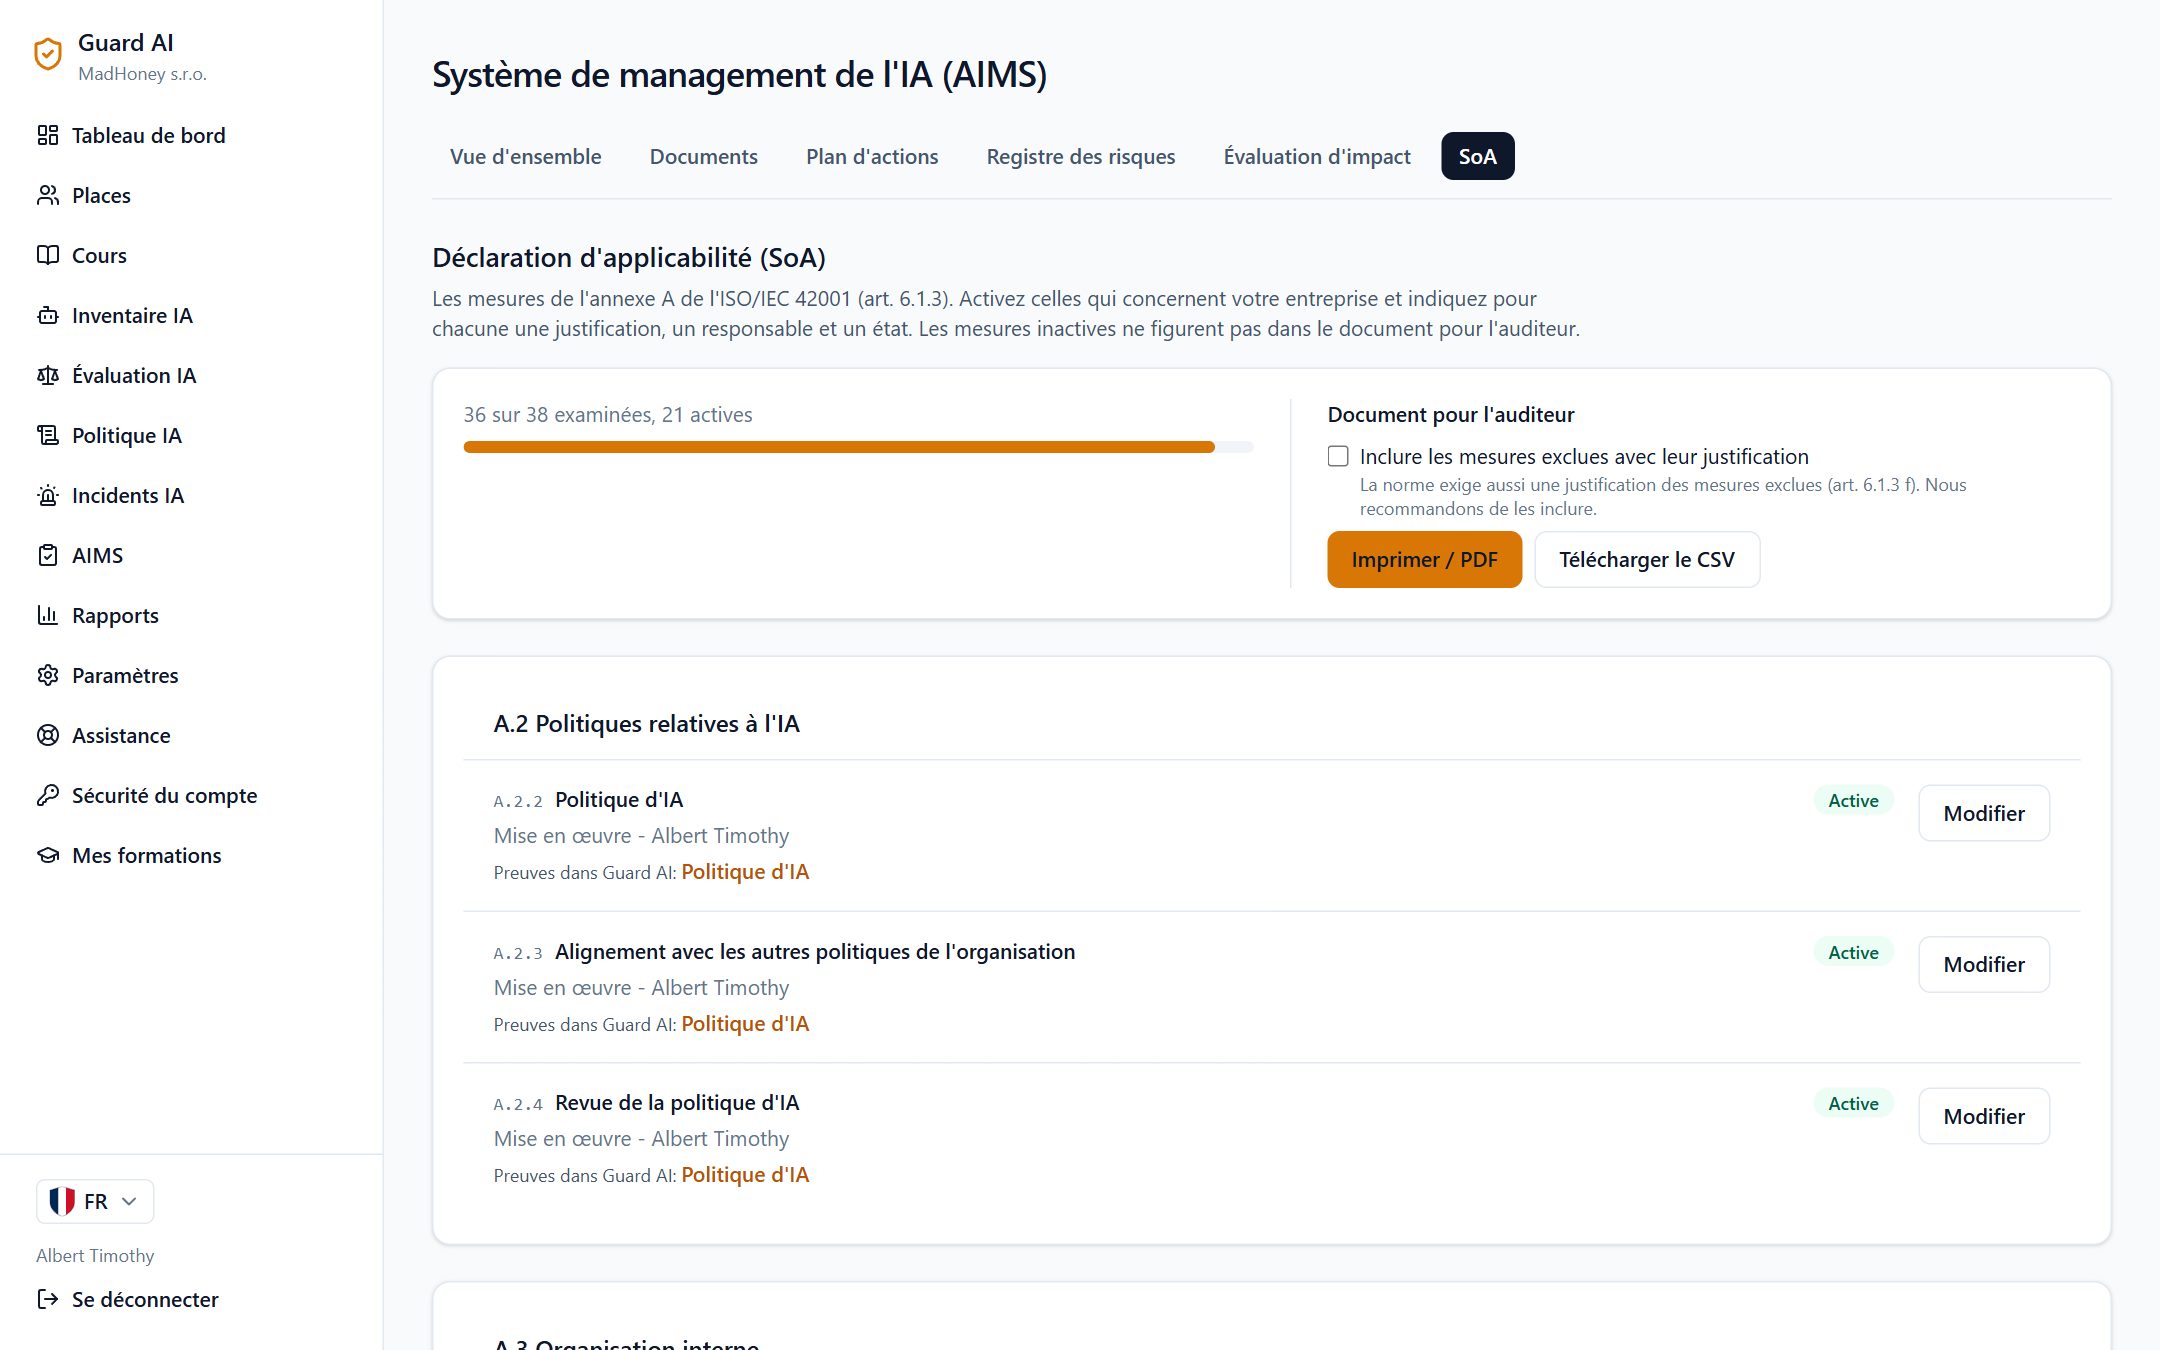
  • Déclaration d'applicabilité (SoA) pour les 38 mesures de l'annexe A, impression et CSV pour l'auditeur
Registre des risques liés à l'IA avec niveau et risque résiduel

Déclaration d'applicabilité (SoA)

Les 38 mesures de l'annexe A de l'ISO/IEC 42001. Vous activez celles qui s'appliquent et ajoutez justification, responsable et état. Lorsque Guard AI détient déjà des preuves, la mesure y renvoie.

  • Dans toutes les offres
  • Document pour l'auditeur à imprimer, en PDF ou en CSV
  • Mesures exclues avec justification sur demande
Déclaration d'applicabilité avec les mesures de l'annexe A

Ce que reçoit l'auditeur

  • La déclaration d'applicabilité avec les mesures actives et, sur demande, les mesures exclues avec leur justification
  • Les documents AIMS avec version, nom de la personne qui approuve, date et empreinte SHA-256
  • Le registre des risques avec les risques résiduels approuvés et les évaluations d'impact
  • Séparément : le dossier de preuves d'audit en PDF avec formation, politique, inventaire et incidents, vérifiable sur guard-ai.eu/verify

Dans toutes les offres

  • Liste de contrôle de préparation AIMS
  • Rôles et responsabilités avec contacts
  • Documents avec approbation
  • Plan d'actions avec rappels
  • Signalement des incidents, y compris anonyme
  • Registre des risques liés à l'IA avec critère d'acceptation
  • Évaluation d'impact des systèmes d'IA
  • Déclaration d'applicabilité avec document pour l'auditeur
Voir les tarifs

Questions fréquentes sur l'AIMS

S'agit-il d'une certification ISO/IEC 42001 ?
Non. Guard AI vous aide à préparer, tenir et justifier un AIMS. Le certificat est délivré par un organisme de certification après son propre audit.
Faut-il être certifié pour utiliser l'AIMS dans Guard AI ?
Non. Vous pouvez tenir un AIMS comme système interne de management de l'IA sans certification. Si vous décidez de vous faire certifier, les documents seront déjà prêts.
Nous utilisons l'IA sans la développer. Est-ce utile pour nous ?
Oui. Dans la déclaration d'applicabilité, vous excluez avec justification les mesures liées au développement. Le reste, c'est-à-dire les règles, les personnes, les fournisseurs, les risques et les incidents, concerne aussi les entreprises qui utilisent seulement l'IA.
Où sont stockés nos documents ?
Vous ajoutez les documents sous forme de lien vers votre propre stockage, par exemple SharePoint ou Google Drive, ou de court texte. Nous ne stockons pas de fichiers.
Soyez en conformité avant qu'on vous contrôle

Choisissez la taille de votre équipe et commencez dès aujourd'hui.

Voir les tarifs